
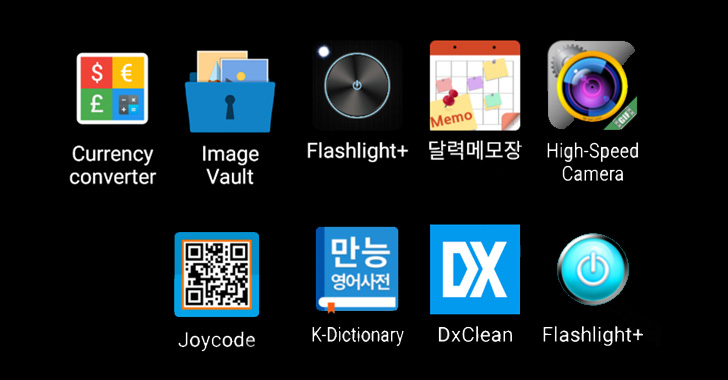
تمت إزالة ما يصل إلى 16 تطبيقًا ضارًا مع أكثر من 20 مليون عملية تنزيل تراكمية من متجر Google Play بعد أن تم اكتشاف ارتكابهم للاحتيال في إعلانات الهاتف المحمول.
قالت شركة McAfee للأمن السيبراني إن برنامج Clicker الضار تنكر على أنه أدوات مساعدة غير ضارة على ما يبدو مثل الكاميرات ومحولات العملات / الوحدات وقارئات أكواد QR وتطبيقات تدوين الملاحظات والقواميس ، من بين أشياء أخرى ، في محاولة لخداع المستخدمين لتنزيلها .
قائمة التطبيقات المخالفة كما يلي -
- High-Speed Camera (com.hantor.CozyCamera) - 10,000,000+ downloads
- Smart Task Manager (com.james.SmartTaskManager) - 5,000,000+ downloads
- Flashlight+ (kr.caramel.flash_plus) - 1,000,000+ downloads
- 달력메모장 (com.smh.memocalendar) - 1,000,000+ downloads
- K-Dictionary (com.joysoft.wordBook) - 1,000,000+ downloads
- BusanBus (com.kmshack.BusanBus) - 1,000,000+ downloads
- Flashlight+ (com.candlencom.candleprotest) - 500,000+ downloads
- Quick Note (com.movinapp.quicknote) - 500,000+ downloads
- Currency Converter (com.smartwho.SmartCurrencyConverter) - 500,000+ downloads
- Joycode (com.joysoft.barcode) - 100,000+ downloads
- EzDica (com.joysoft.ezdica) - 100,000+ downloads
- Instagram Profile Downloader (com.schedulezero.instapp) - 100,000+ downloads
- Ez Notes (com.meek.tingboard) - 100,000+ downloads
- 손전등 (com.candlencom.flashlite) - 1,000+ downloads
- 계산기 (com.doubleline.calcul) - 100+ downloads
- Flashlight+ (com.dev.imagevault) - 100+ downloads
يُطلق تطبيق Clicker ، بمجرد تثبيته وتشغيله ، العنان لوظائفه الاحتيالية التي تمكن البرامج الضارة من زيارة مواقع الويب الوهمية سرًا ومحاكاة نقرات الإعلانات دون علم الضحايا.
وقال سانجريول ريو الباحث في شركة مكافي: "قد يتسبب ذلك في حركة مرور كثيفة على الشبكة ويستهلك الطاقة دون وعي المستخدم خلال الوقت الذي يدر أرباحًا للجهة التي تمثل التهديد وراء هذه البرامج الضارة".
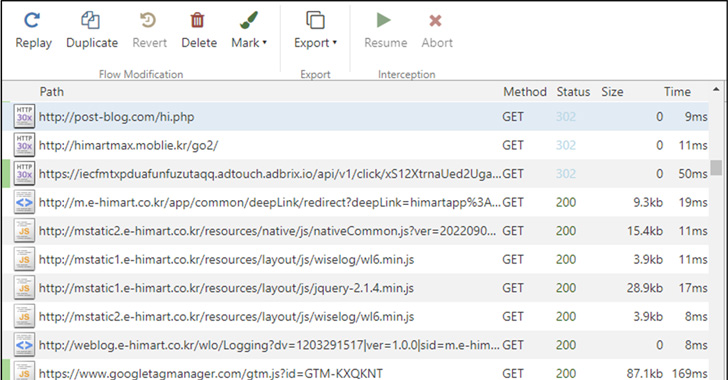
لإخفاء دافع التطبيق الحقيقي بشكل أكبر ، يأخذ التطبيق في الاعتبار وقت تثبيت التطبيق بحيث لا يبدأ النشاط المشبوه خلال الساعة الأولى من تنزيل التطبيق. كما يتضمن أيضًا تأخيرًا عشوائيًا بين البقاء تحت الرادار.
وصلت النتائج بعد شهرين من اكتشاف شركة McAfee عشرات التطبيقات الإعلانية التي تعمل بنظام Android والتي تم توزيعها على متجر Google Play ، والتي تضمنت سلسلة من البرامج الضارة تسمى HiddenAds والتي تم العثور عليها ليتم تنفيذها تلقائيًا دون أي تدخل من المستخدم.
قال ريو: "تستهدف البرمجيات الخبيثة من Clicker عائدات الإعلانات غير المشروعة ويمكن أن تعطل النظام البيئي للإعلانات على الهاتف المحمول". "يتم إخفاء السلوك الضار بذكاء عن الكشف."
المصدر: thehackernews
وقال سانجريول ريو الباحث في شركة مكافي: "قد يتسبب ذلك في حركة مرور كثيفة على الشبكة ويستهلك الطاقة دون وعي المستخدم خلال الوقت الذي يدر أرباحًا للجهة التي تمثل التهديد وراء هذه البرامج الضارة".
لإخفاء دافع التطبيق الحقيقي بشكل أكبر ، يأخذ التطبيق في الاعتبار وقت تثبيت التطبيق بحيث لا يبدأ النشاط المشبوه خلال الساعة الأولى من تنزيل التطبيق. كما يتضمن أيضًا تأخيرًا عشوائيًا بين البقاء تحت الرادار.
وصلت النتائج بعد شهرين من اكتشاف شركة McAfee عشرات التطبيقات الإعلانية التي تعمل بنظام Android والتي تم توزيعها على متجر Google Play ، والتي تضمنت سلسلة من البرامج الضارة تسمى HiddenAds والتي تم العثور عليها ليتم تنفيذها تلقائيًا دون أي تدخل من المستخدم.
قال ريو: "تستهدف البرمجيات الخبيثة من Clicker عائدات الإعلانات غير المشروعة ويمكن أن تعطل النظام البيئي للإعلانات على الهاتف المحمول". "يتم إخفاء السلوك الضار بذكاء عن الكشف."
المصدر: thehackernews