
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
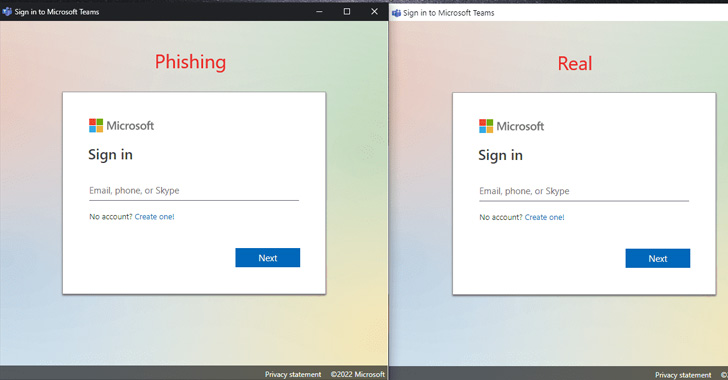
في تقنية التصيد الاحتيالي الجديدة ، تم إثبات أنه يمكن إساءة استخدام ميزة وضع التطبيق في متصفحات الويب المستندة إلى Chromium لإنشاء "تطبيقات تصيد سطح مكتب واقعية".
تم تصميم وضع التطبيق لتقديم تجارب تشبه التجارب الأصلية بطريقة تؤدي إلى بدء تشغيل موقع الويب في نافذة متصفح منفصلة ، مع عرض الرمز المفضل لموقع الويب وإخفاء شريط العنوان.
وفقًا للباحث الأمني mr.d0x - الذي ابتكر أيضًا طريقة هجوم المستعرض في المتصفح ( BitB ) في وقت سابق من هذا العام - يمكن لممثل سيء الاستفادة من هذا السلوك للجوء إلى بعض خدع HTML / CSS وعرض شريط عناوين مزيف على أعلى النافذة وخداع المستخدمين للتخلي عن بيانات اعتمادهم في نماذج تسجيل الدخول المارقة.
قال mr.d0x: "على الرغم من أن هذه التقنية تهدف أكثر إلى التصيد الداخلي ، فلا يزال بإمكانك تقنيًا استخدامها في سيناريو التصيد الخارجي" . "يمكنك تسليم هذه التطبيقات المزيفة بشكل مستقل كملفات."
يتم تحقيق ذلك من خلال إعداد صفحة تصيد مع وجود شريط عنوان مزيف في الأعلى ، وتكوين المعلمة --app للإشارة إلى موقع التصيد الذي يستضيف الصفحة.
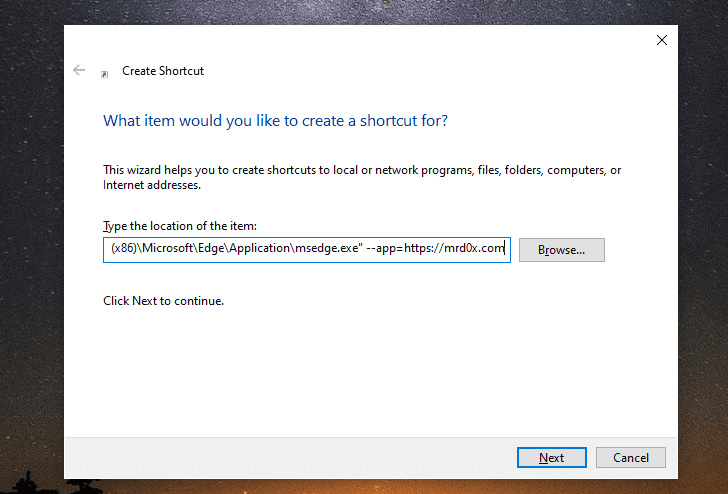
علاوة على ذلك ، يمكن لموقع التصيد الذي يتحكم فيه المهاجمون الاستفادة من JavaScript لاتخاذ المزيد من الإجراءات ، مثل إغلاق النافذة فور إدخال المستخدم لبيانات الاعتماد أو تغيير حجمها ووضعها لتحقيق التأثير المطلوب.
تجدر الإشارة إلى أن الآلية تعمل على أنظمة تشغيل أخرى ، مثل macOS و Linux ، مما يجعلها تهديدًا محتملاً عبر الأنظمة الأساسية. ومع ذلك ، فإن نجاح الهجوم يعتمد على حقيقة أن المهاجم لديه بالفعل وصول إلى جهاز الهدف.
ومع ذلك ، تقوم Google بالتخلص التدريجي من دعم تطبيقات Chrome لصالح تطبيقات الويب التقدمية (PWAs) وتقنيات الويب القياسية ، ومن المتوقع أن يتم إيقاف الميزة بالكامل في Chrome 109 أو إصدار أحدث على أنظمة التشغيل Windows و macOS و Linux.
في بيان تمت مشاركته مع The Hacker News ، قال عملاق الإنترنت إن "ميزة --app قد تم إيقافها قبل نشر هذا البحث ، ونحن نأخذ في الحسبان إمكانية إساءة استخدامها بينما نفكر في مستقبلها."
"يجب أن يدرك المستخدمون أن تشغيل أي ملف يقدمه المهاجم أمر خطير. يساعد التصفح الآمن من Google في الحماية من الملفات ومواقع الويب غير الآمنة. وبينما يتم تمكين التصفح الآمن افتراضيًا في Chrome ، قد يرغب المستخدمون في تمكين الحماية المحسّنة ، والتي تتحقق من سلامة تنزيلاتك لتحذيرك بشكل أفضل عندما يكون الملف خطيرًا. "
تأتي النتائج في الوقت الذي تظهر فيه النتائج الجديدة من Trustwave SpiderLabs أن هجمات تهريب HTML شائعة الحدوث ، حيث تمثل ملفات HTML (11.39٪) و HTM (2.7٪) ثاني أكثر أنواع مرفقات الملفات غير المرغوب فيها بعد صور JPG (25.29٪) ).
المصدر: thehackernews