
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
تعمل حملة الهندسة الاجتماعية التي تستفيد من الإغراءات ذات الطابع الوظيفي على تسليح ثغرة في تنفيذ التعليمات البرمجية عن بُعد منذ سنوات في Microsoft Office لنشر إشارات Cobalt Strike على المضيفين المخترقين.
قال باحثا سيسكو تالوس شيتان راجوبراساد وفانيا سفايسر في تحليل جديد نُشر يوم الأربعاء : "الحمولة المكتشفة هي نسخة مسربة من منارة كوبالت سترايك" .
"يحتوي تكوين المرشد على أوامر لتنفيذ عملية الحقن المستهدفة للثنائيات التعسفية وله نطاق سمعة عالي تم تكوينه ، يعرض تقنية إعادة التوجيه لإخفاء حركة مرور المنارة."
يحاول النشاط الضار ، الذي تم اكتشافه في أغسطس 2022 ، استغلال الثغرة الأمنية CVE-2017-0199 ، وهي مشكلة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Office ، والتي تسمح للمهاجمين بالتحكم في نظام متأثر.
متجه الدخول للهجوم هو رسالة بريد إلكتروني تصيدية تحتوي على مرفق Microsoft Word يستخدم إغراءات ذات طابع وظيفي لأدوار في الحكومة الأمريكية وجمعية الخدمة العامة ، وهي نقابة عمالية مقرها في نيوزيلندا.
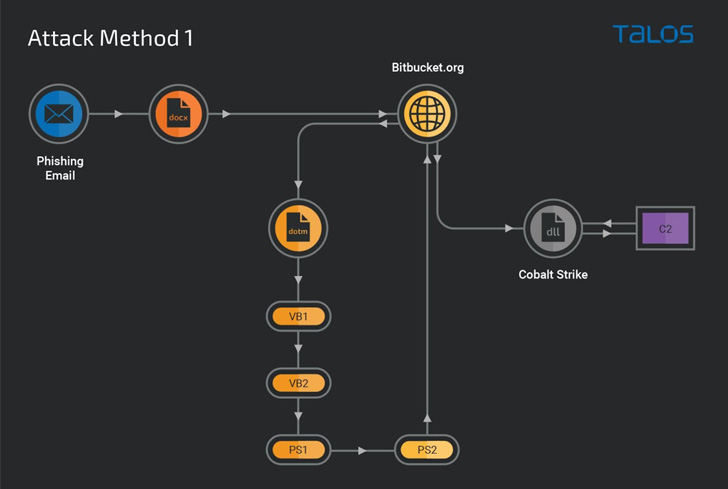
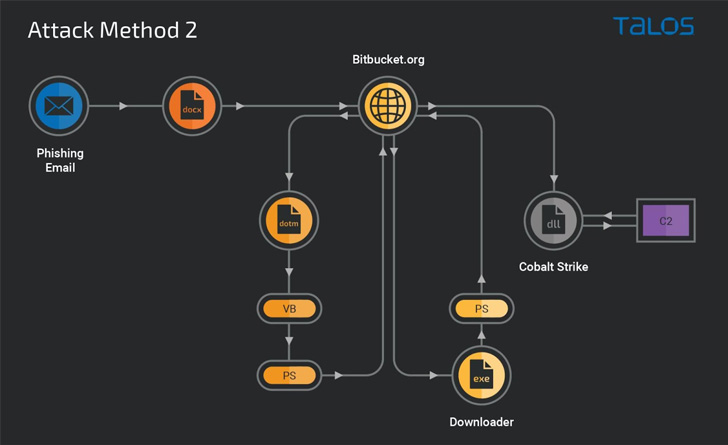
منارات Cobalt Strike ليست عينات البرامج الضارة الوحيدة التي تم نشرها ، حيث قالت شركة Cisco Talos إنها لاحظت أيضًا استخدام ملفات Redline Stealer و Amadey botnet التنفيذية كحمولات في الطرف الآخر من سلسلة الهجوم.
قالت شركة الأمن السيبراني ، التي وصفت منهجية الهجوم بأنها "نمطية للغاية" ، إن هذا النشاط يتميز أيضًا باستخدامه لمستودعات Bitbucket لاستضافة محتوى ضار يعمل كنقطة انطلاق لتنزيل برنامج Windows قابل للتنفيذ مسؤول عن نشر منارة Cobalt Strike DLL.
في تسلسل هجوم بديل ، يعمل مستودع Bitbucket كقناة لتقديم البرامج النصية المبهمة لتنزيل VB و PowerShell لتثبيت المنارة المستضافة على حساب Bitbucket مختلف.
وقال الباحثون: "هذه الحملة هي مثال نموذجي لممثل تهديد يستخدم تقنية إنشاء وتنفيذ نصوص ضارة في ذاكرة نظام الضحية".
"يجب أن تكون المنظمات يقظة باستمرار بشأن منارات Cobalt Strike وتنفيذ قدرات دفاعية متعددة الطبقات لإحباط محاولات المهاجم في المرحلة المبكرة من سلسلة الإصابة بالهجوم."
المصدر: thehackernews