
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
تم العثور على الجهات الفاعلة في التهديد بنشر غرسات لم يسبق لها مثيل بعد الاختراق في برنامج المحاكاة الافتراضية لـ VMware للاستيلاء على السيطرة على الأنظمة المصابة والتهرب من الاكتشاف.
أشار قسم استخبارات التهديدات Mandiant في Google إلى أنه "نظام بيئي جديد للبرامج الضارة" يؤثر على VMware ESXi وخوادم Linux vCenter وأجهزة Windows الافتراضية ، مما يسمح للمهاجمين بالحفاظ على الوصول المستمر إلى برنامج Hypervisor بالإضافة إلى تنفيذ أوامر عشوائية.
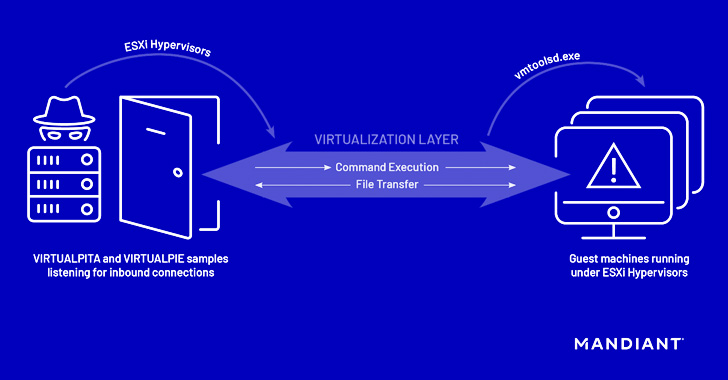
تضمنت هجمات Hyperjacking ، وفقًا لمورد الأمن السيبراني ، استخدام حزم تثبيت vSphere ( VIBs ) الخبيثة للتسلل في غرسين ، يطلق عليهما اسم VIRTUALPITA و VIRTUALPIE ، على ESXi Hypervisors.
قال باحثو Mandiant Alexander Marvi و Jeremy Koppen و Tufail Ahmed و Jonathan Lepore: "من المهم تسليط الضوء على أن هذه ليست ثغرة أمنية خارجية في تنفيذ التعليمات البرمجية عن بُعد ؛ يحتاج المهاجم إلى امتيازات على مستوى المسؤول إلى ESXi hypervisor قبل أن يتمكن من نشر البرامج الضارة" في تقرير شامل من جزأين .
لا يوجد دليل على استغلال ثغرة يوم الصفر للوصول إلى خوادم ESXi. ومع ذلك ، فإن استخدام VIBs في طروادة ، وهو تنسيق حزمة برمجيات يستخدم لتسهيل توزيع البرامج وإدارة الآلة الافتراضية ، يشير إلى مستوى جديد من التطور.
قال مارفي لصحيفة The Hacker News: "كان لممثل التهديد وصول مسبق إلى بيئات الضحايا من خلال تقنيات هجوم لا علاقة لها بـ VMware". "من خلال وصولهم الثابت إلى الشبكة ، حددوا بيانات اعتماد مسؤول VMware وسرقوها واستخدموها لتسجيل الدخول إلى خوادم ESXi ونشر ملفات VIB الضارة."
"يختلف هذا البرنامج الضار من حيث أنه يدعم البقاء المستمر والسري ، وهو ما يتوافق مع أهداف الجهات الفاعلة في مجال التهديد الأكبر ومجموعات APT التي تستهدف المؤسسات الإستراتيجية بقصد البقاء دون أن يتم اكتشافها لبعض الوقت ،" كشفت VMware .
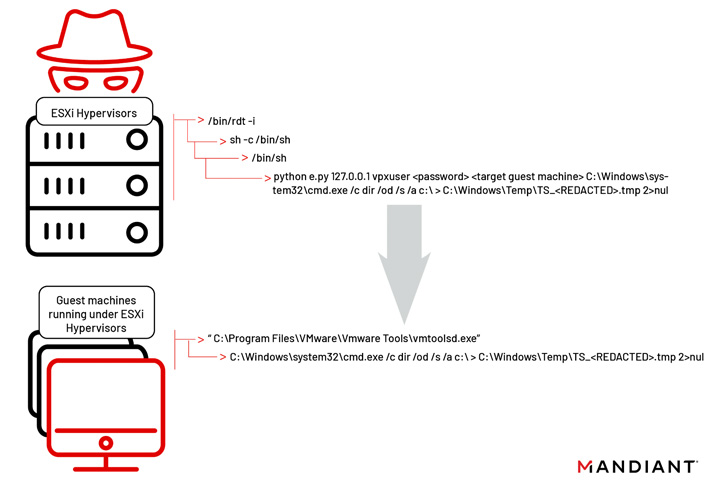
بينما يأتي VIRTUALPITA مزودًا بقدرات لتنفيذ الأوامر وكذلك تنفيذ تحميل الملفات وتنزيلها ، فإن VIRTUALPIE عبارة عن باب خلفي للغة Python مع دعم لتنفيذ سطر الأوامر ونقل الملفات وميزات shell العكسية.
تم الكشف أيضًا عن عينة من البرامج الضارة تسمى VIRTUALGATE في الأجهزة الافتراضية لضيف Windows ، وهي عبارة عن برنامج أداة مساعدة يستند إلى C ينفذ حمولة مضمنة قادرة على استخدام مآخذ واجهة اتصال الجهاز الظاهري ( VMCI ) الخاصة بـ VMware لتشغيل أوامر على جهاز ظاهري ضيف من برنامج Hypervisor مضيف.
وفقًا لمارفي ، يُقال إن البرنامج الضار قد تم نشره في أقل من عشر مؤسسات ، على الرغم من أنه من المتوقع أن ينمو العدد حيث تبدأ الشركات في فحص البنية التحتية لبرنامج VMware الخاص بها. نظرًا لانخفاض عدد الإصابات ، ليس من الواضح ما إذا كانت الهجمات تستهدف قطاعًا معينًا في ذلك الوقت.
حذر مانديانت أيضًا من أن تقنيات الحملة للالتفاف على ضوابط الأمان التقليدية من خلال استغلال برامج المحاكاة الافتراضية تمثل سطح هجوم جديدًا من المرجح أن تلتقطه مجموعات قراصنة أخرى.
نُسبت الهجمات إلى مجموعة تهديدات ناشئة غير مصنفة تحمل الاسم الرمزي UNC3886 ، والتي من المحتمل أن يكون الدافع وراءها هو التجسس بالنظر إلى الطبيعة المستهدفة للغاية لعمليات الاقتحام. كما قيمت بثقة منخفضة أن UNC3886 لها علاقة بين الصين.
المصدر: thehackernews