
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
عاد ممثل برازيلي للتهديد يُعرف باسم Prilex إلى الظهور بعد توقف تشغيل لمدة عام مع برنامج ضار متقدم ومعقد لسرقة الأموال عن طريق المعاملات الاحتيالية.
قال باحثو كاسبرسكي: "أظهرت مجموعة Prilex مستوى عالٍ من المعرفة حول معاملات بطاقات الائتمان والخصم ، وكيفية عمل البرامج المستخدمة في معالجة الدفع" . "هذا يمكن المهاجمين من الاستمرار في تحديث أدواتهم من أجل إيجاد طريقة للتحايل على سياسات التفويض ، مما يسمح لهم بتنفيذ هجماتهم."
ظهرت مجموعة الجرائم الإلكترونية على الساحة من خلال هجمات البرامج الضارة التي تركز على أجهزة الصراف الآلي في الدولة الواقعة في أمريكا الجنوبية ، مما يوفر لها القدرة على اقتحام أجهزة الصراف الآلي لأداء الفوز بالجائزة الكبرى - وهو نوع من الهجوم يهدف إلى صرف النقود بطريقة غير مشروعة - واستنساخ الآلاف من بطاقات الائتمان لسرقة الأموال من عملاء البنك المستهدف.
تطورت طريقة عمل Prilex على مر السنين للاستفادة من العمليات المتعلقة ببرامج نقاط البيع (PoS) لاعتراض وتعديل الاتصالات بالأجهزة الإلكترونية مثل منصات PIN ، والتي تُستخدم لتسهيل المدفوعات باستخدام بطاقات الخصم أو الائتمان.
يُعرف المشغلون بأنه نشط منذ عام 2014 ، كما أن المشغلين بارعون في تنفيذ هجمات إعادة الإرسال EMV التي يتم فيها التقاط حركة المرور من معاملة بطاقة رقاقة مستندة إلى EMV وإعادة إرسالها إلى معالج دفع مثل Mastercard ، ولكن مع تعديل حقول المعاملات لتشمل مسروقة بيانات البطاقة.
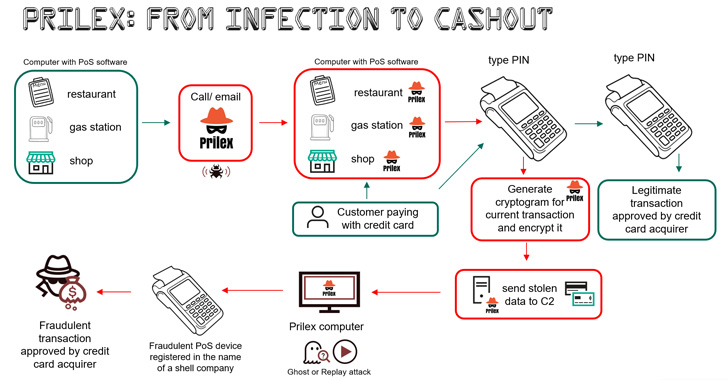
تعد إصابة جهاز كمبيوتر مثبت عليه برنامج PoS هجومًا شديد الاستهداف يشتمل على عنصر هندسة اجتماعية يسمح لممثل التهديد بنشر البرامج الضارة.
وأشار الباحثون إلى أن "الشركة المستهدفة قد تتلقى مكالمة من" فني "يصر على أن الشركة بحاجة إلى تحديث برنامج نقاط البيع". "قد يقوم الفني المزيف بزيارة الهدف شخصيًا أو يطلب من الضحايا تثبيت AnyDesk وتوفير الوصول عن بُعد لـ" الفني "لتثبيت البرامج الضارة."
ومع ذلك ، تُظهر الأقساط الأخيرة التي تم رصدها في عام 2022 اختلافًا جوهريًا واحدًا حيث تم استبدال هجمات الإعادة بتقنية بديلة لصرف الأموال بشكل غير قانوني باستخدام برامج التشفير التي تم إنشاؤها بواسطة بطاقة الضحية أثناء عملية الدفع في المتجر.
تتضمن الطريقة ، التي تسمى معاملات GHOST ، عنصر سرقة يمسك بجميع الاتصالات بين برنامج PoS ولوحة PIN المستخدمة لقراءة البطاقة أثناء المعاملة بهدف الحصول على معلومات البطاقة.
يتم نقل هذا لاحقًا إلى خادم القيادة والتحكم (C2) ، مما يسمح للممثل التهديد بإجراء المعاملات من خلال جهاز PoS احتيالي مسجل باسم شركة مزيفة.
الآن ، تجدر الإشارة إلى أن بطاقات شرائح EMV تستخدم ما يسمى تشفير لتأمين بيانات حامل البطاقة في كل مرة يتم فيها إجراء معاملة. يتم ذلك للتحقق من هوية البطاقة والموافقة من جهة إصدار البطاقة ، وبالتالي تقليل مخاطر المعاملات المزيفة.
بينما تحايلت الإصدارات السابقة من Prilex على هذه التدابير الأمنية من خلال مراقبة المعاملة الجارية للحصول على التشفير وإجراء هجوم إعادة باستخدام "التوقيع" المجمع ، فإن هجوم GHOST يطلب برامج تشفير EMV الجديدة التي يتم استخدامها لإكمال المعاملات المارقة.
كما أن البرنامج الضار عبارة عن وحدة باب خلفي تم تصميمها لتصحيح سلوك برنامج PoS وإجراء تغييرات سريعة. تسمح أوامر backdoor الأخرى بإنهاء العمليات وبدء وإيقاف لقطات الشاشة وتنزيل الملفات التعسفية من خادم C2 وتنفيذ الأوامر باستخدام CMD.
Prilex "يتعامل مباشرة مع بروتوكول أجهزة لوحة PIN بدلاً من استخدام واجهات برمجة تطبيقات ذات مستوى أعلى ، ويقوم بالتصحيح في الوقت الفعلي في البرامج المستهدفة ، وربط مكتبات نظام التشغيل ، والعبث بالردود ، والاتصالات والمنافذ ، والتبديل من هجوم قائم على إعادة التشغيل لإنشاء مشفرة لمعاملات GHOST حتى من بطاقات الائتمان المحمية بتقنية CHIP و PIN "، قال الباحثون.
المصدر: thehackernews