
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
نما حجم برنامج ضار جديد متعدد الوظائف قائم على Go يطلق عليه اسم Chaos بشكل سريع في الأشهر الأخيرة لإدماج مجموعة واسعة من أجهزة توجيه Windows و Linux والمكاتب الصغيرة / المكاتب المنزلية (SOHO) وخوادم المؤسسات في شبكة الروبوتات الخاصة بها.
قال باحثون من Lumen's Black Lotus Labs : "تتضمن وظيفة الفوضى القدرة على تعداد البيئة المضيفة ، وتشغيل أوامر shell عن بُعد ، وتحميل وحدات إضافية ، والنشر تلقائيًا من خلال سرقة المفاتيح الخاصة SSH وإجبارها ، بالإضافة إلى إطلاق هجمات DDoS". تمت مشاركة الكتابة مع The Hacker News.
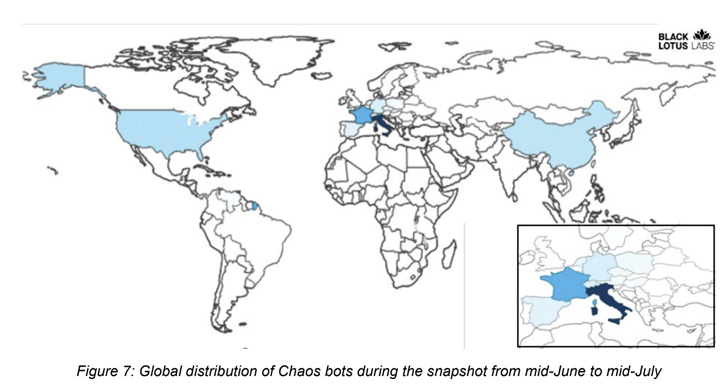
توجد غالبية برامج الروبوت في أوروبا ، وتحديداً إيطاليا ، مع الإبلاغ عن إصابات أخرى في الصين والولايات المتحدة ، وتمثل مجتمعة "مئات عناوين IP الفريدة" خلال فترة زمنية مدتها شهر واحد من منتصف يونيو وحتى منتصف يوليو 2022.
تمت كتابته باللغة الصينية والاستفادة من البنية التحتية القائمة في الصين من أجل القيادة والتحكم ، وتنضم الروبوتات إلى قائمة طويلة من البرامج الضارة المصممة لإثبات استمرارها لفترات طويلة ومن المحتمل أن تسيء استخدام موطئ قدم لأغراض شائنة ، مثل هجمات DDoS وتعدين العملات المشفرة.
إذا كان هناك أي شيء ، فإن التطوير يشير أيضًا إلى زيادة كبيرة في تحول الجهات الفاعلة في مجال التهديد إلى لغات البرمجة مثل Go للتهرب من الاكتشاف وجعل الهندسة العكسية صعبة ، ناهيك عن استهداف عدة منصات في وقت واحد.
الفوضى (التي يجب عدم الخلط بينها وبين منشئ برامج الفدية التي تحمل الاسم نفسه) ترقى إلى مستوى اسمها من خلال استغلال الثغرات الأمنية المعروفة للحصول على وصول مبدئي ، وبالتالي إساءة استخدامها لإجراء الاستطلاع وبدء الحركة الجانبية عبر الشبكة المخترقة.
والأكثر من ذلك ، أن البرمجيات الخبيثة تتمتع ببراعة لا تتمتع بها البرامج الضارة المماثلة ، مما يمكنها من العمل عبر مجموعة واسعة من بنى مجموعة التعليمات من ARM و Intel (i386) و MIPS و PowerPC ، مما يسمح بفعالية لممثلي التهديد بتوسيع نطاق أهدافه وتتراكم بسرعة في الحجم.
علاوة على ذلك ، تمتلك Chaos أيضًا القدرة على تنفيذ ما يصل إلى 70 أمرًا مختلفًا تم إرسالها من خادم C2 ، أحدها عبارة عن تعليمات لبدء استغلال العيوب التي تم الكشف عنها علنًا ( CVE-2017-17215 و CVE-2022- 30525 ) معرف في ملف.
تم إجراء تحليل لحوالي 100 عينة تم اكتشافها في البرية وهي أقدم دليل على نشاط الروبوتات حتى أبريل 2022. وقد لوحظ منذ ذلك الحين أن البرنامج الضار لا يستهدف خوادم المؤسسات والمؤسسات الكبيرة فحسب ، بل يستهدف أيضًا الأجهزة التي لا تتم مراقبتها بانتظام ، مثل أجهزة توجيه SOHO و نظام FreeBSD OS.
يُعتقد أيضًا أن الفوضى هي تطور لبرنامج DDoS آخر قائم على Go-based يسمى Kaiji والذي استهدف سابقًا حالات Docker التي تم تكوينها بشكل خاطئ . تنبع الارتباطات ، وفقًا لـ Black Lotus Labs ، من الكود والوظائف المتداخلة ، مع احتساب تلك الخاصة بوحدة الغلاف العكسي التي تجعل من الممكن تشغيل أوامر عشوائية على جهاز مصاب.
قالت الشركة إن خادم GitLab الموجود في أوروبا كان من بين ضحايا Chaos botnet في الأسابيع الأولى من سبتمبر ، مضيفة أنها حددت سلسلة من هجمات DDoS التي تستهدف كيانات تشمل الألعاب والخدمات المالية والتكنولوجيا والإعلام والترفيه. ومقدمي الاستضافة. كما تم استهداف بورصة تعدين العملات المشفرة.
تأتي النتائج بعد ثلاثة أشهر بالضبط من كشف شركة الأمن السيبراني عن طروادة جديد للوصول عن بعد أطلق عليه اسم ZuoRAT والذي كان يستهدف أجهزة التوجيه SOHO كجزء من حملة معقدة موجهة ضد شبكات أمريكا الشمالية وأوروبا.
قال مارك ديهوس ، مدير استخبارات التهديدات في Lumen Black Lotus Labs: "نشهد برنامجًا ضارًا معقدًا تضاعف حجمه أربع مرات في شهرين فقط ، وهو في وضع جيد لمواصلة التسارع". "تشكل الفوضى تهديدًا لمجموعة متنوعة من أجهزة المستهلكين والمؤسسات والمضيفين."
المصدر: thehackernews