
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
قامت جهة فاعلة متقدمة في مجال التهديد المستمر المتحالف مع الصين تُعرف باسم TA413 بتسليح عيوب تم الكشف عنها مؤخرًا في Sophos Firewall و Microsoft Office لنشر باب خلفي لم يسبق له مثيل يسمى LOWZERO كجزء من حملة تجسس تستهدف الكيانات التبتية.
تتألف الأهداف في المقام الأول من المنظمات المرتبطة بالمجتمع التبتي ، بما في ذلك الشركات المرتبطة بحكومة التبت في المنفى.
تضمنت عمليات الاقتحام استغلال CVE-2022-1040 و CVE-2022-30190 (المعروفين أيضًا باسم "Follina") ، وهما ثغرات أمنية في تنفيذ التعليمات البرمجية عن بُعد في Sophos Firewall و Microsoft Office ، على التوالي.
قالت ريكورديد فيوتشر في تحليل تقني جديد : "يتناقض هذا الاستعداد لدمج التقنيات والأساليب الجديدة للوصول الأولي بسرعة مع الاستخدام المستمر للمجموعة للقدرات المعروفة والمبلغ عنها جيدًا ، مثل سلاح Royal Road RTF ، وميول الشراء المتراخية في كثير من الأحيان للبنية التحتية". .
تم ربط TA413 ، المعروف أيضًا باسم LuckyCat ، باستهداف المنظمات والأفراد المرتبطين بالمجتمع التبتي بلا هوادة منذ عام 2020 على الأقل باستخدام برامج ضارة مثل ExileRAT و Sepulcher وامتداد متصفح Mozilla Firefox الخبيث المسمى FriarFox .
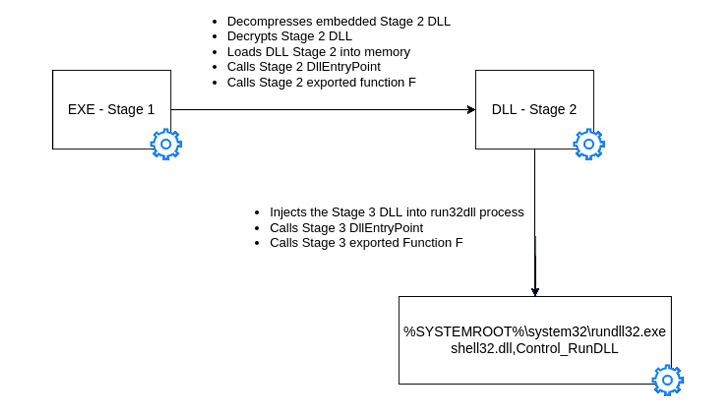
تم تسليط الضوء سابقًا على استغلال المجموعة لعيب Follina بواسطة Proofpoint في يونيو 2022 ، على الرغم من أن الهدف النهائي لسلاسل العدوى ظل غير واضح.
تم استخدام مستند RTF الخبيث أيضًا في هجوم التصيد بالرمح الذي تم تحديده في مايو 2022 والذي استغل العيوب في Microsoft Equation Editor لإسقاط غرسة LOWZERO المخصصة. تم تحقيق ذلك من خلال استخدام أداة Royal Road RTF للأسلحة ، والتي يتم مشاركتها على نطاق واسع بين الجهات الفاعلة في مجال التهديد الصيني.
في رسالة بريد إلكتروني تصيد أخرى تم إرسالها إلى هدف تبتي في أواخر مايو ، حاول مرفق Microsoft Word المستضاف على خدمة Google Firebase الاستفادة من ثغرة Follina لتنفيذ أمر PowerShell مصمم لتنزيل الباب الخلفي من خادم بعيد.
LOWZERO ، الباب الخلفي ، قادر على تلقي وحدات إضافية من خادم القيادة والتحكم (C2) الخاص به ، ولكن فقط بشرط اعتبار الجهاز المخترق موضع اهتمام الجهة المهددة.
وقالت شركة الأمن السيبراني: "تواصل المجموعة دمج قدرات جديدة مع الاعتماد أيضًا على [تكتيكات وتقنيات وإجراءات مجربة ومختبرة".
"إن اعتماد TA413 لكل من نقاط الضعف في يوم الصفر والثغرات التي تم نشرها مؤخرًا يشير إلى اتجاهات أوسع مع مجموعات التجسس الإلكتروني الصينية حيث تظهر الثغرات بشكل منتظم قيد الاستخدام من قبل مجموعات نشاط صينية متميزة متعددة قبل إتاحتها للجمهور على نطاق واسع."
المصدر: thehackernews