
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
يواصل مجرمو الإنترنت اقتحام المستخدمين الذين يبحثون عن برامج متصدعة من خلال توجيههم إلى مواقع الويب الاحتيالية التي تستضيف مثبِّتات مسلحة تنشر برامج ضارة تسمى NullMixer على الأنظمة المخترقة.
وقالت شركة الأمن السيبراني كاسبيرسكي في تقرير يوم الاثنين: "عندما يستخرج مستخدم NullMixer وينفذها ، فإنه يسقط عددًا من ملفات البرامج الضارة إلى الجهاز المخترق". "إنها تسقط مجموعة متنوعة من الثنائيات الضارة لإصابة الجهاز ، مثل الأبواب الخلفية ، والمصرفيين ، وبرامج التنزيل ، وبرامج التجسس ، وغيرها الكثير."
إلى جانب سرقة بيانات اعتماد المستخدمين ، والعنوان ، وبيانات بطاقة الائتمان ، والعملات المشفرة ، وحتى ملفات تعريف ارتباط جلسة حساب Facebook و Amazon ، فإن ما يجعل NullMixer خبيثًا هو قدرته على تنزيل العشرات من أحصنة طروادة في وقت واحد ، مما يوسع نطاق العدوى بشكل كبير.
تبدأ سلاسل الهجوم عادةً عندما يحاول المستخدم تنزيل برنامج متصدع من أحد المواقع ، مما يؤدي إلى أرشيف محمي بكلمة مرور يحتوي على ملف قابل للتنفيذ ، من جانبه ، يسقط ويطلق ثنائي الإعداد الثاني المصمم لتقديم مجموعة من الملفات الخبيثة.
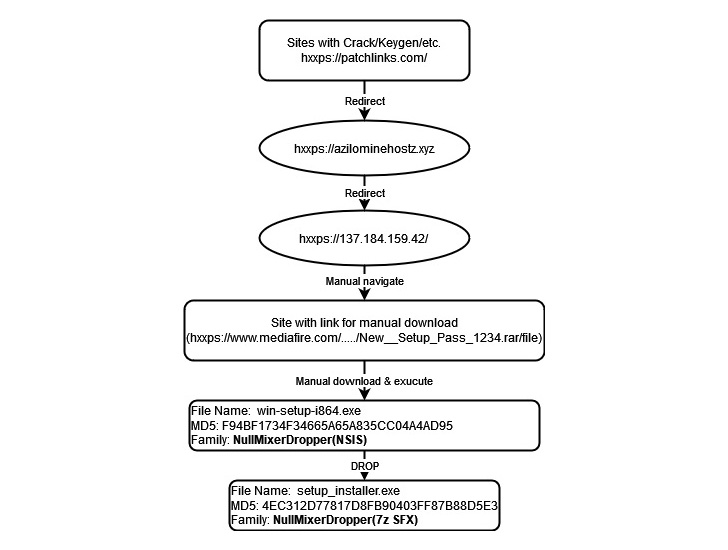
تستفيد مواقع الويب الضارة هذه من تقنيات تسمم تحسين محركات البحث (SEO) مثل حشو الكلمات الرئيسية لإبرازها بشكل كبير في نتائج محرك البحث. تم اعتماد تكتيكات مماثلة من قبل الجهات الفاعلة وراء حملات GootLoader و SolarMarker .
تم ربط NullMixer ، الشهر الماضي ، بتوزيع امتداد Google Chrome خادع يسمى FB Stealer ، القادر على سرقة بيانات اعتماد Facebook واستبدال محرك البحث.
تتضمن بعض عائلات البرامج الضارة البارزة الأخرى التي وزعتها أداة القطارة DanaBot ومجموعة كبيرة من البرامج الضارة لسرقة المعلومات مثل ColdStealer و PseudoManuscrypt و Raccoon Stealer و Redline Stealer و Vidar .
تم نشرها أيضًا باستخدام NullMixer وهي أدوات تنزيل طروادة مثل FormatLoader و GCleaner و LegionLoader (المعروف أيضًا باسم Satacom) و LgoogLoader و PrivateLoader و SgnitLoader و ShortLoader و SmokeLoader بالإضافة إلى أداة سرق محفظة العملات المشفرة C-Joker.
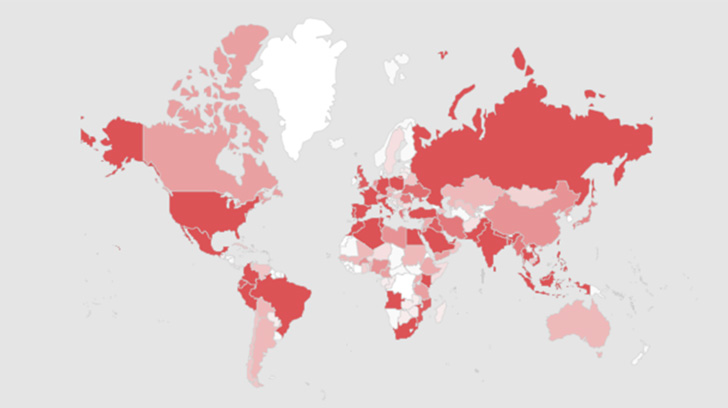
قالت Kaspersky إنها منعت محاولات إصابة أكثر من 47778 ضحية في جميع أنحاء العالم ، مع وجود غالبية المستخدمين في البرازيل والهند وروسيا وإيطاليا وألمانيا وفرنسا ومصر وتركيا والولايات المتحدة. مجموعة معروفة.
تعتبر النتائج الأخيرة مؤشرًا آخر على أن البرامج الضارة والتطبيقات غير المرغوب فيها يتم نشرها بشكل متزايد عبر البرامج المقرصنة. يوصى أيضًا بفحص الحسابات عبر الإنترنت بانتظام بحثًا عن معاملات غير معروفة.
قال حاييم زيجل الباحث في كاسبيرسكي: "أي تنزيل لملفات من مصادر غير جديرة بالثقة هو لعبة روليت حقيقية: فأنت لا تعرف أبدًا متى ستطلق ، وأي تهديد ستواجهه هذه المرة" . "عند تلقي NullMixer ، يتلقى المستخدمون عدة تهديدات في وقت واحد."
المصدر: thehackernews