
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
تم ربط عامل تهديد غير موثق سابقًا من أصل غير معروف بهجمات تستهدف الاتصالات ومقدمي خدمات الإنترنت والجامعات عبر بلدان متعددة في الشرق الأوسط وأفريقيا.
قال باحثون من SentinelOne في تقرير جديد : "المشغلون على دراية تامة بأمن العمليات ، وإدارة البنية التحتية المجزأة بعناية لكل ضحية ، وينشرون بسرعة إجراءات مضادة معقدة في وجود حلول أمنية" .
أطلقت شركة الأمن السيبراني الاسم الرمزي على المجموعة Metador في إشارة إلى سلسلة "أنا ميتا" في إحدى عينات البرامج الضارة وبسبب استجابات اللغة الإسبانية من خوادم القيادة والتحكم (C2).
يقال إن ممثل التهديد ركز بشكل أساسي على تطوير البرامج الضارة عبر الأنظمة الأساسية في سعيه لتحقيق أهداف التجسس. السمات المميزة الأخرى للحملة هي العدد المحدود لعمليات الاقتحام والوصول طويل الأجل إلى الأهداف.
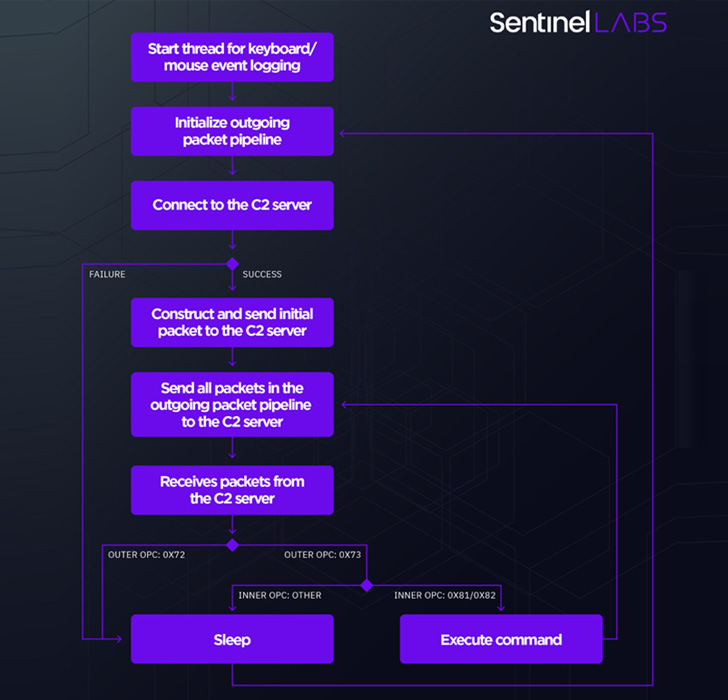
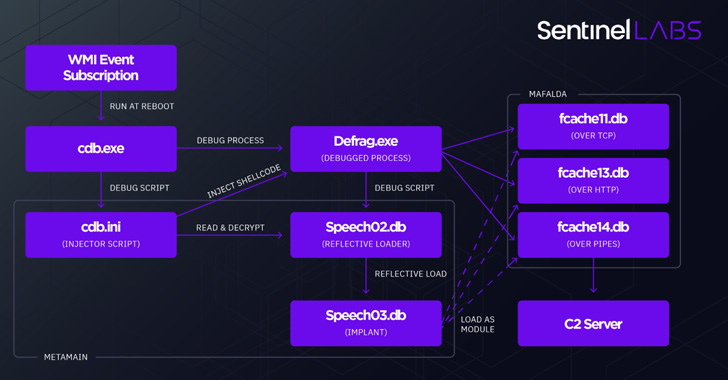
يتضمن ذلك نظامين أساسيين مختلفين للبرامج الضارة لنظام التشغيل Windows هما metaMain و Mafalda المصممتان بشكل واضح للعمل في الذاكرة والتهرب من الاكتشاف. تعمل metaMain أيضًا كقناة لنشر Mafalda ، وهي غرسة تفاعلية مرنة تدعم 67 أمرًا.
metaMain ، من جانبها ، غنية بالميزات من تلقاء نفسها ، مما يمكّن الخصم من الحفاظ على وصول طويل الأمد ، وتسجيل ضغطات المفاتيح ، وتنزيل وتحميل الملفات العشوائية ، وتنفيذ كود القشرة.
في إشارة إلى أن مطوري البرامج يقومون بصيانة Mafalda بنشاط ، اكتسب البرنامج الضار دعمًا لـ 13 أمرًا جديدًا بين متغيرين تم تجميعهما في أبريل وديسمبر 2021 ، مضيفًا خيارات لسرقة بيانات الاعتماد واستكشاف الشبكة والتلاعب في نظام الملفات.
تضمنت سلاسل الهجوم أيضًا برنامجًا ضارًا غير معروف على نظام Linux يتم استخدامه لجمع المعلومات من البيئة المخترقة وإعادة توجيهها إلى Mafalda. متجه الدخول المستخدم لتسهيل عمليات الاقتحام غير معروف حتى الآن.
علاوة على ذلك ، تشير المراجع في وثائق الأوامر الداخلية الخاصة بـ Mafalda إلى فصل واضح للمسؤوليات بين المطورين والمشغلين. في النهاية ، يظل إسناد Metador "لغزًا مشوهًا".
وأشار الباحثون خوان أندريس غيريرو-ساده وأميتاي بن شوشان إرليش وألكساندر ميلينكوسكي إلى أنه "علاوة على ذلك ، يشير التعقيد التقني للبرامج الضارة وتطورها النشط إلى وجود مجموعة جيدة الموارد قادرة على الحصول على أطر عمل متعددة والحفاظ عليها وتوسيعها".
المصدر: thehackernews