
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
حذرت Microsoft يوم الخميس من هجوم يواجهه المستهلك استفاد من تطبيقات OAuth المارقة المنتشرة على مستأجري السحابة المخترقين للسيطرة في نهاية المطاف على خوادم Exchange ونشر البريد العشوائي.
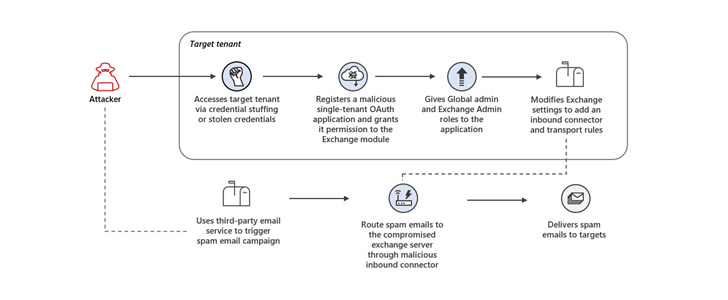
قال فريق Microsoft 365 Defender Research Team: "أطلق ممثل التهديد هجمات حشو بيانات الاعتماد ضد الحسابات عالية الخطورة التي لم يتم تمكين المصادقة متعددة العوامل (MFA) بها واستفادت من حسابات المسؤول غير الآمنة للحصول على وصول أولي".
سمح الوصول غير المصرح به إلى المستأجر السحابي للخصم بتسجيل تطبيق OAuth ضار ومنحه أذونات عالية ، وفي النهاية تعديل إعدادات خادم Exchange للسماح بتوجيه رسائل البريد الإلكتروني الواردة من عناوين IP المحددة عبر خادم البريد الإلكتروني المخترق.
وقالت مايكروسوفت: "سمحت هذه التعديلات على إعدادات خادم Exchange لممثل التهديد بتنفيذ هدفه الأساسي في الهجوم: إرسال رسائل بريد إلكتروني عشوائية" . "تم إرسال رسائل البريد الإلكتروني غير المرغوب فيها كجزء من مخطط يانصيب خادع يهدف إلى خداع المستلمين للاشتراك في اشتراكات متكررة مدفوعة."
حثت رسائل البريد الإلكتروني المستلمين على النقر فوق رابط للحصول على جائزة ، مما أدى إلى إعادة توجيه الضحايا إلى صفحة مقصودة تطلب من الضحايا إدخال تفاصيل بطاقتهم الائتمانية مقابل رسوم شحن صغيرة لتحصيل المكافأة.
نفذ الفاعل أيضًا عددًا من الخطوات لتجنب الاكتشاف ومتابعة عملياته لفترات طويلة من الوقت ، بما في ذلك قضاء أسابيع أو حتى أشهر لاستخدام تطبيق OAuth الضار بعد إعداده وحذف التعديلات التي تم إجراؤها على خادم Exchange Server بعد كل حملة بريد عشوائي.
قال قسم استخبارات التهديدات في Microsoft إن الخصم كان يدير بنشاط حملات البريد الإلكتروني العشوائي لعدة سنوات ، وعادة ما يرسل كميات كبيرة من رسائل البريد الإلكتروني العشوائية في دفعات قصيرة من خلال مجموعة متنوعة من الأساليب.
على الرغم من أن الهدف الأساسي للهجوم يبدو أنه خداع المستخدمين غير المقصودين للاشتراك في خدمات الاشتراك غير المرغوب فيها ، إلا أنه كان من الممكن أن يشكل تهديدًا أكثر خطورة لو تم استخدام نفس الأسلوب لسرقة بيانات الاعتماد أو توزيع البرامج الضارة.
وقالت مايكروسوفت: "بينما تستهدف حملة البريد العشوائي اللاحقة حسابات البريد الإلكتروني للمستهلكين ، فإن هذا الهجوم يستهدف مستأجرين من المؤسسات لاستخدامها كبنية تحتية لهذه الحملة". "وبالتالي فإن هذا الهجوم يكشف نقاط الضعف الأمنية التي يمكن أن تستخدمها الجهات الفاعلة الأخرى للتهديد في الهجمات التي يمكن أن تؤثر بشكل مباشر على الشركات المتضررة."
المصدر: thehackernews