
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
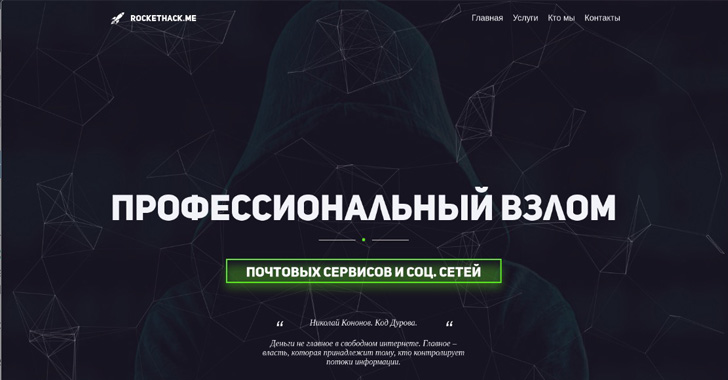
قامت مجموعة الاختراق مقابل الاستئجار التي تم الكشف عنها لأول مرة في عام 2019 بتوسيع نطاق تركيزها لتوجيه أنظارها إلى الكيانات التي لها علاقات تجارية أو سياسية مع روسيا.
مجموعة المرتزقة الإلكترونية التي يطلق عليها اسم Void Balaur ، لها تاريخ في شن هجمات إلكترونية ضد شركات التكنولوجيا الحيوية والاتصالات منذ عام 2015. تم الإبلاغ عن ما يصل إلى 3500 ضحية اعتبارًا من نوفمبر 2021.
أشارت تريند مايكرو في ذلك الوقت إلى أن "Void Balaur [...] يشتغل بشكل أساسي في التجسس الإلكتروني وسرقة البيانات ، ويبيع المعلومات المسروقة لأي شخص يرغب في الدفع" .
عادة ما تكون الهجمات التي تقوم بها المجموعة عامة وانتهازية وتهدف إلى الوصول غير المصرح به إلى خدمات البريد الإلكتروني المستخدمة على نطاق واسع ووسائل التواصل الاجتماعي والرسائل وحسابات الشركات.
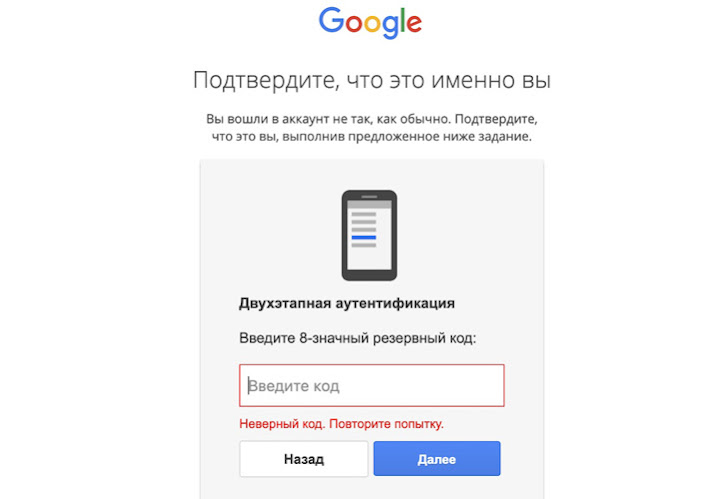
في وقت سابق من شهر يونيو من هذا العام ، قامت مجموعة تحليل التهديدات (TAG) التابعة لشركة Google بإزالة مجموعة من هجمات سرقة بيانات الاعتماد التي استهدفت الصحفيين والسياسيين الأوروبيين والمنظمات غير الربحية التي شنها ممثل التهديد.
قال الباحث في SentinelOne توم هيجل: "يلاحق Void Balaur أيضًا أهدافًا ذات قيمة في التمركز المسبق أو تسهيل الهجمات المستقبلية ، مضيفًا أن الأهداف تشمل روسيا والولايات المتحدة والمملكة المتحدة وتايوان والبرازيل وكازاخستان وأوكرانيا ومولدوفا وجورجيا وإسبانيا وجمهورية إفريقيا الوسطى. والسودان.
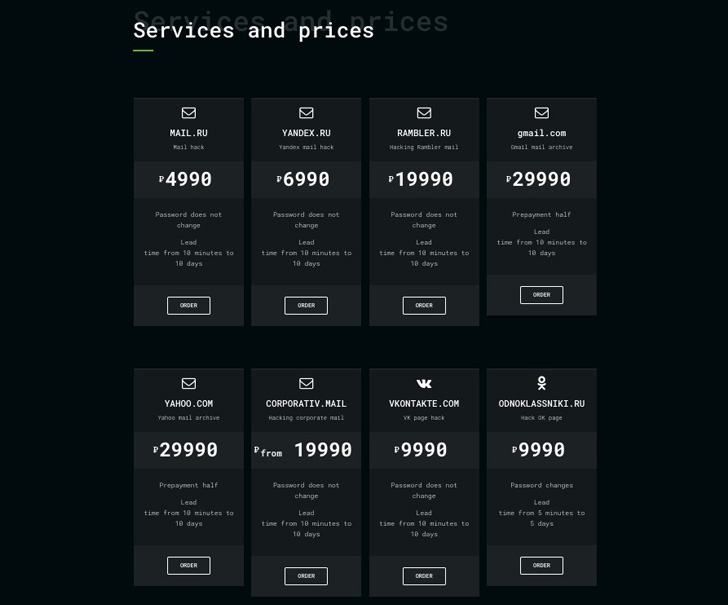
يُقال إن عرض خدمة الاختراق مقابل الاستئجار المرتبط بالمجموعة يتم الإعلان عنه تحت شخصيات مختلفة ، مثل Hacknet و RocketHack. على مر السنين ، قدم المشغلون خدمات أخرى ، بما في ذلك الوصول عن بعد إلى الأجهزة ، وسجلات الرسائل القصيرة ، وتتبع الموقع في الوقت الفعلي.
قال الباحث في SentinelOne توم هيجل: "يلاحق Void Balaur أيضًا أهدافًا ذات قيمة في التمركز المسبق أو تسهيل الهجمات المستقبلية ، مضيفًا أن الأهداف تشمل روسيا والولايات المتحدة والمملكة المتحدة وتايوان والبرازيل وكازاخستان وأوكرانيا ومولدوفا وجورجيا وإسبانيا وجمهورية إفريقيا الوسطى. والسودان.
يُقال إن عرض خدمة الاختراق مقابل الاستئجار المرتبط بالمجموعة يتم الإعلان عنه تحت شخصيات مختلفة ، مثل Hacknet و RocketHack. على مر السنين ، قدم المشغلون خدمات أخرى ، بما في ذلك الوصول عن بعد إلى الأجهزة ، وسجلات الرسائل القصيرة ، وتتبع الموقع في الوقت الفعلي.
علاوة على ذلك ، تشتمل البنية التحتية للهجوم التي تديرها Void Balaur على أكثر من 5000 مجال فريد تدعي أنها مواقع بريد إلكتروني وخدمات مصادقة وبوابات خدمات عامة.
ولكن في ما يبدو أنه إشراف تشغيلي ، تم حل أحد المجالات التي تسيطر عليها المجموعة (accounts-my-mail-gmail [.] com) إلى عنوان IP تملكه وتديره خدمة الحرس الفيدرالي الروسية (FSO) في أوائل عام 2022 ، مما يشير إلى وجود اتصال محتمل.
على الرغم من أن هجمات Void Balaur تستهدف الأفراد والمؤسسات في جميع أنحاء العالم ، فقد استهدفت الحملات التي نُظمت في عام 2022 الأشخاص الذين يشاركون في مواقف تجارية وسياسية تهم روسيا.
ومن الشائع أيضًا استخدام رسائل التصيد الاحتيالي القابلة للتكرار بدرجة كبيرة والتي تحاكي خدمات الحكومة المحلية أو البنوك لخداع الأهداف لتقديم بيانات اعتماد حساباتهم عند النقر فوق ارتباط ضار.
قال هيجل: "لا يزال Void Balaur يمثل تهديدًا نشطًا ومتطورًا للغاية للأفراد في جميع أنحاء العالم. بدءًا من استهداف خدمات البريد الإلكتروني المعروفة جيدًا إلى عرض شبكات القرصنة للشركات ، تمثل المجموعة مثالاً واضحًا على سوق الاختراق مقابل التأجير". .
المصدر: thehackernews
ولكن في ما يبدو أنه إشراف تشغيلي ، تم حل أحد المجالات التي تسيطر عليها المجموعة (accounts-my-mail-gmail [.] com) إلى عنوان IP تملكه وتديره خدمة الحرس الفيدرالي الروسية (FSO) في أوائل عام 2022 ، مما يشير إلى وجود اتصال محتمل.
على الرغم من أن هجمات Void Balaur تستهدف الأفراد والمؤسسات في جميع أنحاء العالم ، فقد استهدفت الحملات التي نُظمت في عام 2022 الأشخاص الذين يشاركون في مواقف تجارية وسياسية تهم روسيا.
ومن الشائع أيضًا استخدام رسائل التصيد الاحتيالي القابلة للتكرار بدرجة كبيرة والتي تحاكي خدمات الحكومة المحلية أو البنوك لخداع الأهداف لتقديم بيانات اعتماد حساباتهم عند النقر فوق ارتباط ضار.
قال هيجل: "لا يزال Void Balaur يمثل تهديدًا نشطًا ومتطورًا للغاية للأفراد في جميع أنحاء العالم. بدءًا من استهداف خدمات البريد الإلكتروني المعروفة جيدًا إلى عرض شبكات القرصنة للشركات ، تمثل المجموعة مثالاً واضحًا على سوق الاختراق مقابل التأجير". .
المصدر: thehackernews