
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,065
- مستوى التفاعل
- 0
- النقاط
- 16
أظهرت نتائج جديدة أن مجموعة تهديدات مرتبطة بممثل الدولة القومية الروسي الذي تم تعقبه مع استمرار Sandworm في استهداف أوكرانيا ببرامج ضارة للسلع من خلال التنكر في هيئة مزودي خدمات اتصالات.
قالت شركة Recorded Future إنها اكتشفت بنية تحتية جديدة تابعة لـ UAC-0113 تحاكي المشغلين مثل Datagroup و EuroTransTelecom لتسليم الحمولات مثل لودر Colibri و Warzone RAT .
يُقال إن الهجمات هي امتداد للحملة نفسها التي وزعت سابقًا DCRat (أو DarkCrystal RAT) باستخدام رسائل بريد إلكتروني للتصيد الاحتيالي مع إغراءات تحت عنوان المساعدة القانونية ضد مزودي خدمات الاتصالات السلكية واللاسلكية في أوكرانيا.
أدى الغزو الروسي لأوكرانيا أيضًا إلى قيام المجموعة بشن العديد من الهجمات الأخرى ، بما في ذلك الاستفادة من ثغرة Follina (CVE-2022-30190) في أداة تشخيص دعم Microsoft Windows (MSDT) لاختراق الكيانات الإعلامية في الدولة الواقعة في أوروبا الشرقية.
بالإضافة إلى ذلك ، تم الكشف عنه باعتباره العقل المدبر وراء شبكة بوتنت معيارية جديدة تسمى Cyclops Blink والتي استعبدت أجهزة جدار الحماية وأجهزة التوجيه المتصلة بالإنترنت من WatchGuard و ASUS.
من جانبها ، أعلنت الحكومة الأمريكية عن مكافآت تصل إلى 10 ملايين دولار للحصول على معلومات عن ستة متسللين مرتبطين بمجموعة APT لمشاركتهم في أنشطة إلكترونية ضارة ضد البنية التحتية الحيوية في البلاد.
قال ريكورديد فيوتشر: "يُظهر الانتقال من DarkCrystal RAT إلى Colibri Loader و Warzone RAT توسع UAC-0113 مع استمرار استخدام البرامج الضارة للسلع المتاحة للجمهور " .
تتضمن الهجمات المجالات الاحتيالية التي تستضيف صفحة ويب يُزعم أنها حول "إدارة أوديسا العسكرية الإقليمية" ، بينما يتم نشر حمولة صورة ISO المشفرة خلسة عبر تقنية يشار إليها باسم تهريب HTML .
تهريب HTML ، كما هو واضح من الاسم ، هو تقنية مراوغة لتسليم البرامج الضارة تستفيد من ميزات HTML و JavaScript المشروعة لتوزيع البرامج الضارة والتغلب على ضوابط الأمان التقليدية.
قالت شركة ريكورديد فيوتشر أيضًا إنها حددت نقاط التشابه مع مرفق قطارة HTML آخر تم استخدامه من قبل ممثل التهديد APT29 في حملة تستهدف البعثات الدبلوماسية الغربية بين مايو ويونيو 2022.
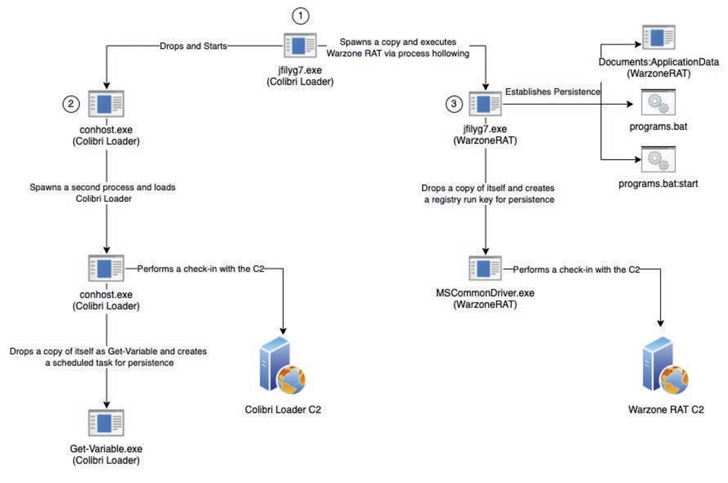
مضمن في ملف ISO ، الذي تم إنشاؤه في 5 أغسطس 2022 ، هناك ثلاثة ملفات ، بما في ذلك ملف LNK الذي يخدع الضحية لتفعيل تسلسل الإصابة ، مما يؤدي إلى نشر كل من محمل Colibri و Warzone RAT على الجهاز المستهدف.
يؤدي تنفيذ ملف LNK أيضًا إلى إطلاق مستند شرك غير ضار - وهو تطبيق للمواطنين الأوكرانيين للمطالبة بتعويض نقدي وخصومات على الوقود - في محاولة لإخفاء العمليات الخبيثة.