
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,065
- مستوى التفاعل
- 0
- النقاط
- 16
قالت Microsoft إنها تتعقب حملة احتيال مستمرة على نطاق واسع تستهدف اللاعبين عن طريق امتدادات المتصفح التي تم نشرها خلسة على الأنظمة المخترقة.
قالت Microsoft Security Intelligence في سلسلة تغريدات على تويتر خلال عطلة نهاية الأسبوع : "يستثمر المهاجمون النقرات الناتجة عن عقدة متصفح الويب أو امتداد متصفح ضار مثبت سراً على الأجهزة" .
يتتبع قسم الأمن السيبراني في عملاق التكنولوجيا مجموعة التهديدات النامية تحت اسم DEV-0796.
يبدأ إرفاق السلاسل التي يركبها الخصم بملف ISO يتم تنزيله على جهاز الضحية عند النقر على إعلان أو تعليقات ضارة على YouTube. تم تصميم ملف ISO ، عند فتحه ، لتثبيت مجموعة عقدة متصفح الويب (المعروفة أيضًا باسم NW.js ) أو امتداد متصفح خادع.
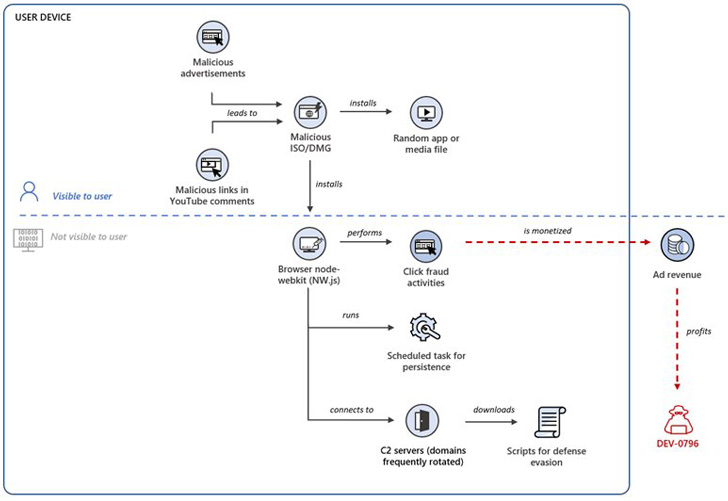
من الجدير بالذكر أن ملف ISO يتنكر في شكل متسللين وغش في لعبة إطلاق النار من منظور الشخص الأول Krunker. الغش عبارة عن برامج تساعد اللاعبين على اكتساب ميزة إضافية تتجاوز الإمكانات المتاحة أثناء اللعب.
تُستخدم أيضًا في الهجمات بدلاً من صور ISO ملفات DMG ، وهي ملفات Apple Disk Image تستخدم بشكل أساسي لتوزيع البرامج على macOS ، مما يشير إلى أن الجهات المهددة تستهدف أنظمة تشغيل متعددة.
تصل النتائج في الوقت الذي كشفت فيه Kaspersky عن تفاصيل حملة أخرى تجذب اللاعبين الذين يبحثون عن غشاشين على YouTube لتنزيل برامج ضارة ذاتية الانتشار قادرة على تثبيت عمال المناجم المشفرين وغيرهم من سارقو المعلومات.
وقالت شركة الأمن السيبراني الروسية في تقرير حديث لها : "تبرز البرامج الضارة والبرامج غير المرغوب فيها التي يتم توزيعها كبرامج غش على أنها تهديد خاص لأمن اللاعبين ، خاصة بالنسبة لأولئك المهتمين بسلسلة الألعاب الشعبية" .