
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,066
- مستوى التفاعل
- 0
- النقاط
- 16
تم استهداف شركات التأمين والمالية الكبرى الموجودة في الدول الناطقة بالفرنسية في إفريقيا على مدار العامين الماضيين كجزء من حملة خبيثة مستمرة تحمل الاسم الرمزي DangerousSavanna .
من بين البلدان المستهدفة ساحل العاج والمغرب والكاميرون والسنغال وتوغو ، حيث ركزت هجمات التصيد بالرمح بشدة على ساحل العاج في الأشهر الأخيرة ، حسبما ذكرت شركة الأمن السيبراني الإسرائيلية Check Point في تقرير يوم الثلاثاء.
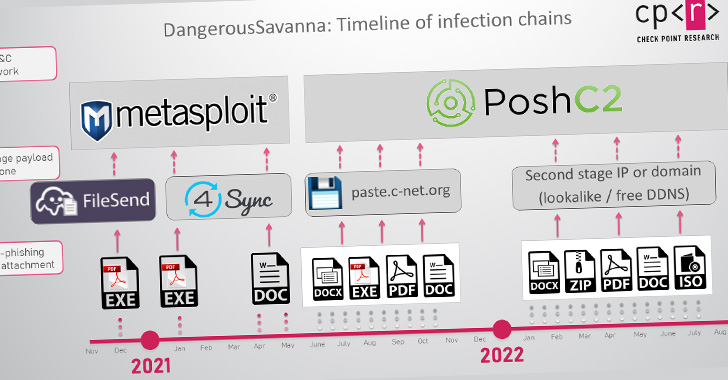
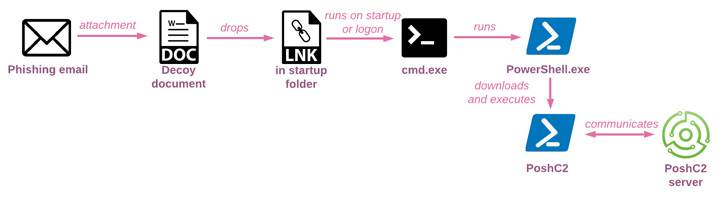
تستلزم سلاسل العدوى استهداف موظفي المؤسسات المالية برسائل الهندسة الاجتماعية التي تحتوي على مرفقات ضارة كوسيلة للوصول الأولي ، مما يؤدي في النهاية إلى نشر برامج ضارة جاهزة مثل Metasploit و PoshC2 و DWservice و AsyncRAT .
"يتم عرض إبداع الجهات الفاعلة في مجال التهديد في مرحلة الإصابة الأولية ، حيث يلاحقون باستمرار موظفي الشركات المستهدفة ، ويغيرون باستمرار سلاسل الإصابة التي تستخدم مجموعة واسعة من أنواع الملفات الضارة ، من برامج التحميل القابلة للتنفيذ المكتوبة ذاتيًا والمستندات الضارة ، إلى ملفات ISO و LNK و JAR و VBE بتركيبات مختلفة ".
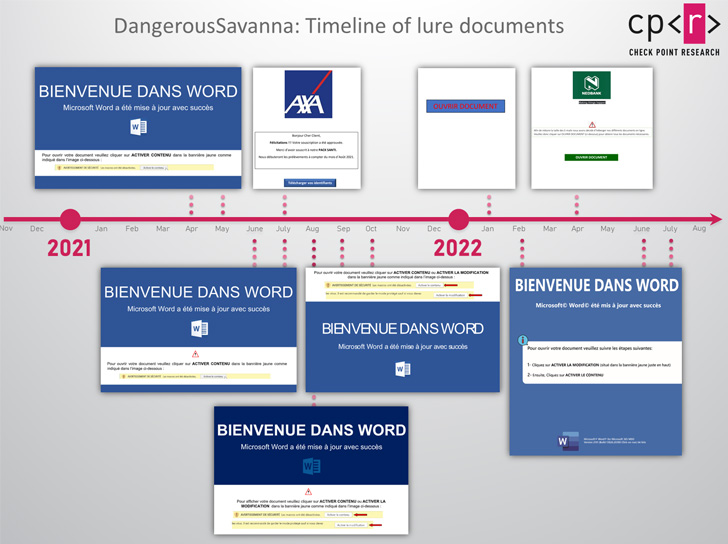
تتم كتابة رسائل البريد الإلكتروني المخادعة باللغة الفرنسية وإرسالها باستخدام خدمات Gmail و Hotmail ، مع انتحال الرسائل أيضًا لمؤسسات مالية أخرى في إفريقيا لتعزيز مصداقيتها.
في حين أن الهجمات في عام 2021 استفادت من مستندات Microsoft Word ذات الصلة بالماكرو كإغراءات ، فإن قرار الشركة بحظر وحدات الماكرو في الملفات التي تم تنزيلها من الإنترنت افتراضيًا في وقت سابق من هذا العام أدى بممثلي DangerousSavanna إلى التحول إلى ملفات PDF و ISO.
علاوة على ذلك ، تضمنت الموجة الأولى من الهجمات من نهاية عام 2020 إلى بداية عام 2021 استخدام الأدوات المصممة حسب الطلب والمستندة إلى .NET ، والتي جاءت متخفية كملفات PDF مرفقة برسائل البريد الإلكتروني للتصيد الاحتيالي ، لاسترداد القطارات والتحميلات في المرحلة التالية من الخوادم البعيدة. .
بغض النظر عن الطريقة المستخدمة ، تشمل أنشطة ما بعد الاستغلال التي يتم تنفيذها بعد الحصول على موطئ قدم مبدئي إنشاء المثابرة وإجراء الاستطلاع وتسليم حمولات إضافية للتحكم عن بُعد في المضيف ، وقتل عمليات مكافحة البرامج الضارة ، وتسجيل ضغطات المفاتيح.
لا يزال المصدر الدقيق لممثل التهديد غير واضح ، لكن التحول المتكرر في أدواته وأساليبه يوضح معرفتهم بالبرمجيات مفتوحة المصدر وقدرتهم على ضبط تكتيكاتهم لتحقيق أقصى قدر من المكاسب المالية.
وقالت تشيك بوينت: "إذا لم تنجح إحدى سلاسل العدوى ، فقد قاموا بتغيير الارتباط والإغراء وحاولوا استهداف نفس الشركة مرارًا وتكرارًا في محاولة للعثور على نقطة دخول". "مع الهندسة الاجتماعية عبر التصيد بالرمح ، كل ما يتطلبه الأمر هو نقرة واحدة غير حذر من قبل مستخدم غير متشكك."
المصدر: thehackernews
https://go.thn.li/crowd-mid-d