
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,066
- مستوى التفاعل
- 0
- النقاط
- 16

تم ربط ممثل الدولة القومية الكوري الشمالي الغزير الإنتاج والمعروف باسم مجموعة Lazarus Group بوصول طروادة جديد للوصول عن بعد يسمى MagicRAT .
قالت شركة سيسكو تالوس في تقرير تمت مشاركته مع The Hacker News ، إنه يُقال إن البرنامج الضار غير المعروف سابقًا قد تم نشره في شبكات الضحايا التي تم اختراقها في البداية من خلال الاستغلال الناجح لخوادم VMware Horizon التي تواجه الإنترنت.
"على الرغم من كونه بسيطًا نسبيًا من حيث قدرة RAT ، فقد تم بناؤه باللجوء إلى Qt Framework ، بهدف وحيد هو جعل التحليل البشري أكثر صعوبة ، والاكتشاف الآلي من خلال التعلم الآلي والاستدلال أقل احتمالية ،" باحثو Talos Jung soo An، Asheer قال مالهوترا وفيتور فينتورا .
تشير مجموعة لازاروس ، المعروفة أيضًا باسم APT38 و Dark Seoul و Hidden Cobra و Zinc ، إلى مجموعة من الأنشطة السيبرانية ذات الدوافع المالية والتجسس التي تقوم بها حكومة كوريا الشمالية كوسيلة لتجاوز العقوبات المفروضة على البلاد والوفاء باستراتيجيتها. الأهداف.
مثل مجموعات المظلات الأخرى Winnti و MuddyWater ، فإن مجموعة القرصنة التي ترعاها الدولة لديها أيضًا مجموعات "عرضية" مثل Bluenoroff و Andariel ، والتي تركز على أنواع محددة من الهجمات والأهداف.
بينما تركز مجموعة Bluenoroff الفرعية على مهاجمة المؤسسات المالية الأجنبية وارتكاب السرقة النقدية ، فإن Andariel مكرسة في سعيها وراء المنظمات والشركات الكورية الجنوبية.
وقالت شركة الأمن السيبراني إن سي سي جروب في تقرير يشرح بالتفصيل ممثل التهديد : "يطور لازاروس أدوات الهجوم والبرامج الضارة الخاصة به ، ويمكنه استخدام تقنيات هجوم مبتكرة ، ويعمل بشكل منهجي للغاية ، ويستغرق وقته" .
"على وجه الخصوص ، تهدف الأساليب الكورية الشمالية إلى تجنب الكشف عن طريق المنتجات الأمنية والبقاء غير مكتشفة داخل الأنظمة المخترقة لأطول فترة ممكنة".
تُظهر أحدث إضافة لمجموعة أدوات البرامج الضارة واسعة النطاق قدرة المجموعة على استخدام العديد من التكتيكات والتقنيات اعتمادًا على أهدافها وأهدافها التشغيلية.
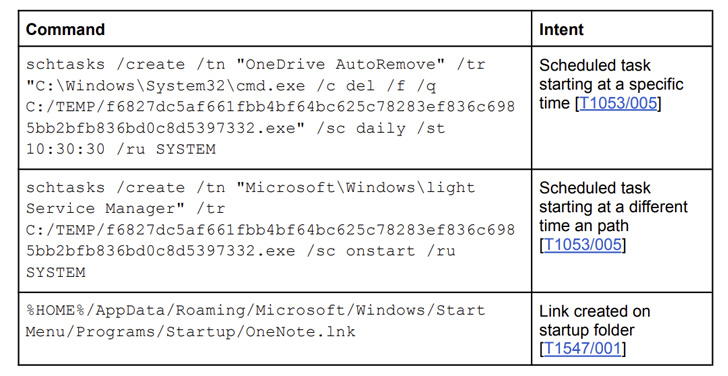
تم تصميم MagicRAT ، المستند إلى C ++ ، لتحقيق المثابرة من خلال إنشاء مهام مجدولة على النظام المخترق. إنها أيضًا "بسيطة نوعًا ما" من حيث أنها تزود المهاجم بقذيفة بعيدة لتنفيذ أوامر عشوائية وتنفيذ عمليات الملفات.
MagicRAT قادر أيضًا على إطلاق حمولات إضافية تم استردادها من خادم بعيد على مضيفين مصابين. أحد الملفات التنفيذية التي تم استردادها من خادم القيادة والتحكم (C2) يتخذ شكل ملف صورة GIF ، ولكنه في الواقع ماسح ضوئي للمنافذ خفيف الوزن.
علاوة على ذلك ، تم العثور على البنية التحتية C2 المرتبطة بـ MagicRAT تؤوي وتخدم إصدارات أحدث من TigerRAT ، وهو باب خلفي يُنسب سابقًا إلى Andariel وتم تصميمه لتنفيذ الأوامر ، والتقاط لقطات الشاشة ، وضغطات المفاتيح ، وجمع معلومات النظام.
كما تم دمج ميزة USB Dump في أحدث المتغيرات ، والتي تتيح للخصم البحث عن الملفات ذات الامتدادات المحددة ، إلى جانب وضع الأساس لتنفيذ التقاط الفيديو من كاميرات الويب.
وقال الباحثون: "إن اكتشاف MagicRAT في البرية هو مؤشر على دوافع Lazarus في بناء برامج ضارة جديدة ومصممة خصيصًا بسرعة لاستخدامها جنبًا إلى جنب مع البرامج الضارة المعروفة سابقًا مثل TigerRAT لاستهداف المنظمات في جميع أنحاء العالم".
المصدر : thehackernews.