
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,050
- مستوى التفاعل
- 0
- النقاط
- 16
مع مرور الوقت ، تعمل برامج مكافحة الفيروسات و EDR على تنفيذ قدرات جديدة لتحديد أدوات القرصنة. عادةً ما يتم توقيع أدوات القرصنة هذه بواسطة برامج مكافحة الفيروسات لحماية نظام التشغيل المضيف من الإصابة. تم توقيع العديد من الأدوات والاستغلال والموارد الموجودة في Kali Linux بواسطة منتجات مكافحة الفيروسات هذه. إذن كيف يعمل الكشف المستند إلى التوقيع؟
توقيع مكافحة الفيروسات هو سلسلة من البايت الموجودة في البرنامج. يتم فحص الملفات الموجودة على نظامك المضيف ويقارنها برنامج مكافحة الفيروسات بقاعدة البيانات التي تحتوي على هذه التوقيعات لمعرفة ما إذا كان هناك تطابق. عند تحديد تطابق ، يتم عزل الملف وإزالته من النظام المضيف.
على الرغم من أن برنامج مكافحة الفيروسات يقوم بعمله ، إلا أن هناك بعض الطرق التي يمكننا من خلالها حماية جهاز Kali Linux الظاهري الخاص بنا من العزل بواسطة برنامج مكافحة الفيروسات المضيف. ستركز هذه العملية على تنفيذ هذه الاستثناءات باستخدام Windows Security:
توقيع مكافحة الفيروسات هو سلسلة من البايت الموجودة في البرنامج. يتم فحص الملفات الموجودة على نظامك المضيف ويقارنها برنامج مكافحة الفيروسات بقاعدة البيانات التي تحتوي على هذه التوقيعات لمعرفة ما إذا كان هناك تطابق. عند تحديد تطابق ، يتم عزل الملف وإزالته من النظام المضيف.
على الرغم من أن برنامج مكافحة الفيروسات يقوم بعمله ، إلا أن هناك بعض الطرق التي يمكننا من خلالها حماية جهاز Kali Linux الظاهري الخاص بنا من العزل بواسطة برنامج مكافحة الفيروسات المضيف. ستركز هذه العملية على تنفيذ هذه الاستثناءات باستخدام Windows Security:
ستعمل هذه العملية على نظامي التشغيل Windows 10 و Windows 11
في Windows ، يمكنك إيقاف Windows Security من تنبيهك أو حظر جهازك الظاهري عن طريق إضافته إلى قائمة الاستبعاد. للقيام بذلك ، عليك الانتقال إلى ما يلي:
- حدد "ابدأ"> "الإعدادات"> "التحديث والأمان"> "أمان Windows"> "الحماية من الفيروسات والمخاطر".
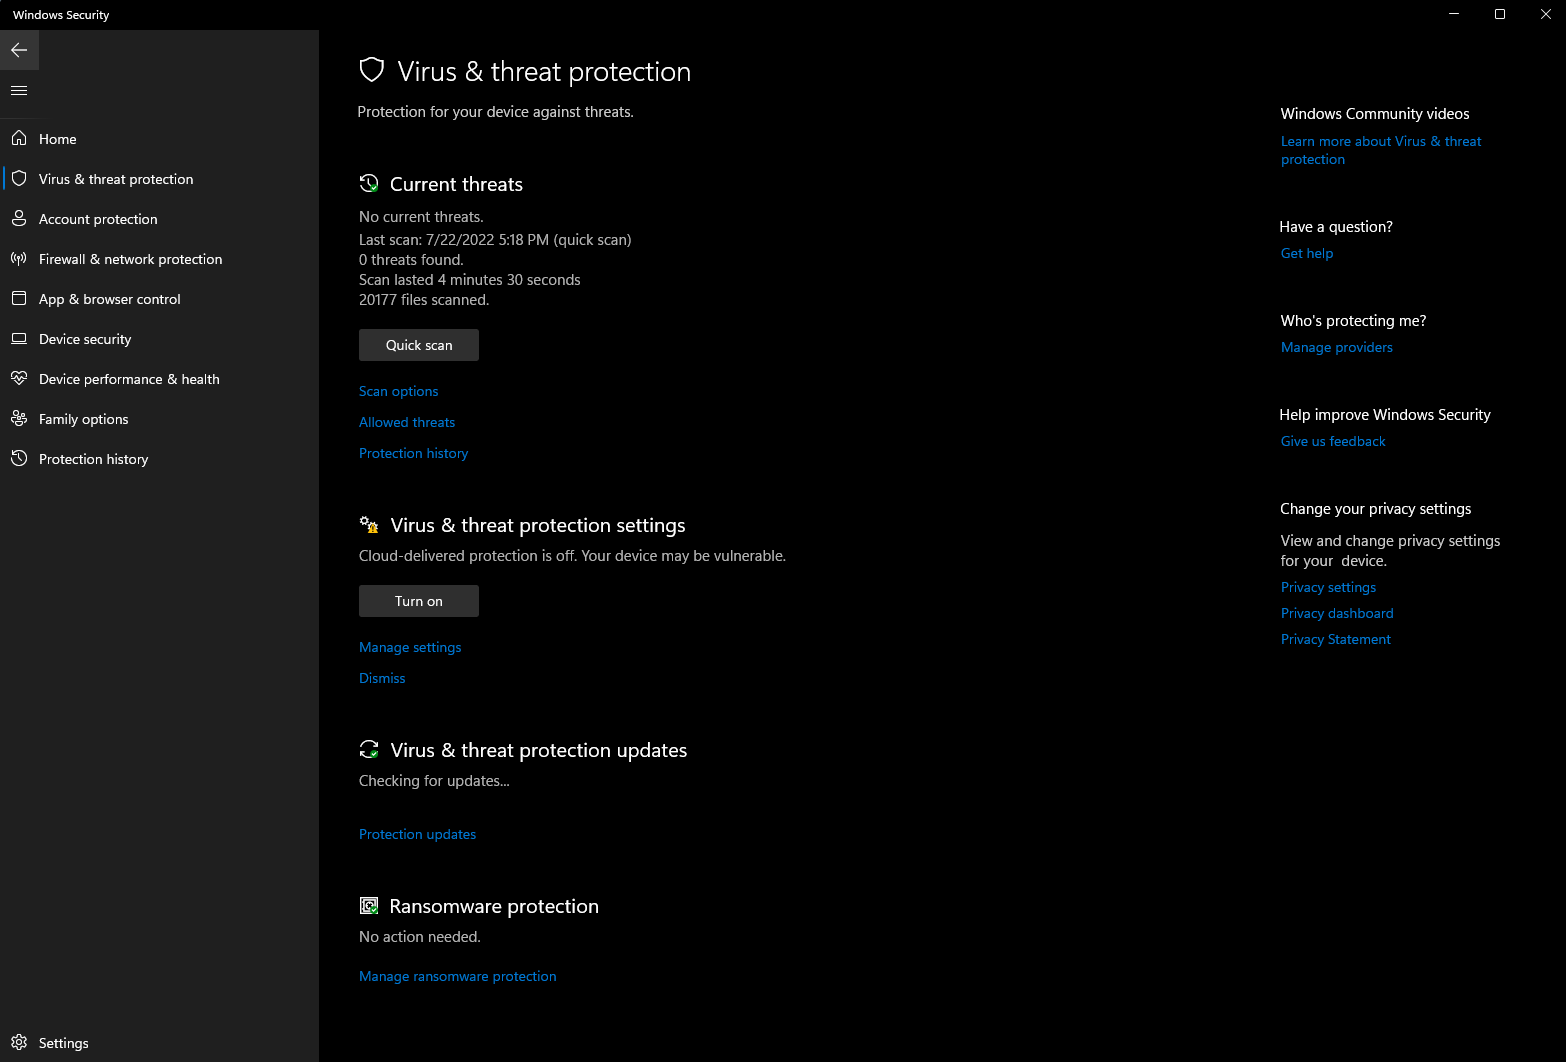
- ضمن "إعدادات الحماية من الفيروسات والمخاطر" ، حدد "إدارة الإعدادات" ، ثم ضمن "الاستثناءات" ، حدد "إضافة أو إزالة الاستبعادات".
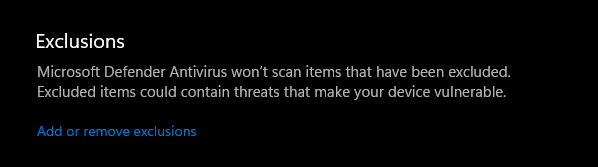
- حدد "إضافة استبعاد". ستظهر قائمة منسدلة وبعد ذلك يمكنك تحديد الملفات أو المجلدات أو أنواع الملفات أو العملية. إذا قمت بتحديد المجلد ، فسيتم تطبيق استثناءات على جميع المجلدات الفرعية داخل المجلد أيضًا.
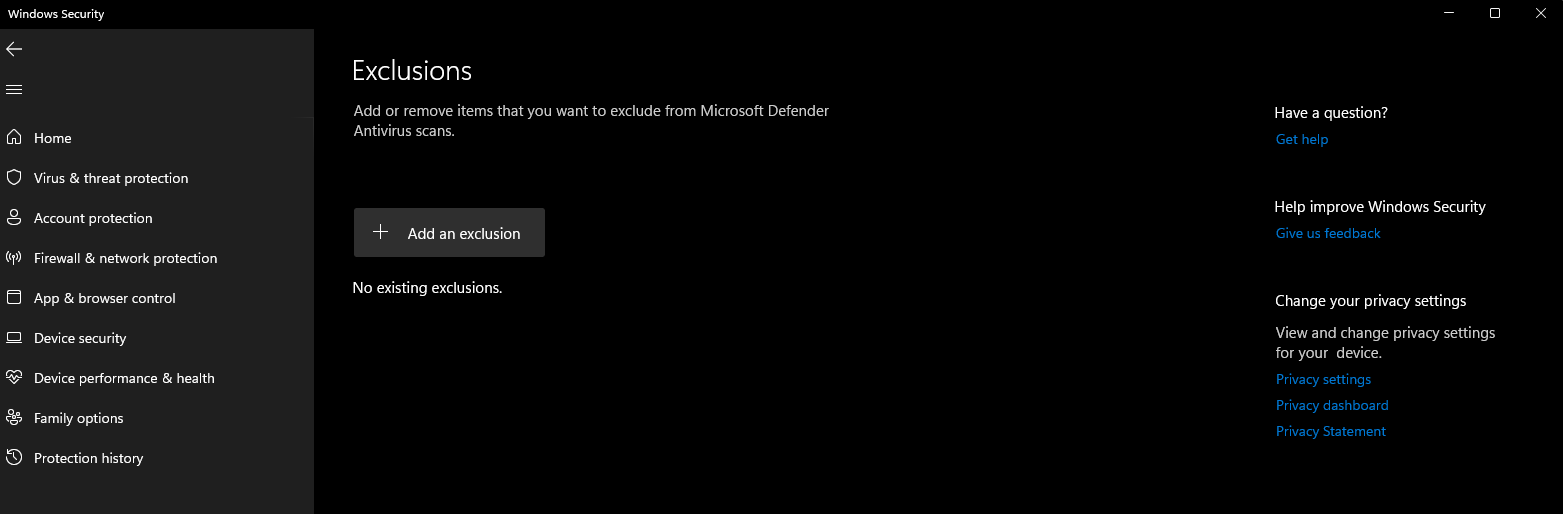
- حدد المجلد الذي تريد استخدامه والذي سيحتوي على الملفات المطلوبة لتشغيل Kali Linux Virtual Machine. (في هذه الحالة ، أريد حفظ جهاز Kali Linux الظاهري في مجلد أنشأته على سطح المكتب.)
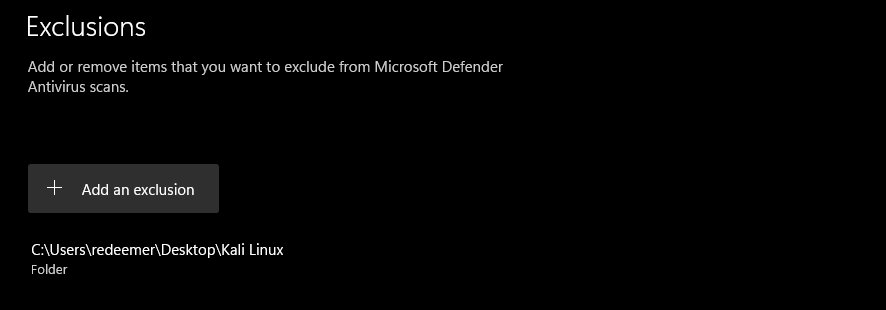
الآن بعد أن تم تعيين المجلد على أنه استثناء ، لن يقوم Windows Security بفحص المجلد الذي يحتوي على Kali Linux Virtual Machine.