
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,050
- مستوى التفاعل
- 0
- النقاط
- 16
قدمت Google يوم الاثنين برنامجًا جديدًا لمكافأة الأخطاء لمشاريعها مفتوحة المصدر ، حيث تقدم دفعات في أي مكان من 100 دولار إلى 31337 دولارًا (إشارة إلى ele أو leet ) لتأمين النظام البيئي من هجمات سلسلة التوريد .
يُطلق على العرض برنامج مكافآت الثغرات الأمنية للبرامج مفتوحة المصدر (OSS VRP) ، وهو أحد برامج الثغرات الأمنية المفتوحة المصدر الأولى.
مع عملاق التكنولوجيا المشرف على المشاريع الكبرى مثل Angular و Bazel و Golang و Protocol Buffers و Fuchsia ، يهدف البرنامج إلى مكافأة اكتشافات الثغرات التي قد يكون لها تأثير كبير على المشهد المفتوح المصدر الأكبر.
المشاريع الأخرى التي تديرها Google وتستضيفها مستودعات عامة مثل GitHub بالإضافة إلى تبعيات الطرف الثالث المضمنة في تلك المشاريع مؤهلة أيضًا.
من المتوقع أن تفي الطلبات المقدمة من صائدي الأخطاء بالمعايير التالية -
يُطلق على العرض برنامج مكافآت الثغرات الأمنية للبرامج مفتوحة المصدر (OSS VRP) ، وهو أحد برامج الثغرات الأمنية المفتوحة المصدر الأولى.
مع عملاق التكنولوجيا المشرف على المشاريع الكبرى مثل Angular و Bazel و Golang و Protocol Buffers و Fuchsia ، يهدف البرنامج إلى مكافأة اكتشافات الثغرات التي قد يكون لها تأثير كبير على المشهد المفتوح المصدر الأكبر.
المشاريع الأخرى التي تديرها Google وتستضيفها مستودعات عامة مثل GitHub بالإضافة إلى تبعيات الطرف الثالث المضمنة في تلك المشاريع مؤهلة أيضًا.
من المتوقع أن تفي الطلبات المقدمة من صائدي الأخطاء بالمعايير التالية -
- نقاط الضعف التي تؤدي إلى حل وسط في سلسلة التوريد
- مشكلات التصميم التي تسبب ثغرات أمنية في المنتج
- مشكلات الأمان الأخرى مثل بيانات الاعتماد الحساسة أو المسربة أو كلمات المرور الضعيفة أو التثبيتات غير الآمنة
برز تعزيز المكونات مفتوحة المصدر ، وخاصة مكتبات الطرف الثالث التي تعمل بمثابة لبنة بناء للعديد من البرامج ، كأولوية قصوى في أعقاب التصعيد المطرد في هجمات سلسلة التوريد التي تستهدف Maven و NPM و PyPI و RubyGems.
تعتبر ثغرة Log4Shell في مكتبة تسجيل Java Log4j التي ظهرت في ديسمبر 2021 مثالًا رئيسيًا ، مما تسبب في فوضى واسعة النطاق وأصبحت دعوة واضحة لتحسين حالة سلسلة توريد البرامج.
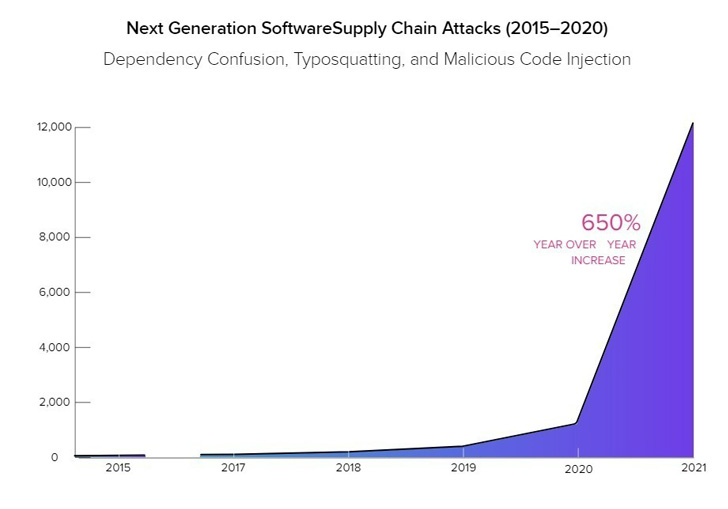
"شهد العام الماضي زيادة بنسبة 650٪ سنويًا في الهجمات التي تستهدف سلسلة التوريد مفتوحة المصدر ، بما في ذلك الحوادث الرئيسية مثل Codecov وثغرة Log4j التي أظهرت الإمكانات المدمرة لثغرة واحدة مفتوحة المصدر ،" فرانسيس بيرون وكريستوف كوتوفيتش من Google قال .
تأتي هذه الخطوة في أعقاب برنامج مكافآت مماثل أنشأته Google في تشرين الثاني ( نوفمبر) الماضي للكشف عن تصعيد الامتيازات وهروب Kubernetes في Linux Kernel. ومنذ ذلك الحين ، رفعت الحد الأقصى للمبلغ من 50337 دولارًا أمريكيًا إلى 91337 دولارًا أمريكيًا حتى نهاية عام 2022.
في وقت سابق من شهر مايو ، أعلنت شركة الإنترنت العملاقة عن إنشاء " طاقم صيانة مفتوح المصدر " جديد للتركيز على تعزيز أمن المشاريع الهامة مفتوحة المصدر.
تعتبر ثغرة Log4Shell في مكتبة تسجيل Java Log4j التي ظهرت في ديسمبر 2021 مثالًا رئيسيًا ، مما تسبب في فوضى واسعة النطاق وأصبحت دعوة واضحة لتحسين حالة سلسلة توريد البرامج.
"شهد العام الماضي زيادة بنسبة 650٪ سنويًا في الهجمات التي تستهدف سلسلة التوريد مفتوحة المصدر ، بما في ذلك الحوادث الرئيسية مثل Codecov وثغرة Log4j التي أظهرت الإمكانات المدمرة لثغرة واحدة مفتوحة المصدر ،" فرانسيس بيرون وكريستوف كوتوفيتش من Google قال .
تأتي هذه الخطوة في أعقاب برنامج مكافآت مماثل أنشأته Google في تشرين الثاني ( نوفمبر) الماضي للكشف عن تصعيد الامتيازات وهروب Kubernetes في Linux Kernel. ومنذ ذلك الحين ، رفعت الحد الأقصى للمبلغ من 50337 دولارًا أمريكيًا إلى 91337 دولارًا أمريكيًا حتى نهاية عام 2022.
في وقت سابق من شهر مايو ، أعلنت شركة الإنترنت العملاقة عن إنشاء " طاقم صيانة مفتوح المصدر " جديد للتركيز على تعزيز أمن المشاريع الهامة مفتوحة المصدر.