HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,066
- مستوى التفاعل
- 0
- النقاط
- 16
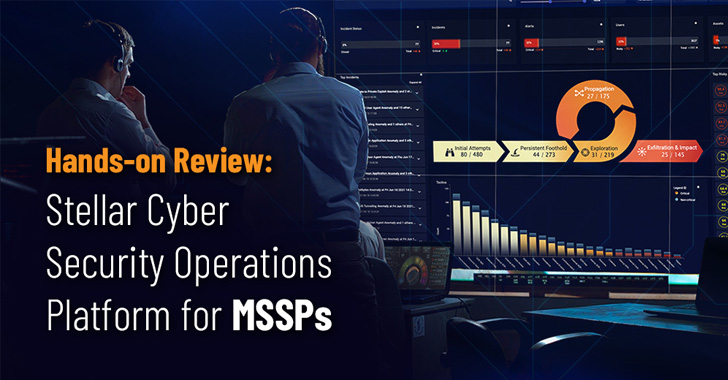
مع زيادة تعقيد التهديدات واختفاء حدود أي منظمة تقريبًا ، تواجه الفرق الأمنية تحديات أكثر من أي وقت مضى لتقديم نتائج أمنية متسقة. تهدف شركة Stellar Cyber إلى مساعدة فرق الأمن على مواجهة هذا التحدي .
تدعي Stellar Cyber أنها تلبي احتياجات MSSPs من خلال توفير القدرات الموجودة عادة في منتجات NG-SIEM و NDR و SOAR في منصة Open XDR الخاصة بهم ، والتي تتم إدارتها بترخيص واحد. وفقًا لـ Stellar Cyber ، يعني هذا الدمج وقتًا أسرع لمحلل الأمان وتجهيز العملاء بمهام أقل كثافة يدويًا مطلوبة. تعد Stellar Cyber حاليًا أكثر من 20 من أفضل مزودي خدمات MSSP كعملاء ، مما يوفر الأمان لأكثر من 3 ملايين أصل. بالإضافة إلى ذلك ، ادعاءات سايبر النجمية بعد النشر ، يرى المستخدمون ما يصل إلى 20 ضعفًا متوسط وقت الاستجابة (MTTR) ، وهو ادعاء جريء.
لقد ألقينا مؤخرًا نظرة فاحصة على منصة Stellar Cyber Security Operations Platform.
قبل أن نبدأ
قبل البحث في النظام الأساسي ، إليك بعض الأشياء التي يجب أن يعرفها MSSPs حول Stellar Cyber:- يعمل مع أي EDR: يمكن تصنيف Stellar Cyber على أنه Open XDR لأنه يوفر رؤية عبر بيئات عملائك ؛ ومع ذلك ، فهو ليس امتدادًا لمنتج EDR. على العكس من ذلك ، تقدم Stellar Cyber عمليات تكامل مُعدة مسبقًا لأي من موردي EDR الرئيسيين مما يعني أنه يمكن لعملائك استخدام EDR الذي يريدونه إذا كنت تستخدم Stellar Cyber.
- إنه متعدد المستأجرين: Stellar Cyber هو حل متعدد المستأجرين مما يعني أن بيانات عميلك لن تكون مختلطة ، مما يتيح لك تقديم خدماتك في المناطق المعنية على وجه التحديد بخصوصية البيانات. علاوة على ذلك ، يمكن أن يؤدي هذا النهج متعدد الإيجارات إلى تحسين نسب المحللين إلى العملاء. في حالات معينة ، يمكن تطبيق العمل المنجز لعميل واحد على عميل آخر دون فقدان تكامل البيانات.
الرد على حادثة من الصفحة الرئيسية
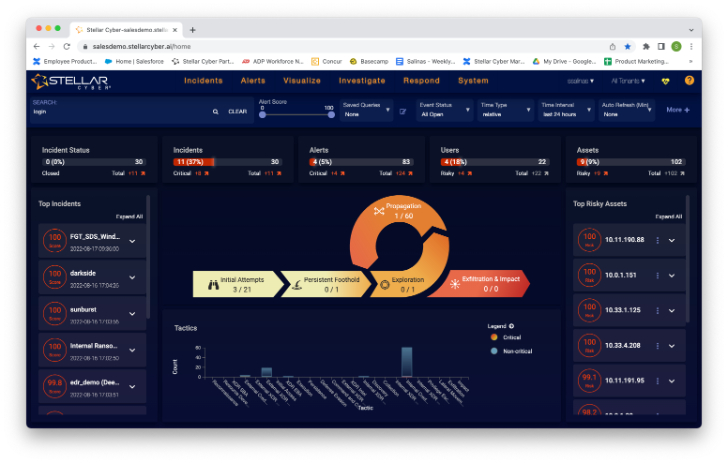
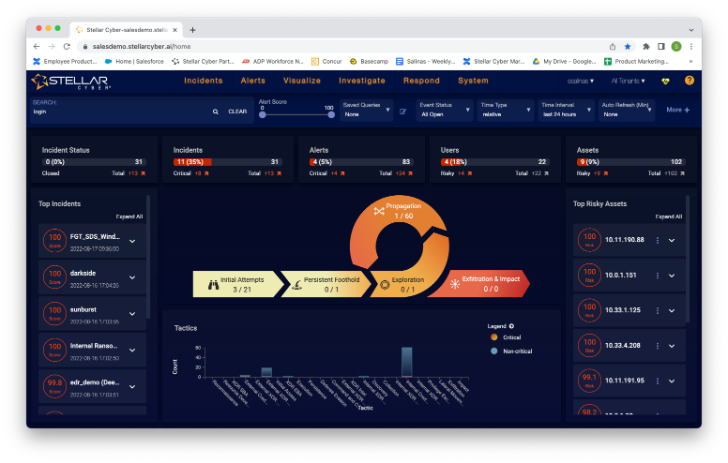
هذه هي الشاشة الأولية التي تراها عند تسجيل الدخول إلى Stellar Cyber. تتوقع رؤية العديد من العناصر على الشاشة الرئيسية للمحلل ، مثل أهم الحوادث والأصول الأكثر خطورة. قطعة مثيرة للاهتمام على هذه الشاشة هي ما يطلق عليه Stellar Cyber اسم Open XDR Kill Chain. بالنقر فوق أي جزء من سلسلة القتل ، يمكنك الوصول إلى التهديدات المرتبطة بهذا الجزء من سلسلة الهجوم. على سبيل المثال ، قمت بالنقر فوق "محاولات أولية" للوصول إلى هذه الشاشة.
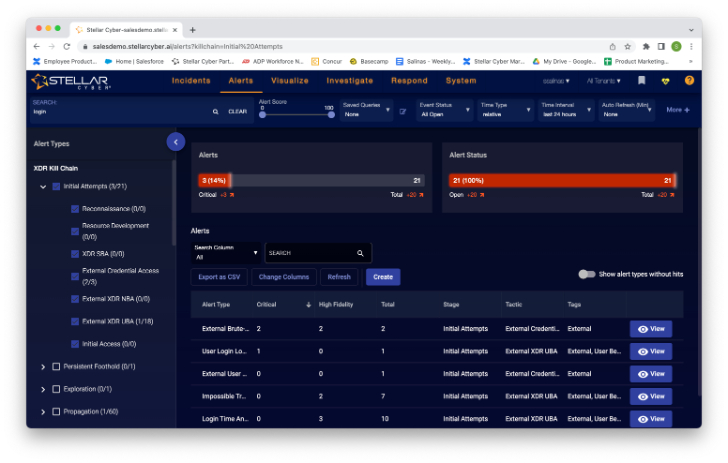
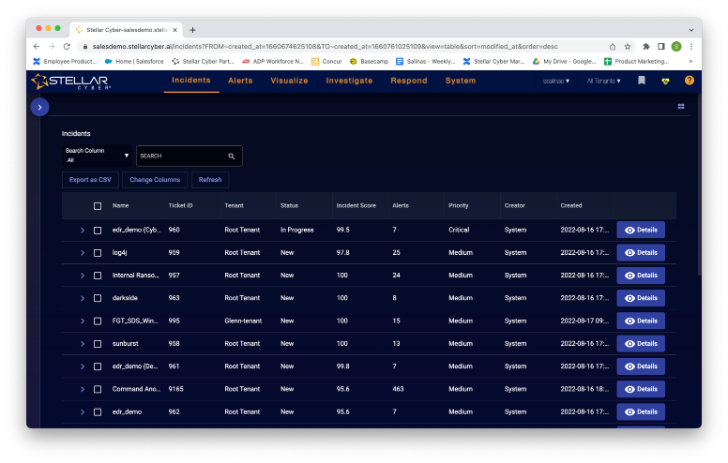
هنا يمكنني رؤية هذه التنبيهات مع مرحلة "المحاولات الأولية" التي حددها Stellar Cyber تلقائيًا. في أسفل حفرة الأرانب ، أرى المزيد من المعلومات حول التنبيه عندما أنقر على "عرض" في أي من التنبيهات. في البداية ، تم تقديم بعض الرسوم البيانية الموجزة لي ، ثم قمت بالتمرير لأسفل على الشاشة قليلاً ، ورأيت ارتباط تشعبي "مزيد من المعلومات" ، لذلك قمت بالنقر فوقه وحصلت عليه في المقابل.
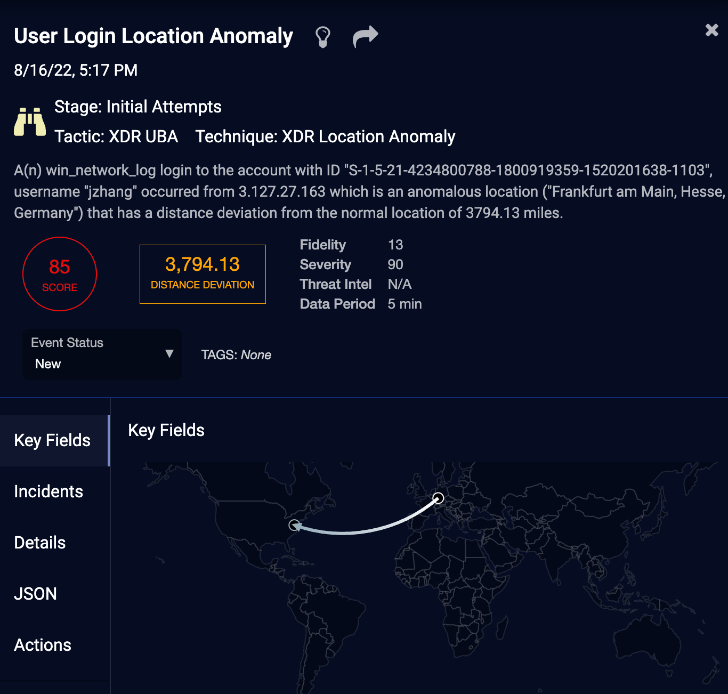
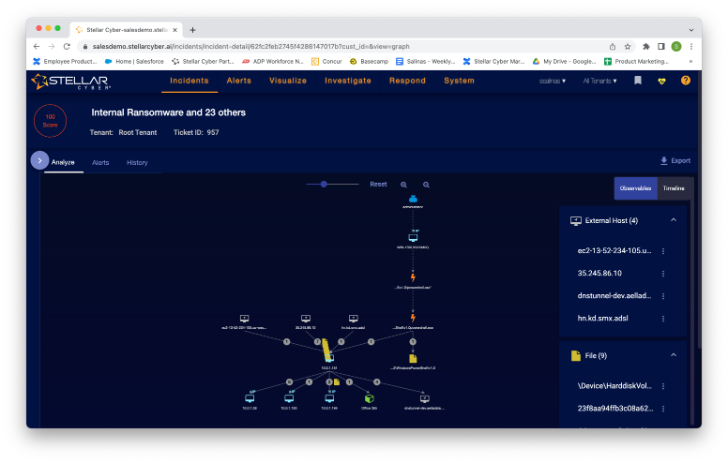
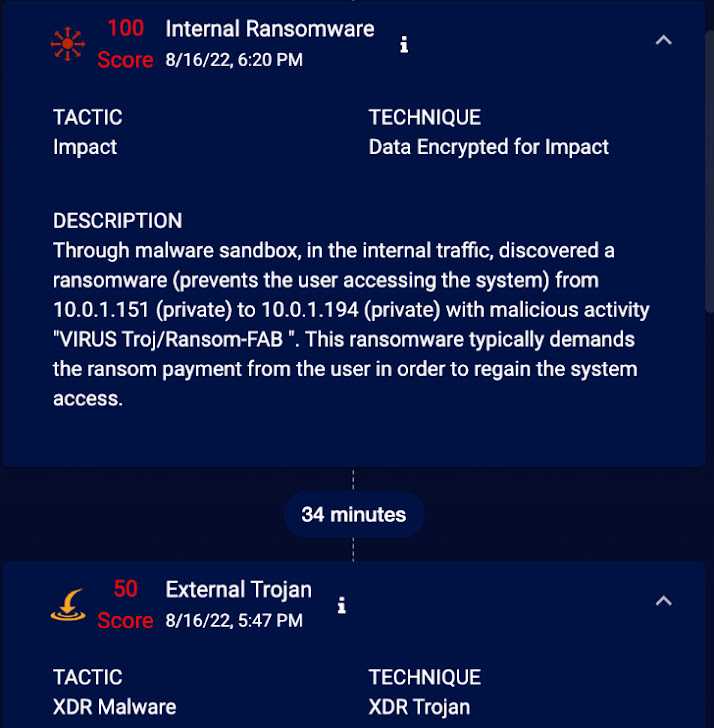
هنا يمكنني القراءة عن الحادث ، والبحث في التفاصيل ، ومراجعة البيانات الأولية وراء هذا الحادث بالإضافة إلى JSON ، والتي يمكنني نسخها بسهولة إلى الحافظة إذا لزم الأمر.
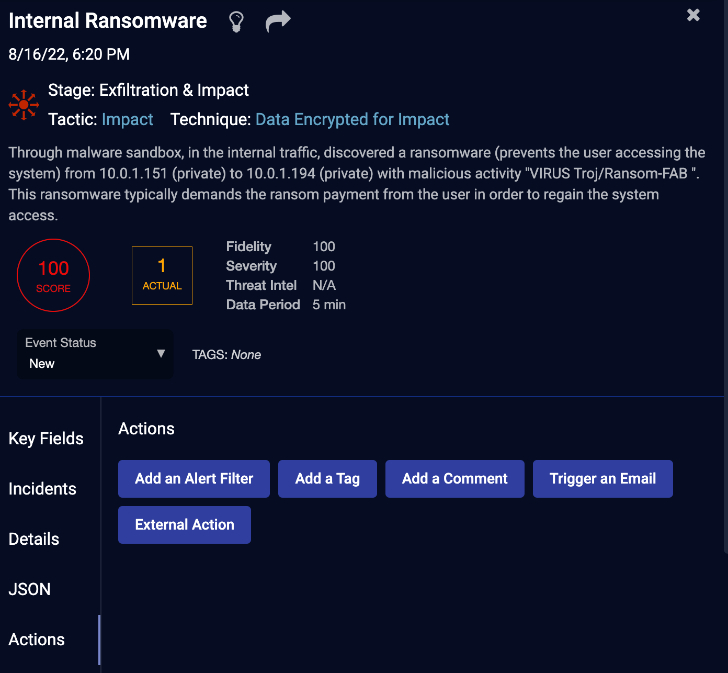
هنا حيث اعتقدت أن الأمور أصبحت أكثر إثارة للاهتمام. في حين أن عرض البيانات في Stellar Cyber سهل الفهم ومنطقي ، لم تكن القوة الحقيقية للمنتج واضحة لي حتى نقرت على زر "الإجراءات" على الشاشة أعلاه.
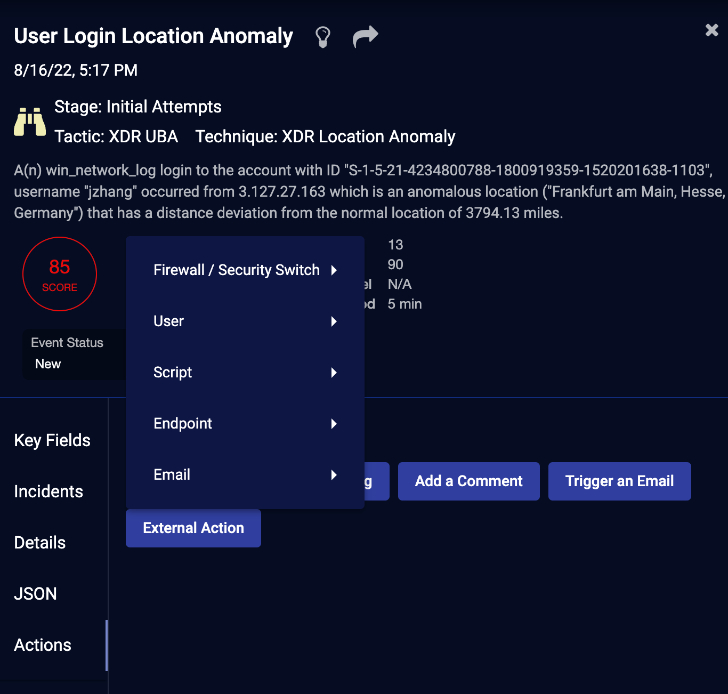
كما ترى ، يمكنني اتخاذ إجراءات الاستجابة مباشرة من هذه الشاشة ، مثل "إضافة عامل تصفية ، أو تشغيل بريد إلكتروني ، أو اتخاذ إجراء خارجي. وبالنقر على إجراء خارجي ، أحصل على قائمة اختيار أخرى. عندما أنقر على نقطة النهاية ، أحصل على قائمة طويلة من الخيارات من احتواء المضيف إلى مضيف إيقاف التشغيل.
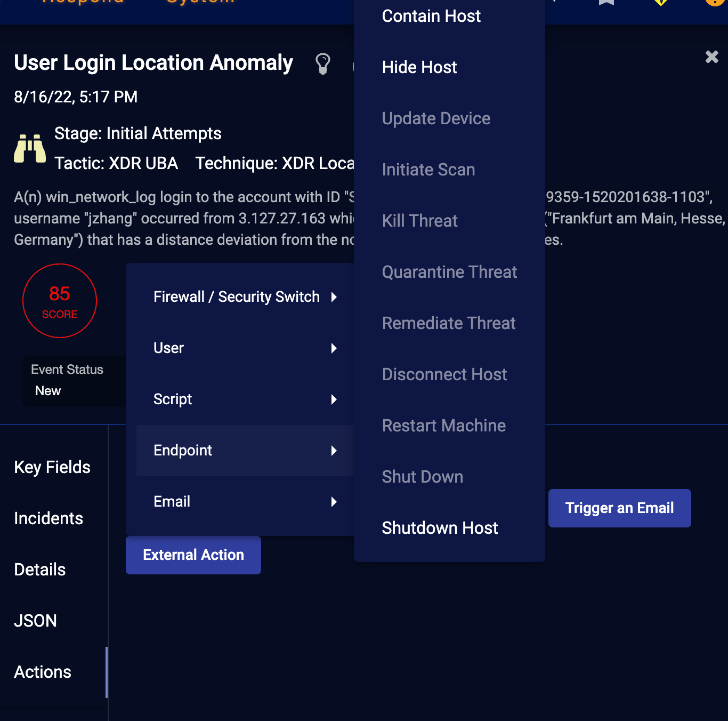
عند النقر فوق إجراء ، مثل احتواء مضيف ، يتم عرض مربع حوار تكوين حيث يمكنني تحديد الموصل المراد استخدامه وهدف الإجراء وأي خيارات أخرى مطلوبة لبدء الإجراء المختار. لذلك ، باختصار ، يمكنني أن أرى كيف سيجد محللو الأمن ، وخاصة المبتدئين منهم ، سير العمل هذا مفيدًا جدًا حيث يمكنهم أ) البحث بسهولة في تفاصيل حادث من الشاشة الرئيسية ، ب) مراجعة المزيد من التفاصيل من خلال التعمق أكثر في البيانات ، و ج) اتخاذ إجراء تصحيحي من هذه الشاشة دون كتابة أي نصوص أو تعديل التعليمات البرمجية.
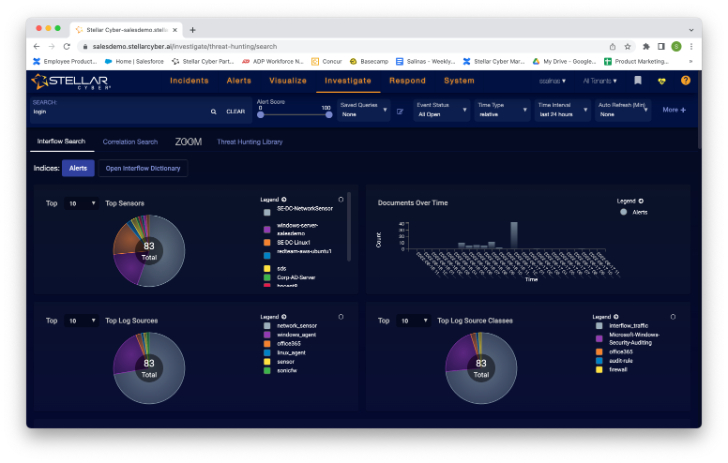
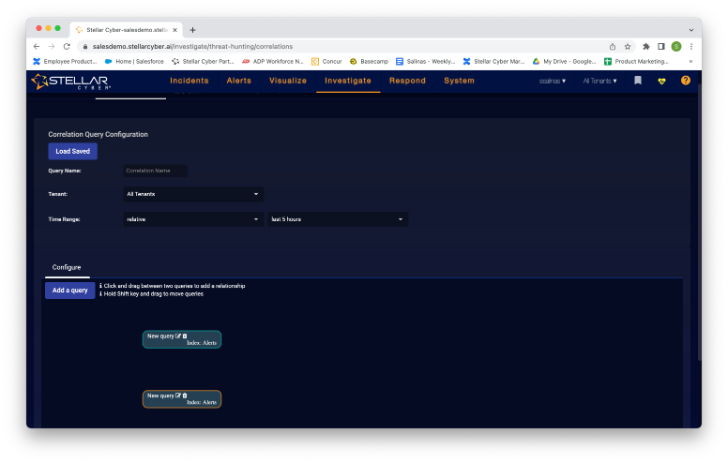
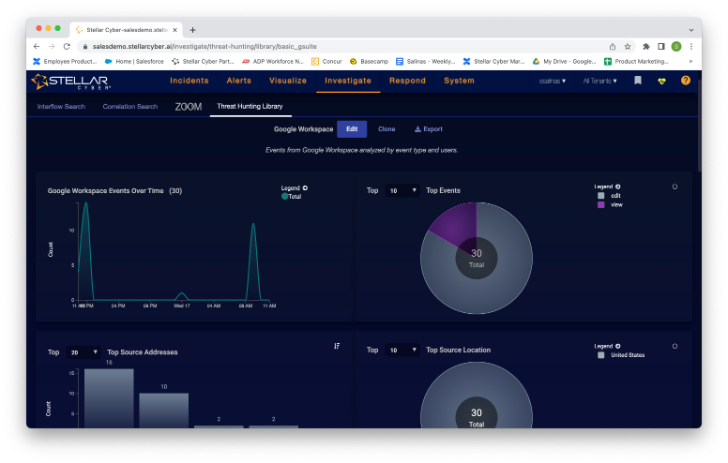
بالنسبة إلى MSSPs ، يمكنني رؤية محللين جدد للعمل على هذا الرأي مبدئيًا لتعريفهم بالمنصة مع الاستمرار في تلبية اتفاقيات مستوى خدمة العملاء. ومع ذلك ، يخبرني حدسي أن هناك الكثير لنتعلمه عن منصة Stellar Cyber ، لذلك دعونا نرى ما إذا كان هناك طريق آخر للتحقيق في الحوادث.