
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,048
- مستوى التفاعل
- 0
- النقاط
- 16
تشكل نقاط الضعف في البرامج تهديدًا كبيرًا للمنظمات اليوم. تكلفة هذه التهديدات كبيرة ، سواء من الناحية المالية أو من حيث السمعة.
يمكن أن تخرج إدارة الثغرات الأمنية وتصحيحها بسهولة عندما يكون عدد الثغرات الأمنية في مؤسستك في مئات الآلاف من الثغرات الأمنية ويتم تتبعها بطرق غير فعالة ، مثل استخدام جداول بيانات Excel أو تقارير متعددة ، خاصةً عندما تشارك العديد من الفرق في المؤسسة .
حتى عندما تكون عملية التصحيح في مكانها الصحيح ، لا تزال المؤسسات تكافح لإصلاح نقاط الضعف في أصولها بشكل فعال. يرجع هذا عمومًا إلى أن الفرق تنظر في شدة الثغرات وتميل إلى تطبيق التصحيحات على الثغرات بترتيب درجة الخطورة التالي: حرجة> عالية> متوسطة> منخفضة> المعلومات. توضح الأقسام التالية سبب وجود خلل في هذا النهج وكيف يمكن تحسينه.
لماذا يصعب الترقيع؟
في حين أنه من المعروف جيدًا أن تصحيح الثغرات الأمنية مهم للغاية ، إلا أنه من الصعب أيضًا تصحيح الثغرات بشكل فعال. يمكن الإبلاغ عن نقاط الضعف من مصادر مثل تقارير pentest وأدوات المسح المختلفة. يمكن إجراء عمليات الفحص على تطبيقات الويب وواجهات برمجة التطبيقات ورمز المصدر والبنية التحتية والتبعيات والحاويات وما إلى ذلك.يمكن أن يزيد العدد الإجمالي للتقارير التي تحتاج إلى التدقيق فيها لتحديد أولويات التصحيحات بشكل كبير حتى في فترة زمنية قصيرة ، وعندما تشارك فرق متعددة ، يمكن أن يؤدي ذلك إلى زيادة التعقيد والوقت اللازمين لتنسيق التصحيحات وتحديد أولوياتها.
ومما زاد الطين بلة ، أن عمليات الاستغلال الجديدة تستمر في الظهور يوميًا تقريبًا ، ويمكن أن يصبح تتبع عمليات الاستغلال الجديدة والتصحيحات المتاحة مهمة ضخمة يمكن أن تخرج عن نطاق السيطرة بسرعة إذا لم تتم معالجتها بشكل صحيح. ما لم يكن لدى المنظمة برنامج أمان ناضج جدًا ، فمن المعقد إدارة التصحيح بفعالية.
اتباع النهج القائم على المخاطر لإصلاح الثغرات الأمنية
يتطلب تبسيط الترقيع تبسيط تحديد الأولويات أولاً. يعني "النهج القائم على المخاطر" أنك ستوازن بين التأثير المحتمل للثغرة مقابل احتمالية استغلالها. يتيح لك ذلك تحديد ما إذا كان الأمر يستحق اتخاذ إجراء أم لا.لتبسيط تحديد الأولويات ، عليك مراعاة الأمور التالية:
- التعرض للأصل ،
- حساسية الأعمال للأصل ،
- شدة الضعف المبلغ عنه ضد الأصل ،
- تم الإبلاغ عن توفر برمجيات إكسبلويت للثغرة الأمنية ،
- تعقيد برمجيات إكسبلويت ، إذا كانت متوفرة ،
- تم الإبلاغ عن تصنيف الثغرة الأمنية.
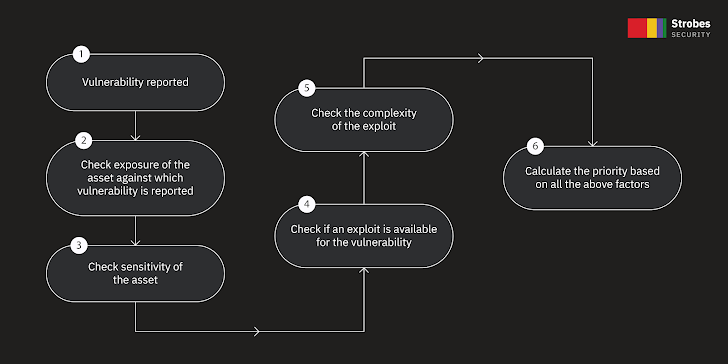 |
تبسيط تحديد الأولويات |
التعرض: إذا كان الأصل الخاص بك هو واجهة عامة للإنترنت ، أو خاصة ، أي خلف جدار حماية داخل الشبكة مع وصول متحكم به. عادةً ما تنطوي الأصول العامة على مخاطر أعلى ، لكن هذا لا يعني دائمًا أنه يجب إعطاؤها الأولوية. والسبب هو أنه ليست كل الأصول العامة حساسة. قد تكون بعض الأصول العامة ببساطة عبارة عن صفحات ثابتة لا تحتوي على بيانات مستخدم ، في حين أن الأصول العامة الأخرى قد تتعامل مع المدفوعات ومعلومات PII. لذلك حتى لو كانت الأصول عامة ، يجب أن تأخذ في الاعتبار حساسيتها.
حساسية الأصول: صنف حساسية الأعمال لجميع أصولك بناءً على مدى أهمية تلك الأصول لعملك. يمكن تصنيف الأصل الذي يحتوي على معلومات حساسة حول المستخدمين أو عمليات الدفع على أنه أصل حساس للأعمال. يمكن تصنيف الأصل الذي يوفر بعض المحتوى الثابت فقط كأصل ذو حساسية عمل منخفضة.
شدة الثغرة المبلغ عنها: هذا لا يحتاج إلى شرح ؛ عليك تحديد أولويات الثغرات الأمنية بالترتيب الحرج> عالي> متوسط> منخفض> شدة المعلومات.
توفر برمجيات إكسبلويت: يجب إعطاء الأولوية لنقاط الضعف التي تتوفر لها برمجيات إكسبلويت العامة على الثغرات التي لا تتوفر لها برمجيات إكسبلويت.
تعقيد الاستغلال: إذا كان من السهل جدًا استغلال الثغرة وتتطلب القليل من تفاعل المستخدم أو لا تتطلبه ، فيجب إعطاء الأولوية للثغرات الأمنية لهذا النوع من الاستغلال على الثغرات ذات الثغرات المعقدة للغاية التي تتطلب عادةً امتيازات عالية وتفاعل المستخدم.
التصنيف: يجب أيضًا أن يؤخذ تصنيف الثغرة الأمنية المُبلغ عنها في الاعتبار ويجب تعيينه وفقًا لمعايير الصناعة مثل OWASP أو CWE. من الأمثلة على ذلك أن تنفيذ التعليمات البرمجية عن بُعد الذي يؤثر على الخادم يجب أن يكون له أولوية أعلى من الثغرة الأمنية من جانب العميل ، على سبيل المثال ، انعكاس البرمجة عبر الموقع.
|
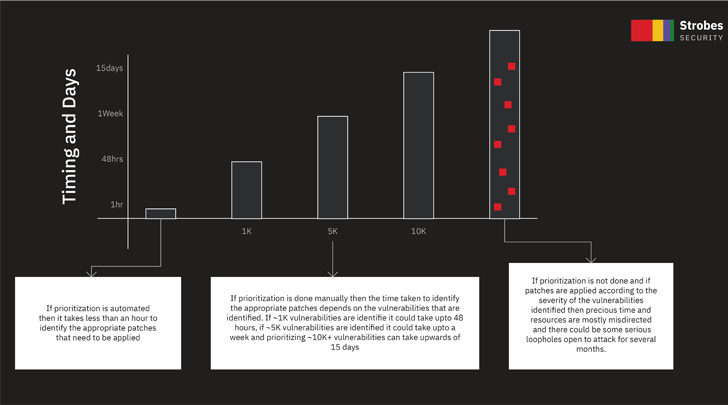
| الوقت المستغرق في تحديد أولويات نقاط الضعف |
بمجرد تحديد أولويات جميع الثغرات الأمنية ، ستؤدي معالجة نقاط الضعف الأكثر أهمية إلى تقليل المخاطر التي تتعرض لها مؤسستك بشكل كبير.
إذن ما هي المشكلات التي يجب أن يقيسها تقرير إدارة الثغرات الأمنية لضمان أمان تطبيقك بشكل مرض؟ - تحقق من المستند التقني.
كيف تحصل على معلومات حول التصحيحات؟
يمكنك الحصول على معلومات حول التصحيحات من عدة تحذيرات مثل NVD. في هذه التقارير ، يمكنك العثور على مراجع متعددة حول كيفية تصحيح الثغرات الأمنية. أيضًا ، عادةً ما توفر مواقع الويب الخاصة بالمنتجات التي تستخدمها هذه المعلومات. في حين أنه من الممكن الاطلاع يدويًا على جميع المصادر والحصول على معلومات حول التصحيحات ، إذا كان هناك العديد من الثغرات الأمنية في مؤسستك ، فإن الحصول على جميع المعلومات من مصادر متعددة قد يكون مملاً.الحل:
يمكن أن تساعد Strobes المؤسسات من جميع الأحجام بشكل كبير في تقليل الوقت المستغرق لتحديد أولويات الثغرات الأمنية وتوفير معلومات التصحيح داخل النظام الأساسي. يعد تحديد الأولويات أمرًا سهلاً أيضًا لأن Strobes تقوم تلقائيًا بتحديد أولويات الثغرات الأمنية بناءً على المقاييس الموضحة في قسم النهج القائم على المخاطر لإصلاح الثغرات الأمنية.تقود شركة Strobes Security الطريق لتعطيل مساحة إدارة الثغرات الأمنية من خلال منتجاتها الرئيسية VM365 و PTaaS . إذا لم تكن من مستخدمي Strobes Security حتى الآن ، فما الذي تنتظره؟ قم بالتسجيل مجانًا هنا ، أو جدولة عرض توضيحي .