
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,045
- مستوى التفاعل
- 0
- النقاط
- 16

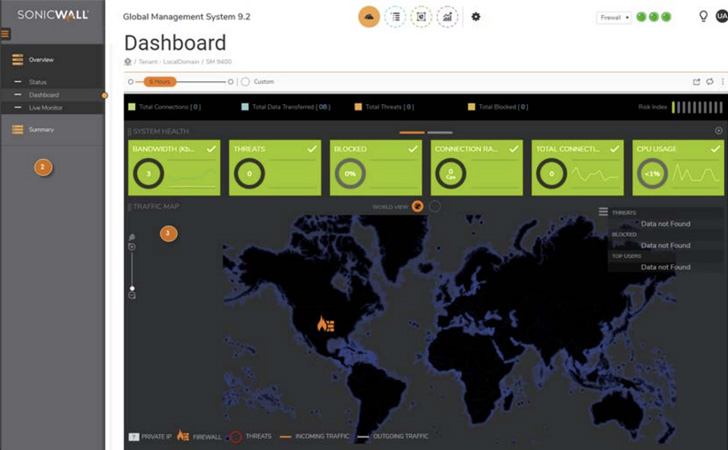
طرحت شركة أمن الشبكات SonicWall يوم الجمعة إصلاحات للتخفيف من ثغرة أمنية حرجة لحقن SQL (SQLi) تؤثر على منتجات Analytics On-Prem و Global Management System (GMS).
الثغرة الأمنية ، التي تم تتبعها على أنها CVE-2022-22280 ، تم تصنيفها على أنها 9.4 من حيث الخطورة على نظام تسجيل CVSS وتنبع مما تصفه الشركة بأنه "تحييد غير لائق لعناصر خاصة" مستخدم في أمر SQL والذي قد يؤدي إلى حقن SQL غير مصادق .
"بدون الإزالة الكافية أو الاقتباس من بناء جملة SQL في المدخلات التي يتحكم فيها المستخدم ، يمكن أن يتسبب استعلام SQL الذي تم إنشاؤه في تفسير هذه المدخلات على أنها SQL بدلاً من بيانات المستخدم العادية" ، يلاحظ MITER في وصفه لإدخال SQL.
"يمكن استخدام هذا لتعديل منطق الاستعلام لتجاوز عمليات التحقق الأمنية ، أو لإدراج عبارات إضافية تعدل قاعدة البيانات الخلفية ، وربما تتضمن تنفيذ أوامر النظام."
يُنسب إلى H4lo و Catalpa من DBappSecurity HAT Lab اكتشاف العيوب التي تؤثر على 2.5.0.3-2520 والإصدارات السابقة من Analytics On-Prem بالإضافة إلى جميع إصدارات GMS السابقة والمتضمنة 9.3.1-SP2-Hotfix1 .
يُنصح المنظمات التي تعتمد على الأجهزة الضعيفة بالترقية إلى Analytics 2.5.0.3-2520-Hotfix1 و GMS 9.3.1-SP2-Hotfix-2.
قال سونيك وول: "لا يوجد حل بديل متاح لهذه الثغرة الأمنية". "ومع ذلك ، قد يتم تقليل احتمالية الاستغلال بشكل كبير من خلال دمج جدار حماية تطبيق الويب (WAF) لمنع محاولات SQLi."