
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,045
- مستوى التفاعل
- 0
- النقاط
- 16

التهديد المستمر المتقدم (APT) الذي تم تتبعه باسم Evilnum يُظهر مرة أخرى علامات على نشاط متجدد يستهدف الكيانات المالية والاستثمارية الأوروبية.
وقالت شركة Proofpoint للأمن المؤسسي في تقرير تمت مشاركته مع The Hacker News : "Evilnum هو باب خلفي يمكن استخدامه لسرقة البيانات أو لتحميل حمولات إضافية" . "تتضمن البرامج الضارة عدة مكونات مثيرة للاهتمام لتجنب الكشف وتعديل مسارات الإصابة بناءً على برامج مكافحة الفيروسات المحددة."
تشمل الأهداف المنظمات التي لديها عمليات تدعم البورصات الأجنبية والعملات المشفرة والتمويل اللامركزي (DeFi). يقال إن أحدث موجة من الهجمات بدأت في أواخر عام 2021.
تتوافق النتائج أيضًا مع تقرير صادر عن Zscaler الشهر الماضي يفصل الحملات الهجومية المستهدفة منخفضة الحجم التي تم إطلاقها ضد الشركات في أوروبا والمملكة المتحدة.
نشط منذ عام 2018 ، يتم تتبع Evilnum من قبل مجتمع الأمن السيبراني الأوسع باستخدام الأسماء TA4563 و DeathStalker ، مع سلاسل العدوى التي بلغت ذروتها في نشر الباب الخلفي الذي يحمل نفس الاسم والذي يمكنه الاستطلاع أو سرقة البيانات أو جلب حمولات إضافية.
تتضمن أحدث مجموعة من الأنشطة التي تم وضع علامة عليها بواسطة Proofpoint تكتيكات وتقنيات وإجراءات محدثة (TTPs) ، بالاعتماد على مزيج من ملفات Microsoft Word و ISO و Windows Shortcut (LNK) المرسلة كمرفقات بريد إلكتروني في رسائل البريد الإلكتروني المخادعة بالرمح إلى الضحايا.
استفادت المتغيرات الأخرى للحملة التي تم رصدها في أوائل عام 2022 من الإغراءات المالية لإغراء المستلمين بفتح ملفات .LNK داخل مرفقات أرشيف ZIP الضارة أو النقر فوق عناوين URL الخاصة بـ OneDrive التي تحتوي إما على ملف ISO أو LNK.
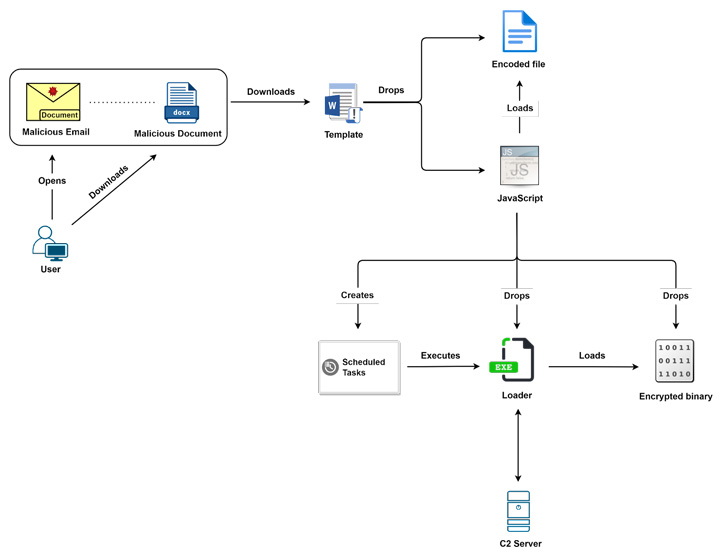
في حالة أخرى ، قام الممثل بتحويل طريقة العمل لتقديم مستندات Microsoft Word محملة بالماكرو والتي تُسقط كود JavaScript مبهمًا مصممًا لتشغيل ثنائي الباب الخلفي.
تم تغيير هذه المنهجية مرة أخرى في منتصف عام 2022 لتوزيع مستندات Word ، والتي تحاول استرداد قالب بعيد والاتصال بمجال يتحكم فيه المهاجم. بغض النظر عن ناقل التوزيع المستخدم ، تؤدي الهجمات إلى تنفيذ Evilnum backdoor.
على الرغم من عدم تحديد برامج ضارة تنفيذية في المرحلة التالية ، فمن المعروف أن الباب الخلفي يعمل كقناة لتسليم الحمولات من مزود البرمجيات الخبيثة كخدمة (MaaS).
قال شيرود دي جريبو ، نائب الرئيس لأبحاث التهديدات واكتشافها في Proofpoint ، في بيان: "يجب أن تكون المؤسسات المالية ، خاصة تلك العاملة في أوروبا وذات مصالح العملات المشفرة ، على دراية بنشاط TA4563". "البرمجيات الخبيثة للمجموعة المعروفة باسم Evilnum قيد التطوير النشط."