
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,045
- مستوى التفاعل
- 0
- النقاط
- 16
أطلق على برنامج لينكس الخبيث لم يسبق له مثيل اسم "سكين الجيش السويسري" بسبب بنيته المعيارية وقدرته على تثبيت الجذور الخفية.
تم تجهيز تهديد Linux الذي لم يتم اكتشافه سابقًا ، والذي يُطلق عليه Lightning Framework من Intezer ، بعدد كبير من الميزات ، مما يجعله أحد أكثر الأطر تعقيدًا التي تم تطويرها لاستهداف أنظمة Linux.
قال رايان روبنسون ، الباحث في Intezer ، في تقرير جديد نُشر اليوم : "يتمتع الإطار بقدرات سلبية ونشطة على حد سواء للتواصل مع ممثل التهديد ، بما في ذلك فتح SSH على جهاز مصاب ، وتكوين قيادة وتحكم متعدد الأشكال" .
من الأمور الأساسية في البرامج الضارة أداة التنزيل ("kbioset") والوحدة الأساسية ("kkdmflush") ، والتي تم تصميم الأولى منها لاسترداد سبعة مكونات إضافية مختلفة على الأقل من خادم بعيد يتم استدعاؤها لاحقًا بواسطة المكون الأساسي.
بالإضافة إلى ذلك ، فإن أداة التنزيل مسؤولة أيضًا عن إنشاء استمرارية الوحدة الرئيسية لإطار العمل. وأشار روبنسون إلى أن "الوظيفة الرئيسية لوحدة التنزيل هي جلب المكونات الأخرى وتنفيذ الوحدة الأساسية".
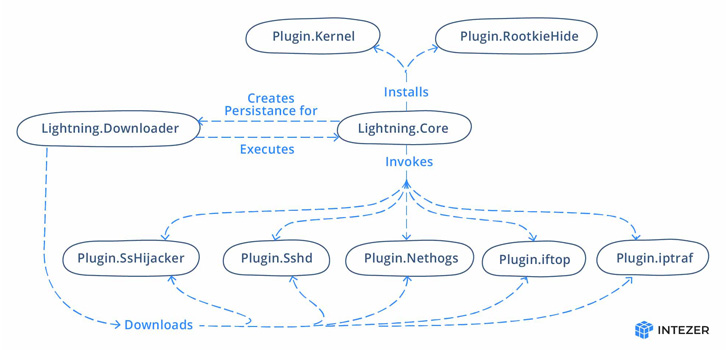
تقوم الوحدة الأساسية ، من جانبها ، بإنشاء اتصال بخادم الأوامر والتحكم (C2) لجلب الأوامر اللازمة المطلوبة لتنفيذ المكونات الإضافية ، مع الحرص أيضًا على إخفاء وجودها في الجهاز المخترق.
تمكّن بعض الأوامر البارزة المتلقاة من الخادم البرامج الضارة من بصمات الجهاز وتشغيل أوامر shell وتحميل الملفات إلى خادم C2 وكتابة البيانات التعسفية للملف وحتى تحديث وإزالة نفسها من المضيف المصاب.
يقوم أيضًا بإعداد الاستمرارية عن طريق إنشاء برنامج نصي للتهيئة يتم تنفيذه عند تمهيد النظام ، مما يسمح بفعالية بتشغيل برنامج التنزيل تلقائيًا.
وأشار روبنسون إلى أن "Lightning Framework يعد برنامجًا ضارًا مثيرًا للاهتمام لأنه ليس من الشائع رؤية مثل هذا الإطار الكبير الذي تم تطويره لاستهداف Linux".
إن اكتشاف Lightning Framework يجعله خامس سلالة من البرامج الضارة على Linux يتم اكتشافها في فترة قصيرة من ثلاثة أشهر بعد BPFDoor و Symbiote و Syslogk و OrBit .