
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,033
- مستوى التفاعل
- 0
- النقاط
- 16
قام باحثو الأمن السيبراني بتفصيل الإجراءات المختلفة التي اتخذها فاعلو برامج الفدية لإخفاء هويتهم الحقيقية عبر الإنترنت بالإضافة إلى موقع استضافة البنية التحتية لخادم الويب الخاص بهم.
قال Paul Eubanks الباحث في شركة سيسكو تالوس: "يستخدم معظم مشغلي برامج الفدية مزودي خدمة استضافة خارج بلدهم الأصلي (مثل السويد وألمانيا وسنغافورة) لاستضافة مواقع عمليات برامج الفدية الخاصة بهم" . "يستخدمون نقاط قفزة VPS كوكيل لإخفاء موقعهم الحقيقي عند الاتصال بالبنية الأساسية لبرامج الفدية على الويب لمهام الإدارة عن بُعد."
ومن الأمور البارزة أيضًا استخدام شبكة TOR وخدمات تسجيل بروكسي DNS لتوفير طبقة إضافية من إخفاء الهوية لعملياتهم غير القانونية.
ولكن من خلال الاستفادة من العثرات الأمنية التشغيلية للجهات الفاعلة في التهديد وغيرها من التقنيات ، كشفت شركة الأمن السيبراني الأسبوع الماضي أنها تمكنت من تحديد خدمات TOR المخفية المستضافة على عناوين IP العامة ، وبعضها عبارة عن بنية تحتية غير معروفة سابقًا مرتبطة بـ DarkAngels ، Snatch ، مجموعات Quantum و Nokoyawa ransomware .
بينما من المعروف أن مجموعات برامج الفدية تعتمد على الويب المظلم لإخفاء أنشطتها غير المشروعة التي تتراوح من تسريب البيانات المسروقة إلى التفاوض بشأن المدفوعات مع الضحايا ، كشفت Talos أنها تمكنت من تحديد "عناوين IP العامة التي تستضيف نفس البنية التحتية لممثلي التهديد مثل تلك الموجودة في الظلام. الويب. "
قال Eubanks: "الأساليب التي استخدمناها لتحديد عناوين IP العامة للإنترنت تضمنت مطابقة الأرقام التسلسلية لشهادة TLS [الموقعة ذاتيًا] وعناصر الصفحة مع تلك المفهرسة على الإنترنت العام".
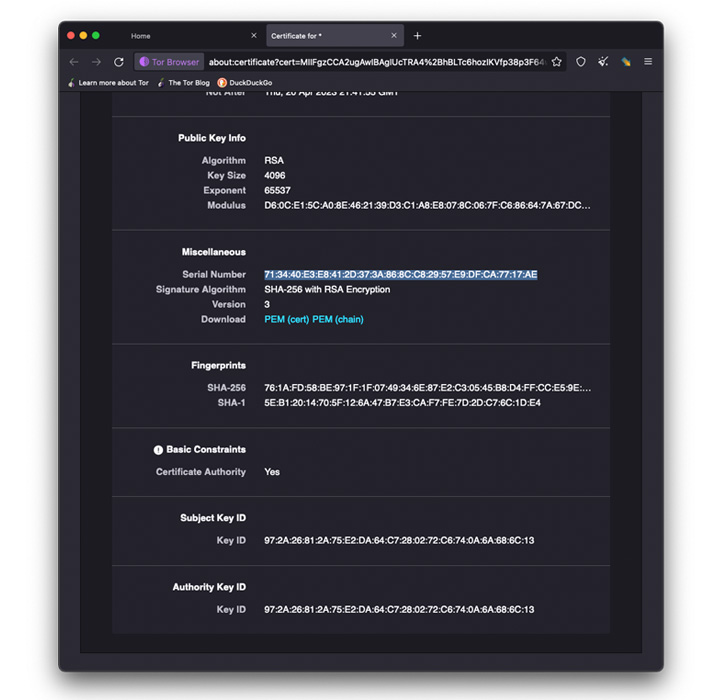
إلى جانب مطابقة شهادة TLS ، فإن الطريقة الثانية المستخدمة للكشف عن البنى التحتية الواضحة لشبكة الويب الخاصة بالخصوم تضمنت التحقق من الرموز المفضلة المرتبطة بمواقع الويب المظلم مقابل الإنترنت العام باستخدام برامج زحف الويب مثل Shodan.
في حالة Nokoyawa ، وهي سلالة جديدة من رانسوم وير Windows ظهرت في وقت سابق من هذا العام وتشارك تشابهًا كبيرًا في التعليمات البرمجية مع Karma ، تم العثور على الموقع المستضاف على خدمة TOR المخفية لإيواء خطأ اجتياز الدليل الذي مكّن الباحثين من الوصول إلى " / var /log/auth.log "الملف المستخدم لالتقاط تسجيلات دخول المستخدم.
توضح النتائج أنه لا يمكن الوصول إلى مواقع تسريب الجهات الإجرامية فقط لأي مستخدم على الإنترنت ، بل تم ترك مكونات البنية التحتية الأخرى ، بما في ذلك تحديد بيانات الخادم ، مكشوفة ، مما يجعل من الممكن بشكل فعال الحصول على مواقع تسجيل الدخول المستخدمة لإدارة خوادم برامج الفدية.
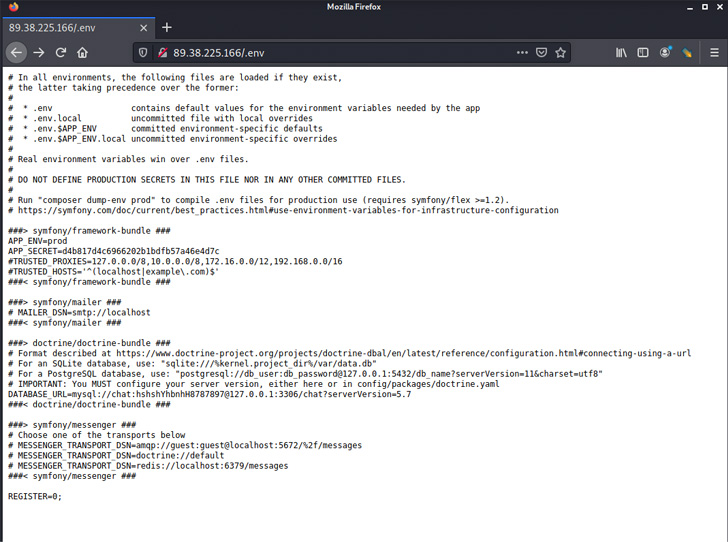
أظهر التحليل الإضافي لعمليات تسجيل الدخول الناجحة للمستخدم الجذر أنها نشأت من عنوانين IP 5.230.29 [.] 12 و 176.119.0 [.] 195 ، ينتمي الأول إلى GHOSTnet GmbH ، وهو مزود استضافة يقدم خادمًا خاصًا افتراضيًا ( VPS).
أشار Eubanks إلى أن "176.119.0 [.] 195 تنتمي إلى AS58271 المدرجة تحت اسم Tyatkova Oksana Valerievna". "من المحتمل أن المشغل نسي استخدام VPS الألماني للتشويش وتسجيل الدخول إلى جلسة مع خادم الويب هذا مباشرة من موقعه الحقيقي على 176.119.0 [.] 195."
يضيف LockBit برنامج مكافأة الأخطاء إلى عملية RaaS التي تم تجديدها
يأتي هذا التطوير في الوقت الذي قام فيه مشغلو Black Basta ransomware الناشئة بتوسيع ترسانة هجومهم باستخدام QakBot للوصول الأولي والحركة الجانبية ، والاستفادة من ثغرة PrintNightmare ( CVE-2021-34527 ) لإجراء عمليات الملفات المميزة.
علاوة على ذلك ، أعلنت عصابة LockBit Ransomware الأسبوع الماضي عن إصدار LockBit 3.0 مع رسالة "Make Ransomware Great Again !،" بالإضافة إلى إطلاق برنامج Bug Bounty الخاص بهم ، حيث يقدمون مكافآت تتراوح بين 1000 دولار ومليون دولار لتحديد العيوب الأمنية و " أفكار رائعة "لتحسين برمجياتها.
علاوة على ذلك ، أعلنت عصابة LockBit Ransomware الأسبوع الماضي عن إصدار LockBit 3.0 مع رسالة "Make Ransomware Great Again !،" بالإضافة إلى إطلاق برنامج Bug Bounty الخاص بهم ، حيث يقدمون مكافآت تتراوح بين 1000 دولار ومليون دولار لتحديد العيوب الأمنية و " أفكار رائعة "لتحسين برمجياتها.