
كشفت مجموعة تحليل التهديدات (TAG) التابعة لشركة Google يوم الخميس أنها تصرفت لحظر ما يصل إلى 36 نطاقًا خبيثًا تديرها مجموعات القرصنة للتأجير من الهند وروسيا والإمارات العربية المتحدة.
بطريقة مماثلة للنظام البيئي لبرامج المراقبة ، تزود شركات الاختراق مقابل التوظيف عملائها بالقدرات لتمكين الهجمات المستهدفة التي تستهدف الشركات وكذلك النشطاء والصحفيين والسياسيين وغيرهم من المستخدمين المعرضين لمخاطر عالية.
حيث يختلف الاثنان عن بعضهما البعض أنه بينما يشتري العملاء برامج التجسس من البائعين التجاريين ثم ينشرونها بأنفسهم ، فإن المشغلين الذين يقفون وراء هجمات القرصنة للتأجير معروفون بإجراء عمليات التطفل نيابة عن عملائهم من أجل إخفاء دورهم.
قال شين هنتلي ، مدير Google TAG ، في أبلغ عن.
قيل إن حملة حديثة شنها مشغل هندي للقرصنة للتأجير استهدفت شركة تكنولوجيا معلومات في قبرص ، ومؤسسة تعليمية في نيجيريا ، وشركة تكنولوجيا مالية في البلقان ، وشركة تسوق في إسرائيل ، مما يشير إلى اتساع نطاق الضحايا.
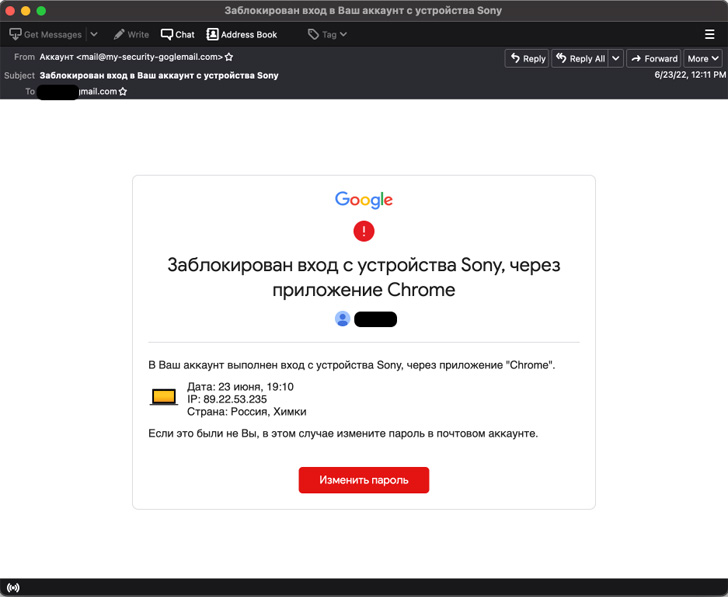
تم ربط الزي الهندي ، الذي قالت Google TAG إنه يتتبعه منذ عام 2012 ، بسلسلة من هجمات تصيد بيانات الاعتماد بهدف جمع معلومات تسجيل الدخول المرتبطة بالوكالات الحكومية وخدمات الويب Amazon (AWS) وحسابات Gmail.
تتضمن الحملة إرسال رسائل بريد إلكتروني تصيد احتيالي تحتوي على رابط مخادع ، عند النقر عليه ، يطلق صفحة تصيد خادع يتحكم فيها المهاجم ومصممة لسرقة بيانات الاعتماد التي أدخلها مستخدمون غير مرتابين. وشملت الأهداف قطاعات الحكومة والرعاية الصحية والاتصالات في المملكة العربية السعودية والإمارات العربية المتحدة والبحرين.
نسبت Google TAG جهات الاختراق الهندية إلى شركة تدعى Rebsec ، والتي ، وفقًا لحسابها الخامل على Twitter ، اختصار لـ " Rebellion Securities " ومقرها مدينة أمريتسار. يزعم موقع الشركة على الإنترنت ، الذي تم إيقافه "للصيانة" حتى كتابة هذه السطور ، أنه يقدم خدمات تجسس للشركات.
تم ربط مجموعة مماثلة من هجمات سرقة بيانات الاعتماد التي تستهدف الصحفيين والسياسيين الأوروبيين والمؤسسات غير الربحية بممثل روسي يُدعى Void Balaur ، وهي مجموعة مرتزقة إلكترونية وثقتها شركة Trend Micro لأول مرة في نوفمبر 2021.
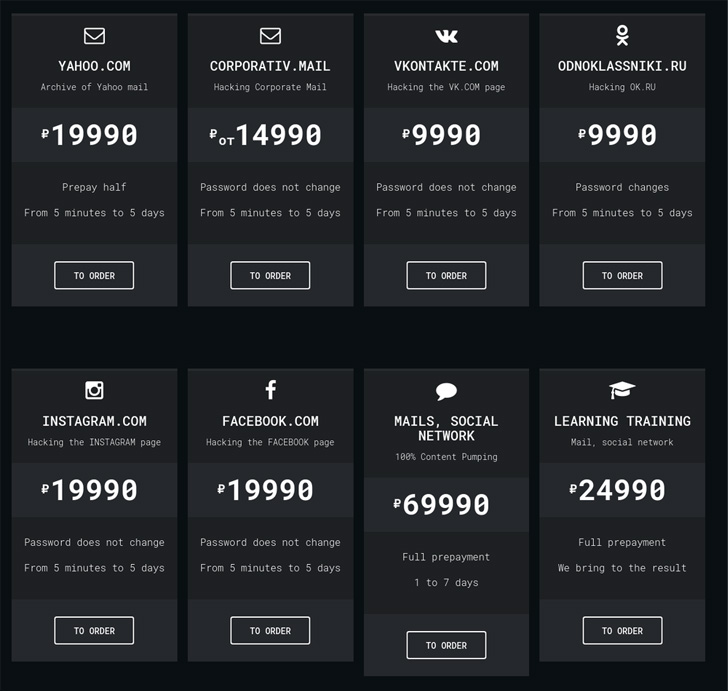
على مدى السنوات الخمس الماضية ، يُعتقد أن المجموعة قد خصصت حسابات في مزودي بريد الويب الرئيسيين مثل Gmail و Hotmail و Yahoo! وموفرو بريد الويب الإقليميون مثل abv.bg و mail.ru و inbox.lv و UKR.net.
تستلزم هجمات التصيد ، كما كشفت منظمة العفو الدولية سابقًا في عام 2018 ، استخدام إغراءات إعادة تعيين كلمة المرور لسرقة بيانات الاعتماد من أهداف في الحكومة والتعليم والمنظمات السياسية في الشرق الأوسط وشمال إفريقيا.
بعد اختراق الحساب ، يحافظ ممثل التهديد على المثابرة من خلال منح رمز OAuth المميز لتطبيق بريد إلكتروني شرعي مثل Thunderbird ، أو إنشاء كلمة مرور التطبيق للوصول إلى الحساب عبر IMAP ، أو ربط حساب Gmail للضحية بحساب مملوك لخصم على- مزود بريد الحزب.
وتأتي هذه النتائج بعد أسبوع من كشف Google TAG عن تفاصيل شركة برامج تجسس إيطالية تدعى RCS Lab ، والتي تم استخدام أداة القرصنة " Hermit " الخاصة بها لاستهداف مستخدمي Android و iOS في إيطاليا وكازاخستان.
أخيرًا ، قامت TAG أيضًا بتفصيل أنشطة مجموعة مقرها في الإمارات العربية المتحدة ولديها اتصالات بالمطورين الأصليين لحصان طروادة للوصول عن بُعد يسمى njRAT (المعروف أيضًا باسم H-Worm أو Houdini ).
التعديل الأخير: