

كانت طروادة الوصول عن بُعد التي لم يسبق لها مثيل والتي يطلق عليها اسم ZuoRAT تستفرد أجهزة التوجيه للمكاتب الصغيرة / المكاتب المنزلية (SOHO) كجزء من حملة معقدة تستهدف شبكات أمريكا الشمالية وأوروبا.
قال باحثون من Lumen Black Lotus Labs في تقرير مشترك مع The Hacker News إن البرنامج الضار "يمنح الفاعل القدرة على التمحور في الشبكة المحلية والوصول إلى أنظمة إضافية على الشبكة المحلية عن طريق اختطاف اتصالات الشبكة للحفاظ على موطئ قدم لم يتم اكتشافه".
يُعتقد أن العملية الخفية ، التي استهدفت أجهزة التوجيه من ASUS و Cisco و DrayTek و NETGEAR ، قد بدأت في أوائل عام 2020 خلال الأشهر الأولى لوباء COVID-19 ، وبقيت فعليًا تحت الرادار لأكثر من عامين.
قال فريق استخبارات التهديدات التابع للشركة: "المستهلكون والموظفون عن بعد يستخدمون أجهزة توجيه SOHO بشكل روتيني ، ولكن نادرًا ما تتم مراقبة هذه الأجهزة أو تصحيحها ، مما يجعلها واحدة من أضعف نقاط محيط الشبكة".
يتم الحصول على الوصول الأولي إلى أجهزة التوجيه عن طريق المسح بحثًا عن العيوب المعروفة غير المصححة لتحميل أداة الوصول عن بُعد ، واستخدامها للوصول إلى الشبكة وإسقاط أداة تحميل كود القشرة في المرحلة التالية والتي تُستخدم لتقديم Cobalt Strike والأبواب الخلفية المخصصة مثل CBeacon و GoBeacon التي قادرون على تشغيل أوامر عشوائية.
بالإضافة إلى تمكين الاستطلاع المتعمق للشبكات المستهدفة ، وجمع حركة المرور ، واختطاف اتصالات الشبكة ، تم وصف البرنامج الضار على أنه نسخة معدلة بشكل كبير من الروبوتات Mirai ، التي تسربت شفرة المصدر الخاصة بها في أكتوبر 2016.
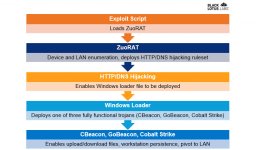
"ZuoRAT هو ملف MIPS تم تجميعه لأجهزة توجيه SOHO التي يمكنها تعداد مضيف وشبكة LAN داخلية ، والتقاط الحزم التي يتم إرسالها عبر الجهاز المصاب ، وتنفيذ هجمات الشخص في الوسط (اختطاف DNS و HTTPS استنادًا إلى قواعد محددة مسبقًا) ،" قال الباحثون.
تم تضمين أيضًا وظيفة لجمع اتصالات TCP عبر المنفذين 21 و 8443 ، والتي ترتبط ببروتوكول نقل الملفات وتصفح الويب ، مما قد يمكّن الخصم من الاحتفاظ بعلامات تبويب على نشاط الإنترنت للمستخدمين خلف جهاز التوجيه المخترق.
تسمح الإمكانات الأخرى لـ ZuoRAT للمهاجمين بمراقبة حركة مرور DNS و HTTPS بهدف اختطاف الطلبات وإعادة توجيه الضحايا إلى المجالات الضارة باستخدام قواعد محددة مسبقًا يتم إنشاؤها وتخزينها في أدلة مؤقتة في محاولة لمقاومة التحليل الجنائي.
هذه ليست الخطوة الوحيدة التي اتخذها المتسللون لإخفاء أنشطتهم ، لأن الهجمات تعتمد على بنية أساسية غامضة ومتعددة المراحل C2 تتضمن استخدام خادم خاص افتراضي لإسقاط استغلال RAT الأولي والاستفادة من أجهزة التوجيه المخترقة نفسها كخوادم وكيل C2 .
لمزيد من تجنب الاكتشاف ، تم رصد خادم التدريج يستضيف محتوى يبدو أنه غير ضار ، في إحدى الحالات يقلد موقعًا إلكترونيًا يسمى "muhsinlar.net" ، وهي بوابة دعائية تم إنشاؤها للحزب الإسلامي التركستاني ( TIP ) ، وهو جماعة أويغورية متطرفة نشأت من الصين .
لا تزال هوية المجموعة العدائية التي تقف وراء الحملة غير معروفة ، على الرغم من أن تحليل القطع الأثرية قد كشف عن إشارات محتملة إلى مقاطعة شيانتشنغ الصينية واستخدام يوكي وتينسنت من علي بابا للقيادة والسيطرة (C2).
أشارت Black Lotus Labs إلى أن الطبيعة التفصيلية والمراوغة للعملية إلى جانب التكتيكات المستخدمة في الهجمات للبقاء متخفية تشير إلى نشاط الدولة القومية المحتمل.
"القدرات الموضحة في هذه الحملة - الوصول إلى أجهزة SOHO من طرازات وطرازات مختلفة ، وجمع معلومات المضيف والشبكة المحلية للإبلاغ عن عمليات الاستهداف وأخذ العينات واختطاف اتصالات الشبكة للحصول على وصول دائم محتمل للأجهزة الأرضية والبنية التحتية C2 التخفي عمدًا للاستفادة من المراحل المتعددة وخلص الباحثون إلى أن جهاز التوجيه المنعزل إلى اتصالات جهاز التوجيه - يشير إلى عامل متطور للغاية ".
