
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
في حالة أخرى من هجوم إحضار برنامج التشغيل الضعيف (BYOVD) ، فإن مشغلي BlackByte ransomware يستفيدون من خلل في برنامج تشغيل Windows شرعي لتجاوز حلول الأمان.
قال أندرياس كلوبش ، الباحث في مجال التهديدات في شركة سوفوس ، في تقرير فني جديد : "تدعم تقنية التهرب تعطيل قائمة ضخمة تضم أكثر من 1000 سائق تعتمد عليها المنتجات الأمنية لتوفير الحماية" .
BYOVD هي تقنية هجوم تتضمن قيام الجهات الفاعلة بالتهديد بإساءة استخدام الثغرات الأمنية في برامج تشغيل شرعية وموقعة لتحقيق استغلال ناجح لوضع kernel والسيطرة على الأجهزة المخترقة.
تم احتواء نقاط الضعف في السائقين الموقعين بشكل متزايد من قبل مجموعات تهديد الدولة القومية في السنوات الأخيرة ، بما في ذلك Slingshot و InvisiMole و APT28 ومؤخراً مجموعة Lazarus .
يعد BlackByte ، الذي يُعتقد أنه فرع من مجموعة Conti التي تم إيقافها الآن ، جزءًا من أطقم اللعبة الكبيرة للجرائم الإلكترونية ، والتي تعمل على أهداف كبيرة وعالية المستوى كجزء من مخطط الفدية كخدمة (RaaS).
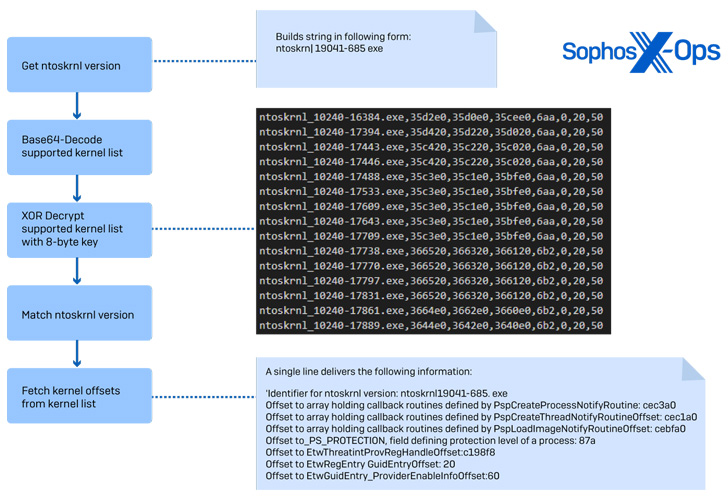
وفقًا لشركة الأمن السيبراني ، استفادت الهجمات الأخيرة التي شنتها المجموعة من تصعيد الامتياز وخلل في تنفيذ التعليمات البرمجية ( CVE-2019-16098 ، درجة CVSS: 7.8) يؤثر على برنامج تشغيل Micro-Star MSI Afterburner RTCore64.sys لتعطيل منتجات الأمان .
علاوة على ذلك ، كشف تحليل لعينة برامج الفدية عن أوجه تشابه متعددة بين تنفيذ تجاوز EDR وتلك الخاصة بأداة مفتوحة المصدر قائمة على لغة C تسمى EDRSandblast ، والتي تم تصميمها لإساءة استخدام برامج التشغيل الموقعة الضعيفة لتجنب الاكتشاف.
BlackByte هي أحدث عائلة من برامج الفدية التي تتبنى طريقة BYOVD لتحقيق أهدافها ، بعد RobbinHood و AvosLocker ، وكلاهما قام بتسليح الخلل في gdrv.sys ( CVE-2018-19320 ) و asWarPot.sys لإنهاء العمليات المرتبطة ببرنامج حماية نقطة النهاية .
للحماية من هجمات BYOVD ، يوصى بتتبع برامج التشغيل المثبتة على الأنظمة والتأكد من تحديثها ، أو اختيار قائمة برامج التشغيل المعروفة بأنها قابلة للاستغلال.
المصدر: thehackernews