
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
يحذر باحثو الأمن من وجود عيوب لم يتم الكشف عنها سابقًا في خوادم Microsoft Exchange المصححة بالكامل والتي يتم استغلالها من قبل جهات ضارة في هجمات في العالم الحقيقي لتحقيق تنفيذ التعليمات البرمجية عن بُعد على الأنظمة المتأثرة.
هذا وفقًا لشركة الأمن السيبراني الفيتنامية GTSC ، التي اكتشفت أوجه القصور كجزء من جهود المراقبة الأمنية والاستجابة للحوادث في أغسطس 2022.
يتم تتبع نقطتي الضعف ، اللتين لم يتم تحديد معرفاتهما رسميًا بعد ، من خلال مبادرة Zero Day مثل ZDI-CAN-18333 (درجة CVSS: 8.8) و ZDI-CAN- 18802 (درجة CVSS: 6.3).
قال GTSC إن الاستغلال الناجح للعيوب يمكن إساءة استخدامه لكسب موطئ قدم في أنظمة الضحية ، مما يمكّن الخصوم من إسقاط قذائف الويب وتنفيذ الحركات الجانبية عبر الشبكة المعرضة للخطر.
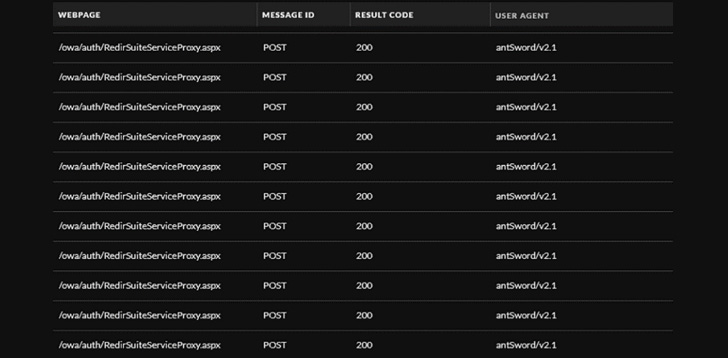
لاحظت الشركة "اكتشفنا أن قذائف الويب ، معظمها غامضة ، يتم إسقاطها إلى خوادم Exchange" . "باستخدام وكيل المستخدم ، اكتشفنا أن المهاجم يستخدم Antsword ، وهي أداة إدارة مواقع إلكترونية نشطة ومفتوحة المصدر ومتعددة المنصات ومقرها في الصين تدعم إدارة صدفة الويب."
يُقال إن طلبات الاستغلال في سجلات IIS تظهر بنفس تنسيق ثغرات ProxyShell Exchange Server ، مع ملاحظة GTSC أن الخوادم المستهدفة قد تم تصحيحها بالفعل ضد العيوب التي ظهرت في مارس 2021.
افترضت شركة الأمن السيبراني أن الهجمات من المحتمل أن تكون من مجموعة قرصنة صينية بسبب ترميز غلاف الويب باللغة الصينية المبسطة ( صفحة رمز Windows 936 ).
كما تم نشر صدفة الويب China Chopper في الهجمات ، وهي عبارة عن باب خلفي خفيف الوزن يمكن أن يمنح وصولاً مستمراً عن بُعد ويسمح للمهاجمين بإعادة الاتصال في أي وقت لمزيد من الاستغلال.
تجدر الإشارة إلى أن قذيفة الويب China Chopper تم نشرها أيضًا بواسطة Hafnium ، وهي مجموعة مشتبه بها ترعاها الدولة وتعمل خارج الصين ، عندما تعرضت ثغرات ProxyShell لاستغلال واسع النطاق العام الماضي.
تتضمن أنشطة ما بعد الاستغلال الإضافية التي لاحظتها GTSC حقن مكتبات DLL الخبيثة في الذاكرة ، وإسقاط الحمولات الإضافية وتنفيذها على الخوادم المصابة باستخدام الأداة المساعدة لسطر أوامر WMI ( WMIC ).
قالت الشركة إن أكثر من منظمة واحدة على الأقل كانت ضحية لحملة هجوم استفادت من عيوب يوم الصفر. تم حجب تفاصيل إضافية حول الأخطاء في ضوء الاستغلال النشط.
لقد تواصلنا مع Microsoft للحصول على مزيد من التعليقات ، وسنقوم بتحديث القصة إذا سمعنا مرة أخرى.
في غضون ذلك ، كحل مؤقت ، يوصى بإضافة قاعدة لحظر الطلبات بمؤشرات الاختراق باستخدام وحدة URL Rewrite Rule لخوادم IIS -
- في الاكتشاف التلقائي في FrontEnd ، حدد علامة التبويب إعادة كتابة عنوان URL ، ثم حدد حظر الطلب
- أضف سلسلة ". * autodiscover \ .json. * \ @. * Powershell. *" إلى مسار URL ، و
- إدخال الشرط: اختر {REQUEST_URI}
قال الباحث الأمني كيفين بومونت في سلسلة من التغريدات: "يمكنني أن أؤكد أن عددًا كبيرًا من خوادم Exchange لها أبواب خلفية - بما في ذلك مصدر جذب" ، مضيفًا: "يبدو وكأنه نوع مختلف من البروكسيات لواجهة الإدارة مرة أخرى."
قال بومونت: "إذا لم تقم بتشغيل Microsoft Exchange في مكان العمل ، ولم يكن لديك تطبيق Outlook Web يواجه الإنترنت ، فلن تتأثر" .
المصدر: thehackernews
قال بومونت: "إذا لم تقم بتشغيل Microsoft Exchange في مكان العمل ، ولم يكن لديك تطبيق Outlook Web يواجه الإنترنت ، فلن تتأثر" .
المصدر: thehackernews