
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,066
- مستوى التفاعل
- 0
- النقاط
- 16
أعلنت وزارة الخزانة الأمريكية يوم الجمعة فرض عقوبات على وزارة المخابرات والأمن الإيرانية (MOIS) ووزير استخباراتها ، إسماعيل الخطيب ، لمشاركتهما في أنشطة إلكترونية ضد الأمة وحلفائها.
وقالت وزارة الخزانة: "منذ عام 2007 على الأقل ، نفذت وزارة الداخلية ووكلاءها الإلكترونيون عمليات سيبرانية خبيثة تستهدف مجموعة من المنظمات الحكومية والقطاع الخاص في جميع أنحاء العالم وعبر مختلف قطاعات البنية التحتية الحيوية" .
كما اتهمت الوكالة الجهات الفاعلة الإيرانية التي ترعاها الدولة بشن هجمات تخريبية تستهدف أنظمة الكمبيوتر الحكومية الألبانية في منتصف يوليو 2022 ، وهو الحادث الذي أجبر الأخيرة على تعليق خدماتها عبر الإنترنت مؤقتًا.
يأتي هذا التطور بعد ما يقرب من تسعة أشهر من وصف القيادة الإلكترونية الأمريكية للتهديد المستمر المتقدم (APT) المعروف باسم MuddyWater كعنصر ثانوي داخل وزارة الداخلية. كما يأتي بعد عامين تقريبًا من عقوبات وزارة الخزانة ضد مجموعة إيرانية أخرى من APT يطلق عليها اسم APT39 (المعروف أيضًا باسم Chafer أو Radio Serpens).
تحظر عقوبات يوم الجمعة بشكل فعال على الشركات والمواطنين الأمريكيين الانخراط في معاملات مع وزارة الداخلية والخطيب ، وقد يتعرض المواطنون غير الأمريكيين الذين ينخرطون في معاملات مع الكيانات المحددة أنفسهم للعقوبات.
بالتزامن مع الحصار الاقتصادي ، قالت الحكومة الألبانية إن الهجوم السيبراني على البنية التحتية الرقمية "تم تنظيمه ورعايته من قبل جمهورية إيران الإسلامية من خلال إشراك أربع مجموعات قامت بالعدوان".
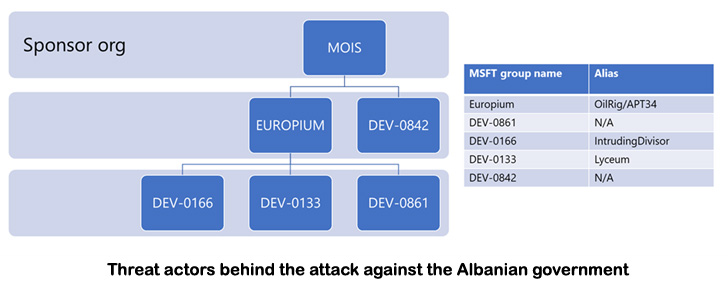
قالت شركة Microsoft ، التي حققت في الهجمات ، إن الخصوم عملوا جنبًا إلى جنب لتنفيذ مراحل مختلفة من الهجمات ، حيث تكون كل مجموعة مسؤولة عن جانب مختلف من العملية -
- قام DEV-0842 بنشر برامج الفدية الضارة وبرامج المسح
- حصل DEV-0861 على وصول مبدئي وبيانات مسربة
- DEV-0166 (ويعرف أيضًا باسم IntrudingDivisor ) التي تم إخراجها من البيانات ، و
- DEV-0133 (المعروف أيضًا باسم Lyceum أو Siamese Kitten) قام بفحص البنية التحتية للضحية
وقالت في بحث تقني عميق : "المهاجمون المسؤولون عن التسلل وتسريب البيانات التي استخدموا الأدوات التي استخدمها سابقًا مهاجمون إيرانيون معروفون" . وأضاف "المهاجمون المسؤولون عن اقتحام البيانات وتسللها استهدفوا قطاعات ودولاً أخرى تنسجم مع المصالح الإيرانية".
أشارت الشركة إلى أن "محاولة التدمير التي ترعاها إيران كان لها تأثير إجمالي أقل من 10٪ على بيئة العملاء" ، مضيفة أن إجراءات ما بعد الاستغلال تضمنت استخدام قذائف الويب من أجل المثابرة ، والملفات التنفيذية غير المعروفة للاستطلاع ، وتقنيات الحصاد المعتمدة ، و طرق التهرب الدفاعي لإيقاف تشغيل المنتجات الأمنية.
تتوافق النتائج التي توصلت إليها شركة Microsoft مع التحليل السابق لـ Mandiant من Google ، والذي وصف النشاط ذي الدوافع السياسية بأنه "توسع جغرافي للعمليات السيبرانية الإيرانية التخريبية".
يقال إن الوصول الأولي إلى شبكة ضحية من الحكومة الألبانية قد حدث في وقت مبكر من مايو 2021 من خلال الاستغلال الناجح لعيب تنفيذ التعليمات البرمجية عن بُعد لـ SharePoint ( CVE-2019-0604 ) ، متبوعًا بسرقة البريد الإلكتروني من الشبكة المخترقة بين أكتوبر 2021 ويناير 2022.
لوحظت موجة ثانية متوازية من جمع البريد الإلكتروني بين نوفمبر 2021 ومايو 2022 ، على الأرجح من خلال أداة تسمى جيسون . علاوة على ذلك ، تضمنت عمليات الاقتحام نشر سلالة من برامج الفدية تسمى ROADSWEEP وتوزيع برنامج ضار للمسحات يُشار إليه باسم ZeroCleare.
وصفت مايكروسوفت الحملة المدمرة بأنها "شكل من أشكال الانتقام المباشر والمتناسب" لسلسلة من الهجمات الإلكترونية على إيران ، بما في ذلك هجوم شنته مجموعة إيرانية ناشطة في القرصنة تابعة لمجاهدي خلق ( مجاهدي خلق ) في الأسبوع الأول من يوليو 2022.
منظمة مجاهدي خلق ، المعروفة أيضًا باسم منظمة مجاهدي خلق الإيرانية (PMOI) ، هي جماعة إيرانية معارضة مقرها إلى حد كبير في ألبانيا وتسعى للإطاحة بحكومة جمهورية إيران الإسلامية وتنصيب حكومتها الخاصة.
قال صانع ويندوز: "بعض المنظمات الألبانية التي استهدفت في الهجوم المدمر كانت منظمات ووكالات حكومية مماثلة في إيران تعرضت لهجمات إلكترونية سابقة مع رسائل متعلقة بمجاهدي خلق".
لكن وزارة الخارجية الإيرانية رفضت الاتهامات بأن البلاد كانت وراء الهجوم الرقمي على ألبانيا ، ووصفتها بأنها "لا أساس لها من الصحة" وأنها "جزء من الجهود الدولية المسؤولة للتعامل مع تهديد الهجمات الإلكترونية".
كما أدانت العقوبات ووصفت الفعل بناء على اتهامات "كاذبة وغير مثبتة" ، مشيرة إلى أنها "ستستخدم كل إمكانياتها في إطار القانون الدولي لدعم حقوق الإيرانيين والدفاع عن نفسها ضد هذه المؤامرات الشريرة". كما اتهمت الوزارة الولايات المتحدة بـ "تقديم الدعم الكامل لطائفة إرهابية" ، في إشارة إلى منظمة مجاهدي خلق.
المصدر: thehackernews