
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,066
- مستوى التفاعل
- 0
- النقاط
- 16
كشفت شركة Wordfence للأمن في WordPress أن هناك عيبًا في برنامج WordPress الإضافي يسمى BackupBuddy يتم استغلاله بشكل نشط.
وقالت "هذه الثغرة الأمنية تجعل من الممكن للمستخدمين غير المصادق عليهم تنزيل ملفات عشوائية من الموقع المتأثر والتي يمكن أن تتضمن معلومات حساسة " .
يسمح BackupBuddy للمستخدمين بعمل نسخة احتياطية من تثبيت WordPress بالكامل من داخل لوحة القيادة ، بما في ذلك ملفات السمات والصفحات والمنشورات والأدوات والمستخدمين وملفات الوسائط ، من بين أمور أخرى.
يُقدر أن المكون الإضافي يحتوي على حوالي 140000 عملية تثبيت نشطة ، مع وجود خلل (CVE-2022-31474 ، درجة CVSS: 7.5) يؤثر على الإصدارات 8.5.8.0 إلى 8.7.4.1. تمت معالجته في الإصدار 8.7.5 الذي تم إصداره في 2 سبتمبر 2022.
المشكلة متجذرة في الوظيفة المسماة "نسخ الدليل المحلي" المصممة لتخزين نسخة محلية من النسخ الاحتياطية. وفقًا لـ Wordfence ، فإن الثغرة الأمنية ناتجة عن التطبيق غير الآمن ، والذي يمكّن عامل تهديد غير مصادق من تنزيل أي ملف عشوائي على الخادم.
تم حجب تفاصيل إضافية حول الخلل في ضوء الانتهاكات النشطة في البرية وسهولة استغلالها.
قال مطور البرنامج ، iThemes ، "قد تسمح هذه الثغرة للمهاجمين بعرض محتويات أي ملف على خادمك يمكن قراءته من خلال تثبيت WordPress الخاص بك " . "يمكن أن يتضمن هذا ملف WordPress wp-config.php ، واعتمادًا على إعداد الخادم ، الملفات الحساسة مثل / etc / passwd."
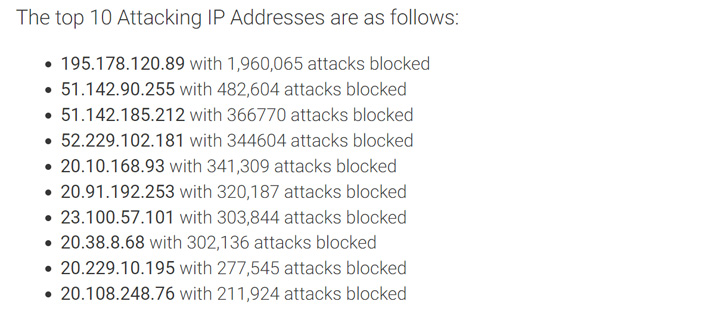
أشار Wordfence إلى أن استهداف CVE-2022-31474 بدأ في 26 أغسطس 2022 ، وأنه منع ما يقرب من خمسة ملايين هجوم في الفترة الزمنية الفاصلة. حاولت معظم عمليات الاقتحام قراءة الملفات أدناه -
- / etc / passwd
- /wp-config.php
- .my.cnf
- .accesshash
المصدر: thehackernews