
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,066
- مستوى التفاعل
- 0
- النقاط
- 16
كشفت Microsoft يوم الأربعاء عن تفاصيل "ثغرة أمنية شديدة الخطورة" تم تصحيحها الآن في تطبيق TikTok لنظام Android والتي قد تسمح للمهاجمين بالاستيلاء على الحسابات عندما ينقر الضحايا على رابط ضار.
قال ديميتريوس فالساماراس من فريق Microsoft 365 Defender Research في رسالة مكتوبة: "كان بإمكان المهاجمين الاستفادة من الثغرة الأمنية لاختطاف حساب دون وعي المستخدمين إذا نقر المستخدم المستهدف ببساطة على رابط معد خصيصًا" .
كان من الممكن أن يسمح الاستغلال الناجح للخطأ للأطراف الخبيثة بالوصول إلى ملفات تعريف المستخدمين TikTok والمعلومات الحساسة وتعديلها ، مما يؤدي إلى التعرض غير المصرح به لمقاطع الفيديو الخاصة. قد يكون المهاجمون قد أساءوا استخدام الخطأ لإرسال رسائل وتحميل مقاطع فيديو نيابة عن المستخدمين.
تؤثر المشكلة ، التي تم تناولها في الإصدار 23.7.3 ، على نسختين من تطبيق Android الخاص به com.ss.android.ugc.trill (لمستخدمي شرق وجنوب شرق آسيا) و com.zhiliaoapp.musically (للمستخدمين في البلدان الأخرى باستثناء الهند ، حيث تم حظره). مجتمعة ، تحتوي التطبيقات على أكثر من 1.5 مليار عملية تثبيت فيما بينها.
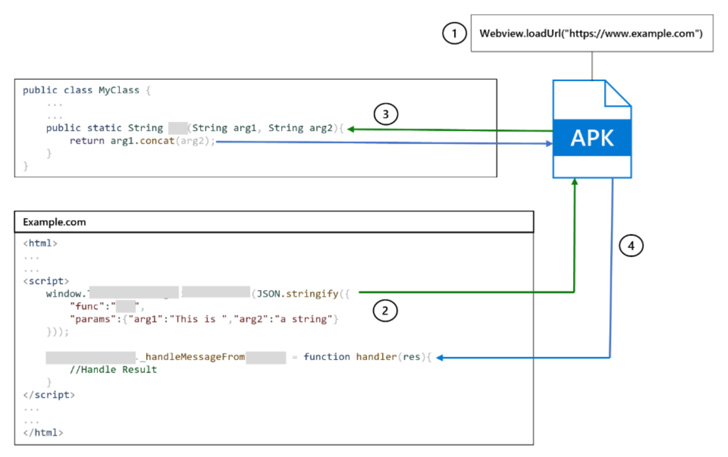
تم تتبعها كـ CVE-2022-28799 (درجة CVSS: 8.8) ، تتعلق الثغرة الأمنية بمعالجة التطبيق لما يسمى الارتباط العميق ، وهو ارتباط تشعبي خاص يسمح للتطبيقات بفتح مورد معين داخل تطبيق آخر مثبت على الجهاز بدلاً من التوجيه المستخدمين إلى موقع الويب.
"يمكن لعنوان URL المصمم (رابط عميق غير مؤكد) إجبار com.zhiliaoapp.musically WebView على تحميل موقع ويب عشوائي ،" وفقًا لإرشادات الخلل. "قد يسمح هذا للمهاجم بالاستفادة من واجهة JavaScript مرفقة للاستيلاء بنقرة واحدة."

ببساطة ، الخلل يجعل من الممكن التحايل على قيود التطبيقات لرفض المضيفين غير الموثوق بهم وتحميل أي موقع ويب يختاره المهاجم من خلال عرض ويب نظام Android ، وهي آلية لعرض محتوى الويب على التطبيقات الأخرى.
أوضح فالساماراس أن "التصفية تتم على جانب الخادم ويستند قرار تحميل أو رفض عنوان URL إلى الرد المستلم من طلب HTTP GET معين" ، مضيفًا التحليل الثابت "أشار إلى أنه من الممكن تجاوز الخادم - تحقق من خلال إضافة معلمتين إضافيتين إلى الارتباط العميق ".
نتيجة لهذا الاستغلال المصمم لاختطاف WebView لتحميل مواقع الويب المارقة هو أنه قد يسمح للخصم باستدعاء أكثر من 70 نقطة نهاية TikTok مكشوفة ، مما يضر بشكل فعال بسلامة ملف تعريف المستخدم. لا يوجد دليل على أن الحشرة تم تسليحها في البرية.
لاحظت Microsoft أنه "من منظور البرمجة ، فإن استخدام واجهات JavaScript يشكل مخاطر كبيرة". "يمكن أن تسمح واجهة JavaScript المخترقة للمهاجمين بتنفيذ التعليمات البرمجية باستخدام معرف التطبيق وامتيازاته."ش