
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,050
- مستوى التفاعل
- 0
- النقاط
- 16
يسيء الفاعلون المهددون بشكل متزايد استخدام امتدادات خدمات معلومات الإنترنت ( IIS ) للخوادم الخلفية كوسيلة لتأسيس "آلية ثبات دائمة".
هذا وفقًا لتحذير جديد من فريق أبحاث Microsoft 365 Defender ، والذي قال إن "اكتشاف الأبواب الخلفية لـ IIS هو أيضًا أكثر صعوبة نظرًا لأنها تقع في الغالب في نفس الدلائل مثل الوحدات الشرعية المستخدمة من قبل التطبيقات المستهدفة ، وهي تتبع نفس بنية التعليمات البرمجية مثل نظيفة وحدات ".
تبدأ سلاسل الهجوم التي تتخذ هذا النهج بتسليح ثغرة أمنية حرجة في التطبيق المستضاف للوصول الأولي ، باستخدام موطئ القدم هذا لإسقاط برنامج نصي على الويب باعتباره حمولة المرحلة الأولى.
ثم تصبح قذيفة الويب هذه القناة لتثبيت وحدة IIS المارقة لتوفير وصول سري للغاية ومستمر إلى الخادم ، بالإضافة إلى مراقبة الطلبات الواردة والصادرة بالإضافة إلى تشغيل الأوامر عن بُعد.
في الواقع ، في وقت سابق من هذا الشهر ، كشف باحثو Kaspersky عن حملة قامت بها مجموعة Gelsemium ، والتي تبين أنها تستفيد من عيوب ProxyLogon Exchange Server لإطلاق جزء من برنامج IIS الضار يسمى SessionManager .
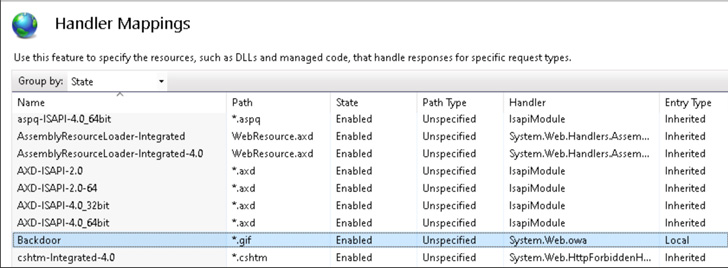
في مجموعة أخرى من الهجمات التي لاحظها عملاق التكنولوجيا بين يناير ومايو 2022 ، تم استهداف خوادم Exchange بقذائف الويب عن طريق استغلال ثغرات ProxyShell ، مما أدى في النهاية إلى نشر باب خلفي يسمى "FinanceSvcModel.dll" ولكن ليس قبل فترة الاستطلاع.
أوضح الباحث الأمني هارديك سوري أن "الباب الخلفي لديه قدرة مدمجة على أداء عمليات إدارة Exchange ، مثل تعداد حسابات صندوق البريد المثبتة وتصدير صناديق البريد للتسلل".
للتخفيف من مثل هذه الهجمات ، يوصى بتطبيق آخر تحديثات الأمان لمكونات الخادم في أسرع وقت ممكن ، والحفاظ على تمكين الحماية من الفيروسات وغيرها من الحماية ، ومراجعة الأدوار والمجموعات الحساسة ، وتقييد الوصول من خلال ممارسة مبدأ الامتياز الأقل والحفاظ على صحة بيانات الاعتماد الجيدة .