
HalhulTech
تكنلوجيا - حلحول
- إنضم
- 29 يونيو 2022
- المشاركات
- 4,033
- مستوى التفاعل
- 0
- النقاط
- 16
استهدف هجوم سلسلة توريد البرامج على نطاق واسع مدير حزم NPM على الأقل منذ ديسمبر 2021 بوحدات شريرة مصممة لسرقة البيانات التي تم إدخالها في النماذج من قبل المستخدمين على مواقع الويب التي تتضمنها.
يتضمن الهجوم المنسق ، الذي أطلق عليه اسم IconBurst من قِبل ReversingLabs ، ما لا يقل عن عشرين حزمة NPM تتضمن JavaScript مبهمًا ، والذي يأتي مع تعليمات برمجية ضارة لجمع البيانات الحساسة من النماذج المضمنة في تطبيقات الجوال ومواقع الويب.
وقال الباحث الأمني كارلو زانكي في تقرير يوم الثلاثاء : "من الواضح أن هذه الهجمات الخبيثة اعتمدت على أسلوب القرفصاء المطبعي ، وهي تقنية يقدم فيها المهاجمون حزمًا عبر مستودعات عامة بأسماء مشابهة - أو أخطاء إملائية شائعة - للحزم المشروعة" . "انتحل المهاجمون صفة وحدات NPM عالية الحركة مثل المظلات والحزم التي نشرتها ionic.io."
يتم سرد بعض الوحدات النمطية الخبيثة الأكثر تنزيلًا أدناه -
- icon-package (17,774)
- ionicio (3,724)
- ajax-libs (2,440)
- footericon (1,903)
- umbrellaks (686)
- ajax-library (530)
- pack-icons (468)
- icons-package (380)
- swiper-bundle (185), and
- icons-packages (170)
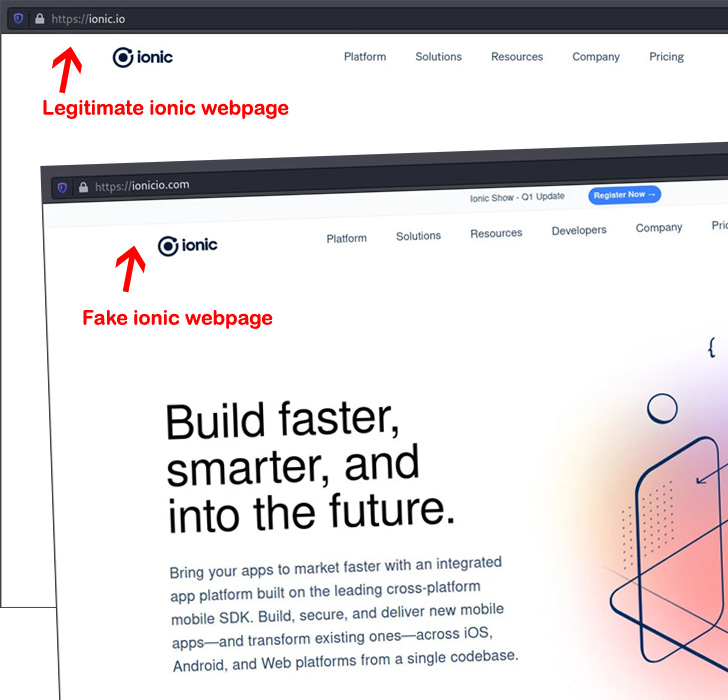
في إحدى الحالات التي تمت ملاحظتها بواسطة ReversingLabs ، تم توجيه البيانات التي تم إخراجها بواسطة حزمة الرموز إلى مجال يسمى ionicio [.] com ، وهي صفحة شبيهة تمت هندستها لتشبه موقع الويب الأيوني [.] io الشرعي.
قام مؤلفو البرامج الضارة وراء الحملة بتحويل تكتيكاتهم في الأشهر الأخيرة لجمع المعلومات من كل عنصر من عناصر النموذج على صفحة الويب ، مما يشير إلى اتباع نهج صارم في جمع البيانات.
وأشار زانكي إلى أن "الطبيعة اللامركزية والوحدات النمطية لتطوير التطبيقات تعني أن التطبيقات والخدمات تكون بنفس قوة المكون الأقل أمانًا". "يؤكد نجاح هذا الهجوم [...] على الطبيعة الحرة لتطوير التطبيقات ، والعوائق المنخفضة التي تحول دون دخول التعليمات البرمجية الضارة أو حتى الضعيفة إلى التطبيقات الحساسة وبيئات تكنولوجيا المعلومات."
التعديل الأخير: